Een menselijke firewall bouwen: medewerkers trainen in beveiliging

Table of Contents
Een menselijke firewall bouwen: medewerkers trainen in cybersecurity
In het huidige digitale tijdperk is cybersecurity een belangrijk aandachtspunt voor organisaties van elke omvang. Cyberaanvallen komen steeds vaker voor en worden steeds geavanceerder. Daarom moeten bedrijven zich goed tegen mogelijke dreigingen beschermen. Medewerkers trainen tot een menselijke firewall is een belangrijk onderdeel van een sterke cybersecuritystrategie. Met de kennis en vaardigheden om cyberdreigingen te herkennen en erop te reageren, kunnen medewerkers het risico op een beveiligingsinbreuk aanzienlijk verkleinen. Dit artikel bespreekt waarom cybersecuritytraining belangrijk is, hoe je een effectief programma ontwerpt, hoe je medewerkers bij de training betrekt, welke uitvoeringsproblemen kunnen ontstaan en hoe je het effect van training meet.
Belangrijkste punten
- Cybersecuritytraining is in het huidige digitale tijdperk belangrijk om organisaties tegen cyberaanvallen te beschermen.
- Een effectief cybersecuritytrainingsprogramma begint met het vaststellen van trainingsbehoeften, het maken van aantrekkelijke materialen, het uitvoeren van gesimuleerde cyberaanvallen en het meten van de training.
- Betrek medewerkers bij cybersecuritytraining door bewustzijn op te bouwen, verantwoordelijkheid te bevorderen, deelname te stimuleren, doorlopende ondersteuning te bieden en meldingen aan te moedigen.
- Uitdagingen zijn weerstand tegen verandering, gebrek aan bewustzijn, beperkte tijd en middelen, training op verschillende rollen afstemmen en veranderende dreigingen en technologie bijhouden.
- Meet het effect van cybersecuritytraining door kennis en vaardigheden te beoordelen, gedragsverandering te volgen, incidentgegevens te analyseren, ROI te berekenen en prestaties te vergelijken.
Het belang van cybersecuritytraining begrijpen
De groeiende dreiging van cyberaanvallen
Cyberaanvallen vormen tegenwoordig een steeds vaker voorkomende en geavanceerde dreiging. Organisaties in alle sectoren krijgen voortdurend aanvallen te verduren, van phishing en malware tot ransomware en datalekken. Die aanvallen kunnen ernstige gevolgen hebben, zoals financieel verlies, reputatieschade en juridische aansprakelijkheid.
Bekijk deze statistieken om de ernst van de situatie te zien:
| Type aanval | Frequentie |
|---|---|
| Phishing | 1,5 miljoen pogingen per maand |
| Malware | 350.000 nieuwe varianten per dag |
| Ransomware | $20 miljard schade in 2020 |
Deze cijfers tonen de omvang en impact van cyberaanvallen. Ze benadrukken waarom organisaties cybersecuritytraining voor medewerkers prioriteit moeten geven. Medewerkers die mogelijke dreigingen kunnen herkennen en erop kunnen reageren, verkleinen het risico op geslaagde cyberaanvallen aanzienlijk.
- Cyberaanvallen vormen een veelvoorkomende en geavanceerde dreiging.
- Organisaties krijgen voortdurend te maken met phishing, malware, ransomware en datalekken.
- De gevolgen kunnen ernstig zijn, waaronder financieel verlies, reputatieschade en juridische aansprakelijkheid.
- Er zijn 1,5 miljoen phishingpogingen per maand, wat de omvang van het probleem laat zien.
- Malware blijft zich ontwikkelen. Dagelijks worden 350.000 nieuwe varianten ontdekt.
- Ransomware veroorzaakte alleen al in 2020 $20 miljard schade.
- Prioriteit geven aan cybersecuritytraining voor medewerkers helpt het risico op geslaagde cyberaanvallen te beperken.
De rol van medewerkers in cybersecurity
Medewerkers spelen een belangrijke rol bij de beveiliging van de digitale middelen van een organisatie. Zij vormen de eerste verdedigingslinie tegen cyberdreigingen. Hun dagelijkse handelingen kunnen een grote invloed hebben op de algehele beveiliging. Medewerkers moeten de mogelijke risico’s en kwetsbaarheden in het digitale landschap begrijpen. Ook moeten zij weten welke werkwijzen en protocollen die risico’s beperken. Door beveiligingsbeleid en procedures te volgen, kunnen zij beveiligingsinbreuken helpen voorkomen en gevoelige informatie beschermen.
Een effectief cybersecuritytrainingsprogramma ontwerpen
Trainingsbehoeften en doelen vaststellen
Om een effectief cybersecuritytrainingsprogramma te ontwerpen, moet je eerst de specifieke trainingsbehoeften en doelen vaststellen. Beoordeel daarvoor de huidige kennis en vaardigheden van medewerkers en breng de specifieke cybersecurityrisico’s en uitdagingen van de organisatie in kaart. Een grondige beoordeling en analyse van de bestaande cybersecurityinfrastructuur en werkwijzen helpt hiaten en verbeterpunten te vinden.
Stel na het vaststellen van de trainingsbehoeften duidelijke doelen voor het programma op. Die doelen moeten aansluiten op de algemene cybersecuritydoelen van de organisatie en de gevonden verbeterpunten aanpakken. Doelen moeten specifiek, meetbaar, haalbaar, relevant en tijdgebonden zijn (SMART). Zo blijft het programma gericht en levert het concrete resultaten op.
Kort samengevat omvat het vaststellen van trainingsbehoeften en doelen het volgende:
- De huidige kennis en vaardigheden van medewerkers beoordelen
- De bestaande cybersecurityinfrastructuur en werkwijzen analyseren
- Hiaten en verbeterpunten vaststellen
- Duidelijke, specifieke doelen opstellen die aansluiten op de algemene cybersecuritydoelen
Tip: Beoordeel trainingsbehoeften en doelen regelmatig opnieuw. Zo pas je de training aan veranderende cybersecurityomstandigheden aan en behandel je nieuwe dreigingen.
Aantrekkelijke en interactieve trainingsmaterialen maken
Aantrekkelijke en interactieve materialen zijn belangrijk voor effectieve cybersecuritytraining. Met visuele hulpmiddelen zoals infographics en video’s begrijpen medewerkers complexe onderwerpen beter en onthouden zij informatie langer. Praktijkvoorbeelden en casestudy’s helpen medewerkers zich met het materiaal te verbinden en zien waarom cybersecurity relevant is voor hun dagelijkse werk.
Voeg interactieve onderdelen zoals quizzen en scenario’s toe om de betrokkenheid verder te vergroten. Zo nemen medewerkers actief deel aan het leerproces en passen zij hun kennis toe op praktijksituaties. Gamificatie, zoals klassementen en beloningen, kan ook onderlinge competitie en motivatie opwekken.
Houd rekening met de leervoorkeuren van medewerkers om de materialen effectief te maken. Sommige mensen leren liever visueel, anderen liever auditief of kinesthetisch. Bied verschillende inhoudsvormen aan, zoals geschreven materiaal, video’s en praktische oefeningen, zodat de training op verschillende leerstijlen aansluit.
Ook de aanbiedingsmethode van de trainingsmaterialen is belangrijk. Online platforms en leermanagementsystemen geven medewerkers op een handige en toegankelijke manier toegang tot het materiaal. Bied daarnaast regelmatige updates en herhalingen aan, zodat het materiaal actueel en relevant blijft in het snel veranderende cybersecurityveld.
Gesimuleerde cyberaanvalscenario’s uitvoeren
Gesimuleerde cyberaanvalscenario’s zijn een belangrijk onderdeel van een effectief cybersecuritytrainingsprogramma. Door medewerkers in een gecontroleerde omgeving aan realistische cyberdreigingen bloot te stellen, kunnen organisaties hun paraatheid beoordelen en verbeterpunten vinden. Deze scenario’s bootsen verschillende aanvalstypen na, zoals phishingberichten, malware-infecties en social-engineeringtechnieken. Zo testen organisaties of medewerkers deze dreigingen herkennen en erop reageren.
Het uitvoeren van gesimuleerde cyberaanvalscenario’s bestaat uit een aantal belangrijke stappen:
- Planning en voorbereiding: Bepaal vóór de simulatie de doelen, reikwijdte en gewenste resultaten. Kies ook welke aanvalstechnieken je nabootst en hoe moeilijk het scenario wordt.
- Scenario ontwikkelen: Maak realistische scenario’s die echte cyberaanvallen nabootsen. Denk aan phishingberichten, kwaadaardige websites of gesimuleerde malware.
- Uitvoering en evaluatie: Stel medewerkers tijdens de simulatie bloot aan de aanvallen en volg en beoordeel hun reacties. Zo kan de organisatie bepalen of medewerkers dreigingen effectief herkennen en beantwoorden.
- Nabespreking en leren: Geef medewerkers na de simulatie feedback en uitleg. Bespreek de uitkomsten, benoem verbeterpunten en bied aanvullende trainingsbronnen aan.
Met gesimuleerde cyberaanvalscenario’s kunnen organisaties kwetsbaarheden vinden en het bewustzijn van mogelijke risico’s vergroten. Medewerkers ervaren de tactieken van cybercriminelen zelf en ontwikkelen vaardigheden om zichzelf en de organisatie te beschermen.
Tip: Werk scenario’s regelmatig bij, zodat ze de nieuwste dreigingen en aanvalstechnieken weerspiegelen.
De effectiviteit van training meten
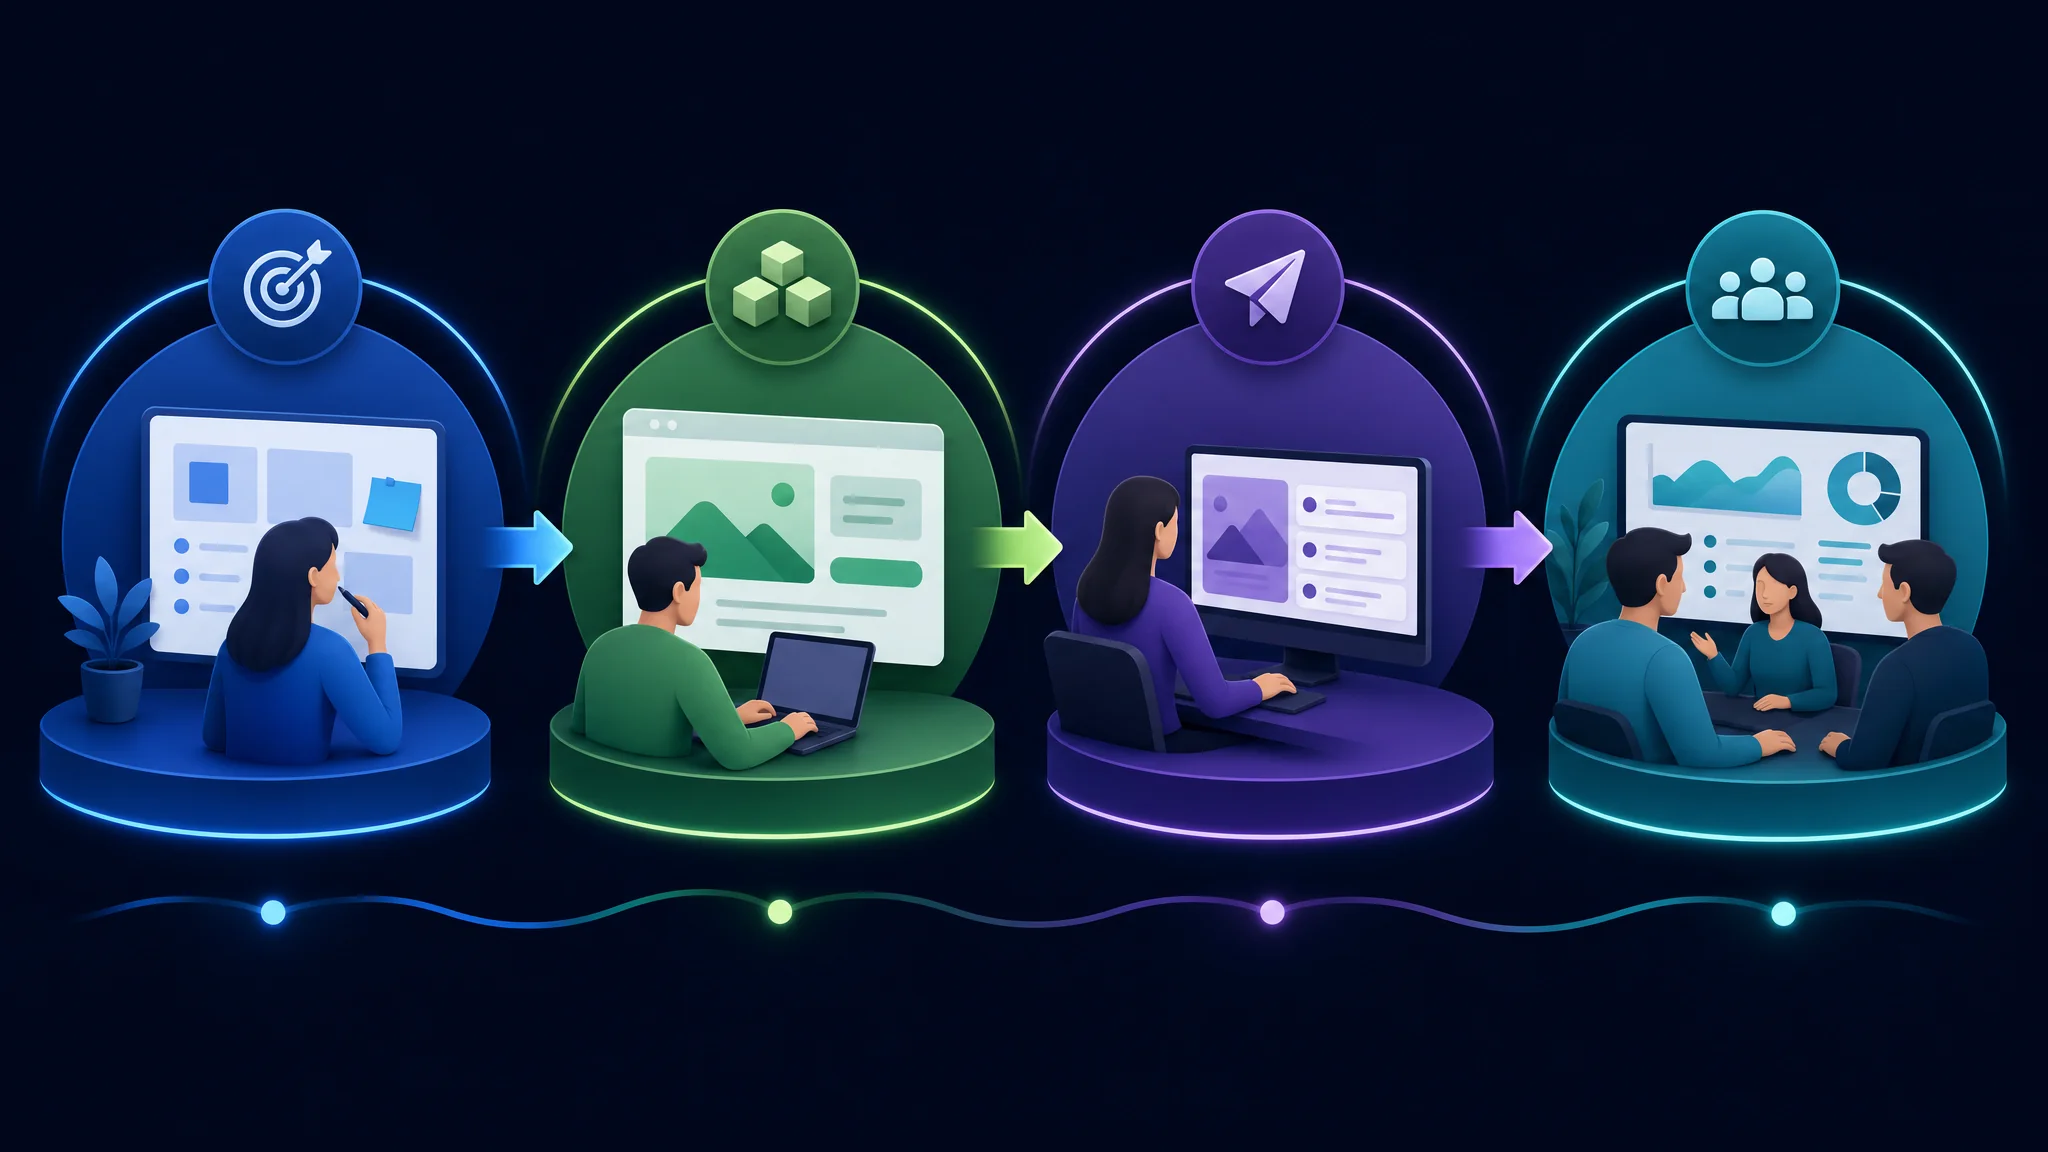
Meet de effectiviteit van cybersecuritytraining om de impact te beoordelen en onderbouwde verbeterbeslissingen te nemen. Door verschillende onderdelen van het programma te evalueren, kunnen organisaties de effectiviteit bepalen en verbeterpunten vinden. Belangrijke meetwaarden zijn onder meer:
- Kennis en vaardigheden opdoen: Beoordeel in hoeverre medewerkers kennis hebben opgedaan en vaardigheden hebben ontwikkeld om cyberdreigingen te herkennen en erop te reageren.
- Gedragsverandering en naleving: Volg veranderingen in gedrag, zoals het volgen van beveiligingsbeleid en procedures en het naleven van aanbevolen werkwijzen.
- Incidenten en datalekken analyseren: Onderzoek incident- en datalekgegevens om te bepalen of de training het aantal beveiligingsincidenten en datalekken heeft verminderd.
- Rendement op investering (ROI): Bereken het financiële effect door de kosten van het programma te vergelijken met de behaalde voordelen.
- Prestaties vergelijken en toetsen: Vergelijk de prestaties van getrainde medewerkers met die van niet-getrainde medewerkers of met branchenormen.
Stel duidelijke doelen en relevante meetwaarden vast en kies passende evaluatiemethoden om het trainingseffect te meten. Voer regelmatig beoordelingen uit om de voortgang te volgen en verbeterpunten te vinden. Door de effectiviteit continu te volgen en te beoordelen, kunnen organisaties zorgen dat medewerkers goed voorbereid zijn op cyberdreigingen.
Continu verbeteren en aanpassen
Cybersecuritytraining moet voortdurend worden verbeterd en aangepast. Dreigingen en aanvalstechnieken veranderen . Daarom moet je op de hoogte blijven en trainingsprogramma’s aanpassen. Dit zijn enkele belangrijke strategieën voor continue verbetering en aanpassing:
Medewerkers bij cybersecuritytraining betrekken
Bewustzijn en een beveiligingsmentaliteit opbouwen
Bewustzijn en een beveiligingsmentaliteit bij medewerkers opbouwen is essentieel voor een sterke menselijke firewall tegen cyberdreigingen. Door verantwoordelijkheidsbesef en waakzaamheid te stimuleren, helpen organisaties medewerkers actief bij het beschermen van gevoelige informatie en het voorkomen van beveiligingsinbreuken.
Een cultuur van verantwoordelijkheid bevorderen
Een cultuur van verantwoordelijkheid bevorderen is belangrijk voor een sterke beveiliging binnen een organisatie. Als medewerkers eigenaarschap en verantwoordelijkheid voelen, kunnen zij samen beveiligingsmaatregelen in stand houden en gevoelige informatie beschermen. Dat bereik je met de volgende strategieën:
Deelname van medewerkers stimuleren
Medewerkers stimuleren om deel te nemen is belangrijk voor het succes van een cybersecuritytrainingsprogramma. Met een cultuur van betrokkenheid en motivatie kunnen organisaties een veerkrachtige menselijke firewall opbouwen die actief gevoelige gegevens en systemen beschermt.
Doorlopende ondersteuning en middelen bieden
Als cybersecuritydeskundige moet je medewerkers doorlopend ondersteuning en middelen bieden, zodat hun kennis en vaardigheden actueel blijven. Zo blijven zij alert en nemen zij initiatief bij het herkennen en beperken van mogelijke cyberdreigingen. Gebruik deze strategieën voor doorlopende ondersteuning en middelen:
- Training regelmatig bijwerken: Organiseer regelmatig trainingen over de nieuwste cybersecuritydreigingen, trends en aanbevolen werkwijzen. Zo blijven medewerkers op de hoogte en kunnen zij hun beveiligingspraktijken aanpassen.
- Toegang tot een kennisbank: Richt een centrale kennisbank of bibliotheek in met relevante cybersecurityinformatie, richtlijnen en hulpmiddelen. Zo vinden medewerkers antwoorden en blijven zij op de hoogte van nieuwe dreigingen.
- Campagnes voor beveiligingsbewustzijn: Start campagnes die het belang van cybersecurity herhalen en een beveiligingscultuur bevorderen. Gebruik bijvoorbeeld posters, e-mailherinneringen en interactieve activiteiten.
Tip: Moedig medewerkers aan om ervaringen en lessen over cybersecurity te delen. Zo ontstaat een omgeving waarin collega’s samen leren.
- Regelmatige communicatie: Houd de communicatie over cybersecurity-updates, beleidswijzigingen en meldprocedures open. Zo weten medewerkers wat er verandert en kunnen zij verdachte activiteiten en incidenten snel melden.
- Ondersteunende IT-helpdesk: Bied een aparte IT-helpdesk of een ondersteuningsteam dat medewerkers helpt met cybersecurityvragen, probleemoplossing en incidentrespons. Medewerkers hebben zo een betrouwbare plek voor hulp bij beveiligingsproblemen.
- Beloning en erkenning: Erken en beloon medewerkers die actief aan training deelnemen en goede beveiligingspraktijken toepassen. Gebruik prikkels, certificaten of openbare erkenning om cybersecurity prioriteit te geven.
- Voortdurende verbetering: Beoordeel regelmatig hoe effectief het trainingsprogramma is en vraag medewerkers om feedback. Gebruik die feedback om verbeteringen door te voeren en de training aan nieuwe dreigingen en veranderende behoeften aan te passen.
Met deze strategieën krijgen medewerkers doorlopend de ondersteuning en middelen die zij nodig hebben om effectief aan de cybersecurity van de organisatie bij te dragen.
Meldingen en incidentrespons aanmoedigen
Medewerkers aanmoedigen om beveiligingsincidenten te melden en er effectief op te reageren is belangrijk voor een sterke beveiliging. Met een cultuur van transparantie en verantwoordelijkheid kunnen organisaties medewerkers actief laten bijdragen aan de bescherming van gevoelige informatie en het beperken van mogelijke dreigingen.
Organisaties kunnen meldingen en incidentrespons aanmoedigen door:
- Duidelijke richtlijnen en procedures te bieden voor het melden van beveiligingsincidenten, zodat medewerkers weten wat zij moeten doen als zij een mogelijke dreiging tegenkomen.
- Anonieme meldkanalen aan te bieden om zorgen over vergelding of veroordeling te verminderen. Zo kunnen medewerkers incidenten zonder angst voor negatieve gevolgen melden.
- Medewerkers te erkennen en te belonen die incidenten proactief melden en er effectief op reageren. Zo benadrukken organisaties het belang van hun bijdrage aan de beveiliging.
- Regelmatig te communiceren over de invloed van meldingen en incidentrespons op de algehele cybersecurity. Benadruk positieve resultaten en de waarde van deelname door medewerkers.
Met deze strategieën ontstaat een omgeving waarin medewerkers zich gesteund voelen om incidenten snel te melden en passende maatregelen te nemen. Deze proactieve aanpak verbetert het vermogen van de organisatie om beveiligingsincidenten te detecteren en erop te reageren, en beperkt de mogelijke impact van cyberdreigingen.
Uitdagingen bij cybersecuritytraining overwinnen
Weerstand tegen verandering en gebrek aan bewustzijn
Weerstand tegen verandering en gebrek aan bewustzijn zijn veelvoorkomende uitdagingen bij de invoering van cybersecuritytraining. Medewerkers kunnen verandering afwijzen uit angst voor het onbekende of omdat zij denken dat cybersecurity alleen de verantwoordelijkheid van de IT-afdeling is. Ook begrijpen veel medewerkers de mogelijke gevolgen van een beveiligingsinbreuk of hun rol bij het voorkomen ervan niet volledig.
Organisaties kunnen deze uitdagingen op verschillende manieren aanpakken:
- Voorlichting en communicatie: Geef duidelijke, beknopte informatie over het belang van cybersecurity en mogelijke risico’s. Zo begrijpen medewerkers waarom training nodig is. Regelmatige communicatie en updates vergroten het bewustzijn en houden cybersecurity onder de aandacht.
- Betrokkenheid en inspraak: Betrek medewerkers bij het ontwerp en de ontwikkeling van de training om hun draagvlak en motivatie te vergroten. Interactieve en praktische activiteiten maken de training ook effectiever en aangenamer.
- Steun van leidinggevenden: Steun van leidinggevenden helpt weerstand te overwinnen. Als leiders de training actief promoten en eraan deelnemen, laten zij zien hoe belangrijk het programma is.
- Prikkels en beloningen: Bied prikkels of beloningen voor het afronden van trainingsmodules of het toepassen van goede cybersecuritypraktijken. Dat kan medewerkers motiveren actief deel te nemen.
- Voortdurende herhaling: Cybersecuritytraining mag geen eenmalige gebeurtenis zijn. Organiseer regelmatig herhalingen en updates om medewerkers op de hoogte te houden van nieuwe dreigingen en aanbevolen werkwijzen.
Door weerstand tegen verandering en gebrek aan bewustzijn aan te pakken, kunnen organisaties een sterke menselijke firewall opbouwen en medewerkers tot eerste verdedigingslinie tegen cyberdreigingen maken.
Beperkingen in tijd en middelen aanpakken
In de snel veranderende cybersecuritysector zijn tijd en middelen vaak beperkt. Toch moet je training prioriteit geven om de organisatie te beveiligen. Efficiënte inzet van tijd en middelen helpt deze beperkingen aan te pakken en vergroot het effect van cybersecuritytraining. Overweeg deze strategieën:
Training afstemmen op verschillende functies en niveaus
Stem cybersecuritytraining af op de functies en niveaus binnen een organisatie om de effectiviteit te waarborgen. Elke functie kan andere verantwoordelijkheden en toegangsrechten hebben en daardoor andere kennis en vaardigheden vereisen om cyberdreigingen te beperken. Pas de inhoud en aanbiedingsmethode van de training aan deze verschillen aan, zodat medewerkers de relevantie van cybersecurity voor hun eigen werk begrijpen.
Organisaties kunnen training op verschillende functies en niveaus afstemmen met de volgende aanpak:
- Functiegerichte training: Bepaal welke cybersecuritykennis en vaardigheden per functie nodig zijn en maak trainingsmateriaal dat daarop aansluit. Behandel dreigingen die relevant zijn voor de functie, veilige omgang met gegevens en incidentresponsprocedures.
- Training per niveau: Houd rekening met verschillen in cybersecuritybewustzijn en deskundigheid tussen medewerkers. Bied training die bij hun kennis en ervaring past en voortbouwt op wat zij al weten.
- Functiespecifieke scenario’s: Gebruik scenario’s en voorbeelden die bij het werk van medewerkers passen. Zo zien zij hoe cybersecuritypraktijken hun dagelijkse taken beïnvloeden en wat de gevolgen zijn als zij beveiligingsprotocollen niet volgen.
- Doorlopend leren: Cybersecuritydreigingen en technologieën veranderen voortdurend. Bied daarom blijvende training en hulpmiddelen, zoals herhalingscursussen, relevante artikelen en bronnen, en deelname aan brancheconferenties en webinars.
Door training op verschillende functies en niveaus af te stemmen, krijgen medewerkers de kennis en vaardigheden die nodig zijn om de organisatie tegen cyberdreigingen te beschermen. Zij begrijpen zo beter waarom cybersecurity belangrijk is en welke rol zij spelen bij het behoud van een veilige omgeving.
Personeelsverloop en inwerken aanpakken
Personeelsverloop en het inwerken van nieuwe medewerkers brengen eigen uitdagingen mee voor cybersecuritytraining. Zorg dat nieuwe medewerkers de nodige training krijgen om hun rol bij de beveiliging te begrijpen. Houd rekening met het volgende:
- Ontwikkel een uitgebreid inwerkprogramma met cybersecuritytraining als vast onderdeel. Behandel de basis, zoals wachtwoordbeheer, gegevensbescherming en het herkennen van phishingpogingen.
- Wijs nieuwe medewerkers een cybersecuritymentor of vaste collega toe. Die kan begeleiding en steun bieden, vragen beantwoorden en helpen bij het begrijpen van beveiligingsbeleid en procedures.
- Organiseer regelmatig opfristraining voor alle medewerkers, ook voor degenen die pas zijn begonnen. Zo blijft iedereen op de hoogte van nieuwe dreigingen, aanbevolen werkwijzen en organisatiebeleid.
- Voer een proces voor kennisoverdracht in voor medewerkers die vertrekken. Leg hun kennis en ervaring op het gebied van cybersecurity vast en deel die met het overblijvende team. Zo beperk je de gevolgen van personeelsverloop voor de beveiliging.
- Beoordeel en verbeter het inwerk- en trainingsprogramma voortdurend op basis van feedback van nieuwe medewerkers en het cybersecurityteam. Die feedback helpt verbeterpunten te vinden en de training effectief en relevant te houden.
- Bouw binnen de hele organisatie een cultuur van cybersecuritybewustzijn en verantwoordelijkheid op. Moedig nieuwe en bestaande medewerkers aan actief aan de beveiliging bij te dragen. Regelmatige communicatie, bewustzijnscampagnes en erkenning van goede beveiligingspraktijken helpen daarbij.
Tip: Neem cybersecuritytraining op in het inwerkproces, zodat nieuwe medewerkers de kennis en vaardigheden krijgen die nodig zijn om de organisatie tegen cyberdreigingen te beschermen.
Veranderende dreigingen en technologieën bijhouden
Als cybersecuritydeskundige moet je de snel veranderende dreigingen en technologieën bijhouden. Technologische vooruitgang en steeds geavanceerdere cyberaanvallen vragen om voortdurende waakzaamheid en proactieve maatregelen. Deze strategieën helpen organisaties:
- Doorlopend leren en trainen: Investeer regelmatig in trainingen en workshops, zodat medewerkers de nieuwste kennis en vaardigheden opdoen. Blijf op de hoogte van nieuwe dreigingen, aanvalsvectoren en technologieën.
- Deelnemen aan branchegemeenschappen: Neem deel aan cybersecurityconferenties, forums en onlinegemeenschappen. Zo bouw je contacten op, deel je inzichten en leer je van deskundigen. Deze platforms bieden ruimte om nieuwe trends, aanbevolen werkwijzen en oplossingen te bespreken.
- Dreigingsinformatie delen: Werk samen met andere organisaties, branchegroepen en overheidsinstanties om dreigingsinformatie te delen. Door informatie over nieuwe dreigingen en aanvalstechnieken te bundelen, versterken organisaties gezamenlijk hun verdediging.
- Een risicogebaseerde aanpak kiezen: Geef cybersecuritymaatregelen prioriteit op basis van risicobeoordelingen en dreigingsinformatie. Breng kritieke middelen en mogelijke kwetsbaarheden in kaart en voer passende beveiligingsmaatregelen in.
Tip: Beoordeel en actualiseer het cybersecuritybeleid en de procedures van je organisatie regelmatig, zodat ze aansluiten op de nieuwste branchenormen en aanbevolen werkwijzen.
Investeren in geavanceerde technologieën: Gebruik geavanceerde cybersecuritytechnologieën, zoals kunstmatige intelligentie (AI), machine learning (ML) en gedragsanalyse, om nieuwe dreigingen in realtime te detecteren en erop te reageren.
Regelgevingswijzigingen volgen: Blijf op de hoogte van wijzigingen in regelgeving en nalevingsvereisten voor cybersecurity. Begrijp de gevolgen van nieuwe wet- en regelgeving, zoals privacy- en gegevensbeschermingswetten, en zorg dat de organisatie daaraan voldoet.
Red teaming en penetratietests uitvoeren: Voer regelmatig red-teamoefeningen en penetratietests uit om kwetsbaarheden in systemen en processen van je organisatie te vinden. Zo ontdek je zwakke plekken voordat aanvallers ze misbruiken.
Met deze strategieën verbeteren organisaties hun cybersecurity en beperken zij de risico’s van veranderende dreigingen en technologieën.
Het effect van cybersecuritytraining meten
Kennis en vaardigheden beoordelen
Beoordeel de kennis en vaardigheden die medewerkers door cybersecuritytraining hebben opgedaan om de effectiviteit van het programma te meten. Door hun begrip en vaardigheid te meten, kunnen organisaties verbeterpunten vinden en toekomstige trainingen daarop afstemmen.
Organisaties kunnen kennis en vaardigheden op verschillende manieren beoordelen:
- Schriftelijke toetsen: Toets het begrip van cybersecurityconcepten, aanbevolen werkwijzen en protocollen. Gebruik meerkeuzevragen, korte antwoorden of scenario-oefeningen.
- Praktische oefeningen: Laat medewerkers hun kennis toepassen in gesimuleerde cybersecurityscenario’s. Zij kunnen bijvoorbeeld mogelijke dreigingen herkennen en beantwoorden, verdachte e-mails analyseren of kwetsbaarheden in een systeem opsporen.
- Gesimuleerde aanvallen: Test met gesimuleerde cyberaanvallen of medewerkers echte dreigingen herkennen en erop reageren. Bootst phishingpogingen, malware-infecties of social-engineeringtactieken na om hun bewustzijn en reactievermogen te beoordelen.
- Observatie en feedback: Observeer het gedrag van medewerkers en vraag leidinggevenden en collega’s om feedback. Zo krijg je inzicht in hoe zij hun cybersecuritykennis en -vaardigheden dagelijks toepassen.
- Prestatiemetingen: Volg meetwaarden zoals het aantal gemelde incidenten, geslaagde phishing-simulaties en afgeronde modules voor beveiligingsbewustzijn. Zo kun je de effectiviteit van de training meten.
Beoordeel en actualiseer de beoordelingsmethoden regelmatig, zodat ze aansluiten op veranderende cybersecuritydreigingen en technologieën. Door kennis en vaardigheden voortdurend te toetsen, kunnen organisaties zorgen dat medewerkers de nodige capaciteiten hebben om cyberaanvallen af te weren.
Gedragsverandering en naleving volgen
Gedragsverandering en naleving volgen is een belangrijk onderdeel van het meten van cybersecuritytraining. Door gedrag te bewaken en naleving van beveiligingsprotocollen te controleren, kunnen organisaties het effect van hun programma’s beoordelen en verbeterpunten vinden.
Organisaties kunnen gedragsverandering en naleving op verschillende manieren volgen. Een effectieve aanpak is om regelmatig toetsen en evaluaties uit te voeren die de kennis van aanbevolen cybersecuritypraktijken meten. Gebruik bijvoorbeeld quizzen, simulaties en praktische oefeningen om te testen of medewerkers mogelijke dreigingen herkennen en erop reageren.
Een andere methode is te controleren of medewerkers beveiligingsbeleid en procedures volgen. Gebruik daarvoor meldingen van beveiligingsincidenten, toegangslogboeken en systeemaudits. Door deze gegevens te analyseren, vinden organisaties patronen van niet-naleving en onderdelen waarvoor extra training nodig is.
Organisaties kunnen ook technologie inzetten om gedragsverandering en naleving te volgen. Platforms voor beveiligingsbewustzijn kunnen realtime feedback en analyses over betrokkenheid en voortgang geven. Ze kunnen bijvoorbeeld voltooiingspercentages, quizscores en deelname aan gesimuleerde cyberaanvalscenario’s bijhouden.
Door gedragsverandering en naleving te volgen, krijgen organisaties waardevol inzicht in de effectiviteit van hun cybersecuritytrainingsprogramma’s. Die gegevens ondersteunen onderbouwde beslissingen over de inhoud, aanbiedingsmethoden en doorlopende ondersteuning. Ze helpen ook het rendement op investering (ROI) van trainingen aan te tonen en te zorgen dat medewerkers cyberdreigingen met voldoende kennis en vaardigheden kunnen aanpakken.
Incident- en datalekgegevens analyseren
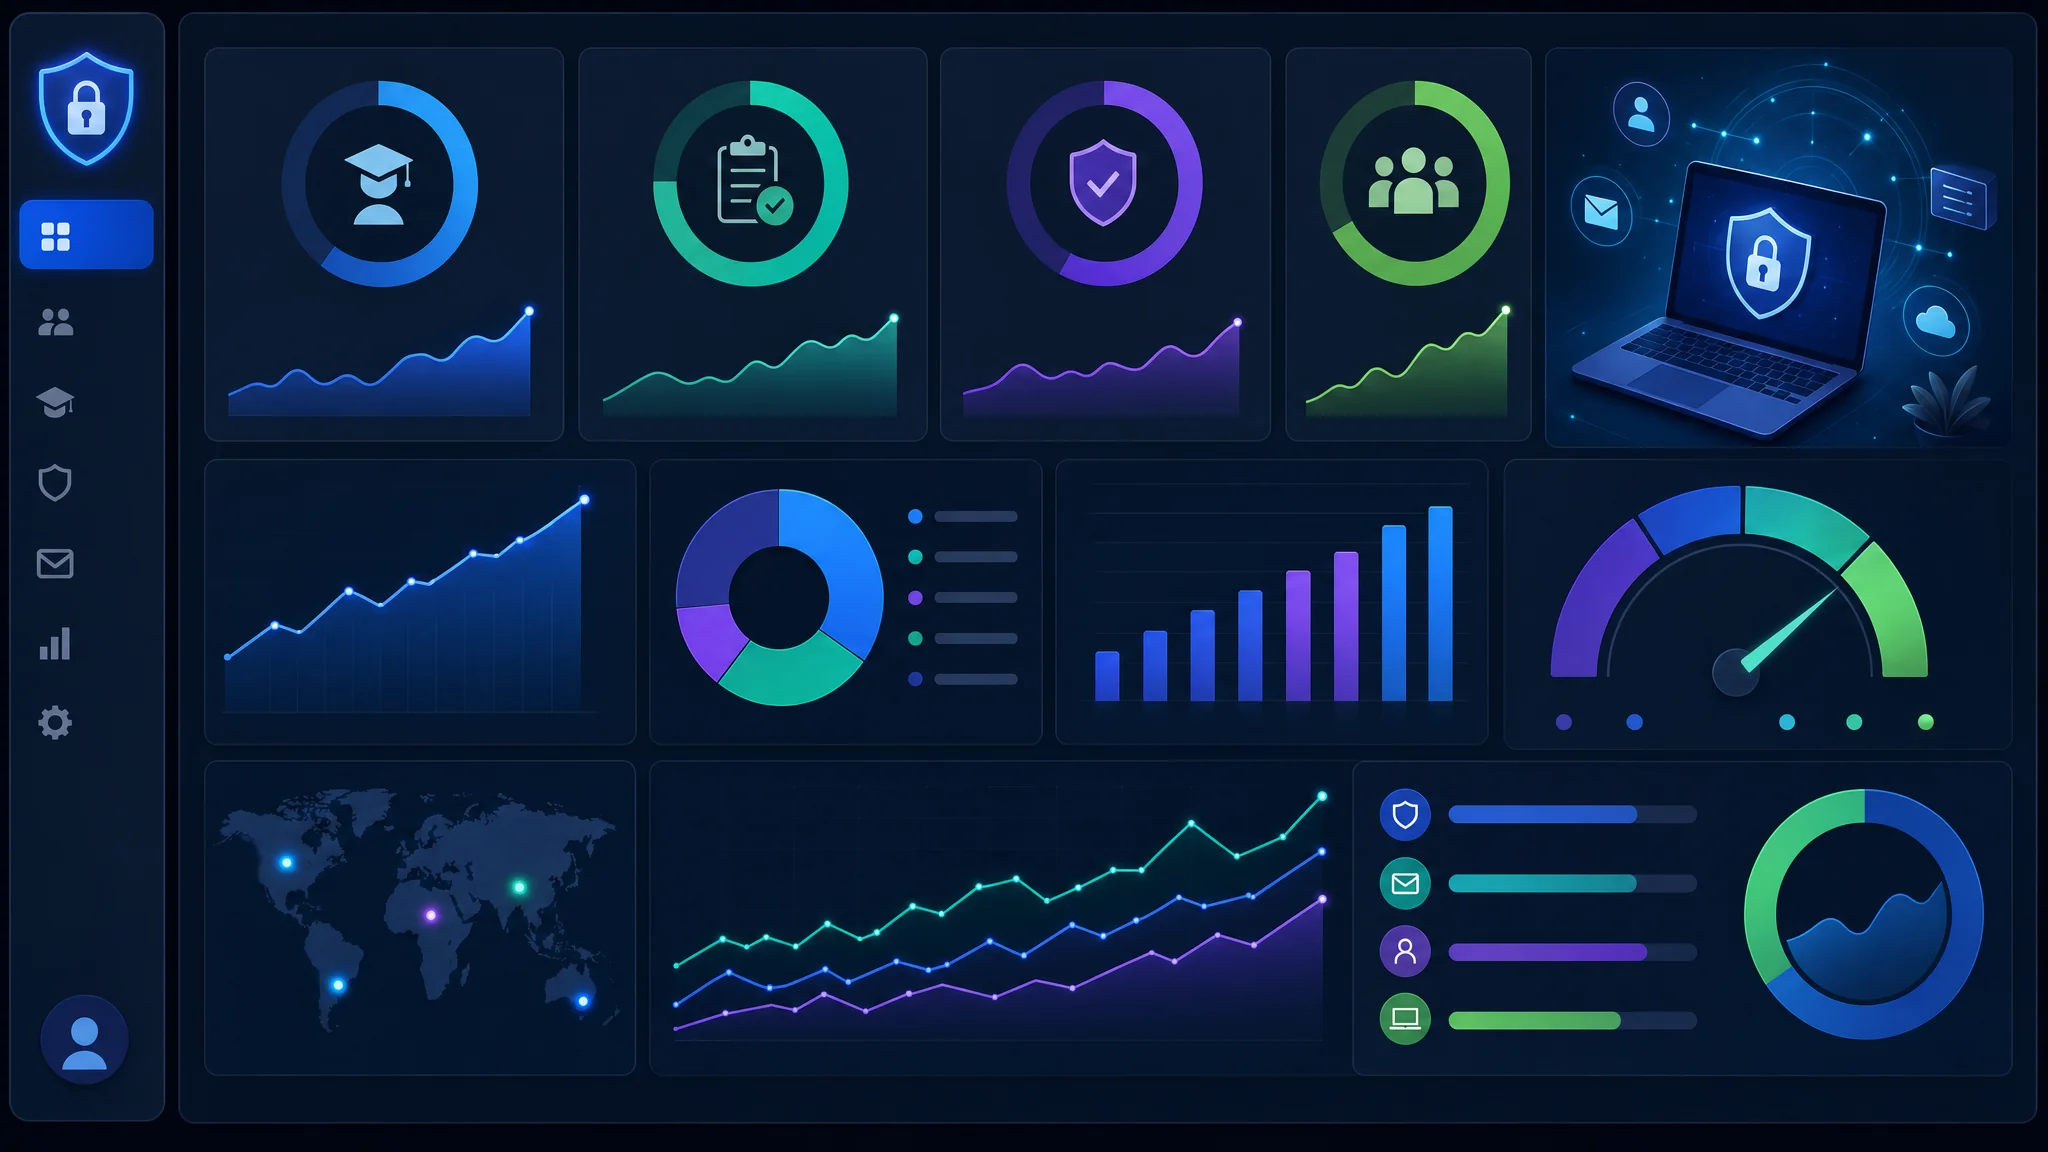
Analyseer incident- en datalekgegevens om de effectiviteit van cybersecuritytrainingsprogramma’s te beoordelen. Organisaties krijgen zo inzicht in welke soorten incidenten en datalekken plaatsvinden, welke kwetsbaarheden worden misbruikt en wat de gevolgen voor het bedrijf zijn. Deze analyse helpt verbeterpunten te vinden en toekomstige trainingen vorm te geven.
Gebruik datavisualisatie om incident- en datalekgegevens duidelijk en beknopt weer te geven. Visualisaties zoals grafieken, diagrammen en heatmaps helpen patronen, trends en uitschieters te herkennen. Zo kunnen cybersecuritydeskundigen onderbouwde beslissingen nemen en prioriteiten voor herstel bepalen.
Organisaties kunnen daarnaast incidentresponsmeetwaarden gebruiken om de effectiviteit van trainingen te meten. Denk aan de gemiddelde tijd om incidenten te detecteren en erop te reageren, het aantal succesvol ingeperkte incidenten en het percentage incidenten door menselijke fouten. Door deze meetwaarden bij te houden, zien organisaties hoe training de incidentrespons beïnvloedt.
Gebruik eventueel ook machine-learningalgoritmen om incident- en datalekgegevens beter te analyseren. Die algoritmen herkennen patronen en afwijkingen in grote gegevensverzamelingen. Zo kunnen organisaties mogelijke dreigingen effectiever detecteren en aanpakken. Machine learning kan de analyse ook automatiseren en tijd en middelen besparen.
Kortom, analyse van incident- en datalekgegevens is essentieel om de effectiviteit van cybersecuritytraining te beoordelen. Met datavisualisatie, meetwaarden voor incidentrespons en machine-learningalgoritmen kunnen organisaties waardevolle inzichten opdoen en hun algehele cybersecurity verbeteren.
Rendement op investering (ROI) berekenen
Bereken het rendement op investering (ROI) van cybersecuritytraining om de effectiviteit van trainingsprogramma’s te beoordelen. ROI kwantificeert de opbrengst van de investering in training. Dat helpt organisaties middelen te verantwoorden en onderbouwde beslissingen te nemen. Organisaties kunnen zo het effect van training beoordelen op het aantal beveiligingsincidenten, de financiële verliezen door inbreuken en de algehele beveiliging.
Organisaties kunnen de ROI van cybersecuritytraining op verschillende manieren berekenen:
Prestaties toetsen en vergelijken
Toets en vergelijk prestaties om de effectiviteit van cybersecuritytrainingsprogramma’s te beoordelen. Door de resultaten van de training te meten en te analyseren, kunnen organisaties verbeterpunten vinden en onderbouwde beslissingen nemen over toekomstige trainingen. Dit proces beoordeelt verschillende meetwaarden en indicatoren om het effect op de kennis, vaardigheden en het gedrag van medewerkers vast te stellen. Organisaties kunnen hun prestaties ook met branchenormen en aanbevolen werkwijzen vergelijken om meer inzicht in hun cybersecurity te krijgen.
De impact van cyber security -training meten
Conclusie
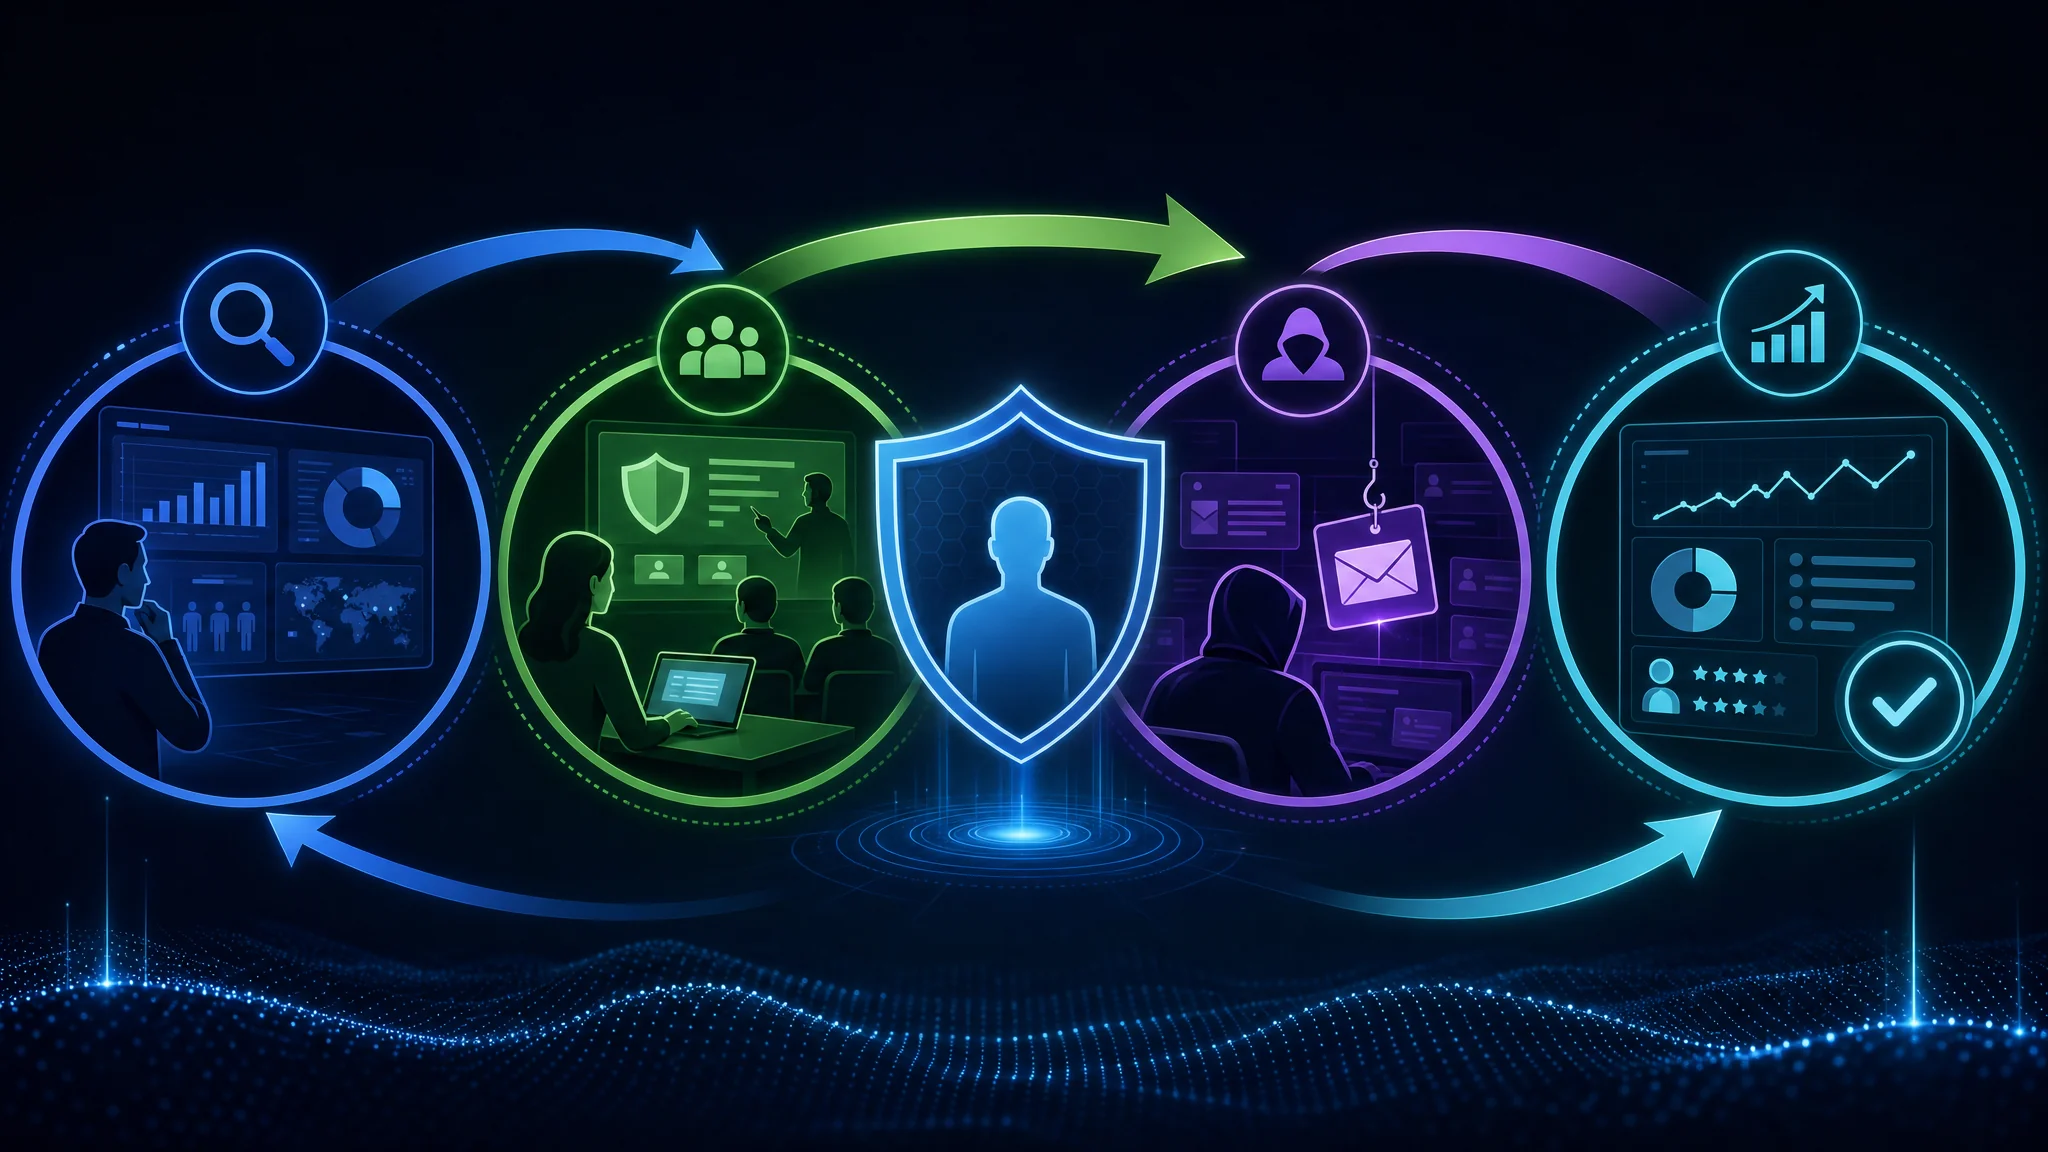
Kortom, cybersecuritytraining voor medewerkers is van groot belang. De groeiende dreiging van cyberaanvallen maakt duidelijk dat organisaties moeten investeren in programma’s die medewerkers de kennis en vaardigheden geven om gevoelige informatie te beschermen. Medewerkers spelen een belangrijke rol in cybersecurity, omdat zij vaak de eerste verdedigingslinie tegen dreigingen vormen. Een beveiligingsinbreuk kan ernstige gevolgen hebben, zoals financieel verlies, reputatieschade en juridische gevolgen.
Een effectief cybersecuritytrainingsprogramma begint met het vaststellen van de specifieke trainingsbehoeften en doelen van de organisatie. Daarna volgen aantrekkelijke, interactieve materialen, gesimuleerde cyberaanvalscenario’s en voortdurende meting van de trainingseffectiviteit. Betrek medewerkers door bewustzijn en een beveiligingsmentaliteit op te bouwen, verantwoordelijkheid te bevorderen, deelname te stimuleren, doorlopende ondersteuning en middelen te bieden en meldingen en incidentrespons aan te moedigen.
Organisaties kunnen bij de uitvoering van cybersecuritytraining uitdagingen tegenkomen. Weerstand tegen verandering en gebrek aan bewustzijn onder medewerkers kunnen het succes van het programma belemmeren. Pak beperkingen in tijd en middelen aan, zodat medewerkers voldoende ruimte en middelen voor training hebben. Stem de training af op verschillende functies en niveaus. Personeelsverloop en het inwerken van nieuwe medewerkers vragen ook aandacht. Nieuwe medewerkers moeten worden opgeleid en bestaande medewerkers moeten op de hoogte blijven van veranderende dreigingen en technologieën.
Meet de impact van cybersecuritytraining om de effectiviteit ervan te beoordelen. Beoordeel kennis en vaardigheden, volg gedragsverandering en naleving, analyseer incident- en datalekgegevens, bereken het rendement op investering (ROI) en toets prestaties aan vergelijkingspunten. Zo vinden organisaties verbeterpunten en kunnen zij hun beveiliging versterken.
Een menselijke firewall opbouwen met cybersecuritytraining is een belangrijke stap om organisaties tegen cyberdreigingen te beschermen. Met uitgebreide trainingsprogramma’s en actieve betrokkenheid van medewerkers kunnen organisaties een beveiligingscultuur en veerkracht opbouwen. Cyberdreigingen veranderen snel, dus voortdurende verbetering en aanpassing helpen risico’s voor te blijven. Geef cybersecuritytraining prioriteit om het risico op beveiligingsinbreuken te beperken en waardevolle middelen te beschermen.
Veelgestelde vragen
Waarom is cybersecuritytraining belangrijk?
Cybersecuritytraining helpt medewerkers de dreigingen en risico’s van cyberaanvallen te begrijpen. De training geeft hun ook de kennis en vaardigheden om zichzelf en de organisatie tegen mogelijke inbreuken te beschermen.
Hoe kunnen medewerkers bijdragen aan cybersecurity?
Medewerkers dragen bij aan cybersecurity door aanbevolen werkwijzen te volgen, zoals sterke wachtwoorden gebruiken, voorzichtig zijn met phishingberichten en verdachte activiteiten melden. Hun gedrag kan beveiligingsinbreuken voorkomen en gevoelige informatie beschermen.
Wat zijn de gevolgen van een beveiligingsinbreuk?
Een beveiligingsinbreuk kan ernstige gevolgen hebben, waaronder financieel verlies, reputatieschade, juridische aansprakelijkheid en verlies van klantvertrouwen. Ook kan de inbreuk leiden tot gegevensdiefstal, ongeautoriseerde toegang tot systemen en verstoring van bedrijfsactiviteiten.
Hoe maak je trainingsmaterialen aantrekkelijk en interactief?
Maak trainingsmaterialen aantrekkelijk en interactief met multimedia, zoals video’s en interactieve quizzen. Gamificatietechnieken, zoals beloningen en uitdagingen, kunnen medewerkers ook motiveren en hun leerervaring verbeteren.
Waarom is het belangrijk om de effectiviteit van training te meten?
Door de effectiviteit van training te meten, kunnen organisaties de impact van hun cybersecurityprogramma’s beoordelen en verbeterpunten vinden. Zo zien zij of medewerkers de kennis en vaardigheden hebben opgedaan om cyberrisico’s effectief te beperken.
Hoe stem je cybersecuritytraining af op verschillende functies en niveaus?
Stem cybersecuritytraining af op verschillende functies en niveaus door de inhoud op specifieke verantwoordelijkheden en vaardigheidseisen aan te passen. Ontwerp programma’s voor uiteenlopende ervaringsniveaus, van basistraining in bewustzijn tot het ontwikkelen van geavanceerde technische vaardigheden.

Related Posts