Cybersecurityincidenten beheersen

Table of Contents
Een responsplan voor cybersecurityincidenten opstellen: belangrijke stappen voor een effectieve aanpak
In het huidige digitale tijdperk is cybersecurity een kritieke zorg geworden voor organisaties van elke omvang. Door het groeiende aantal cyberdreigingen en aanvallen is een goed vastgelegd responsplan onmisbaar. Dit plan geeft richtlijnen voor het behandelen en beperken van de gevolgen van cybersecurityincidenten. In dit artikel bespreken we de belangrijkste stappen bij het opstellen van zo’n plan en het belang van elke stap.
_
Waarom een responsplan voor cybersecurityincidenten belangrijk is
De rol van cybersecurity in het digitale tijdperk
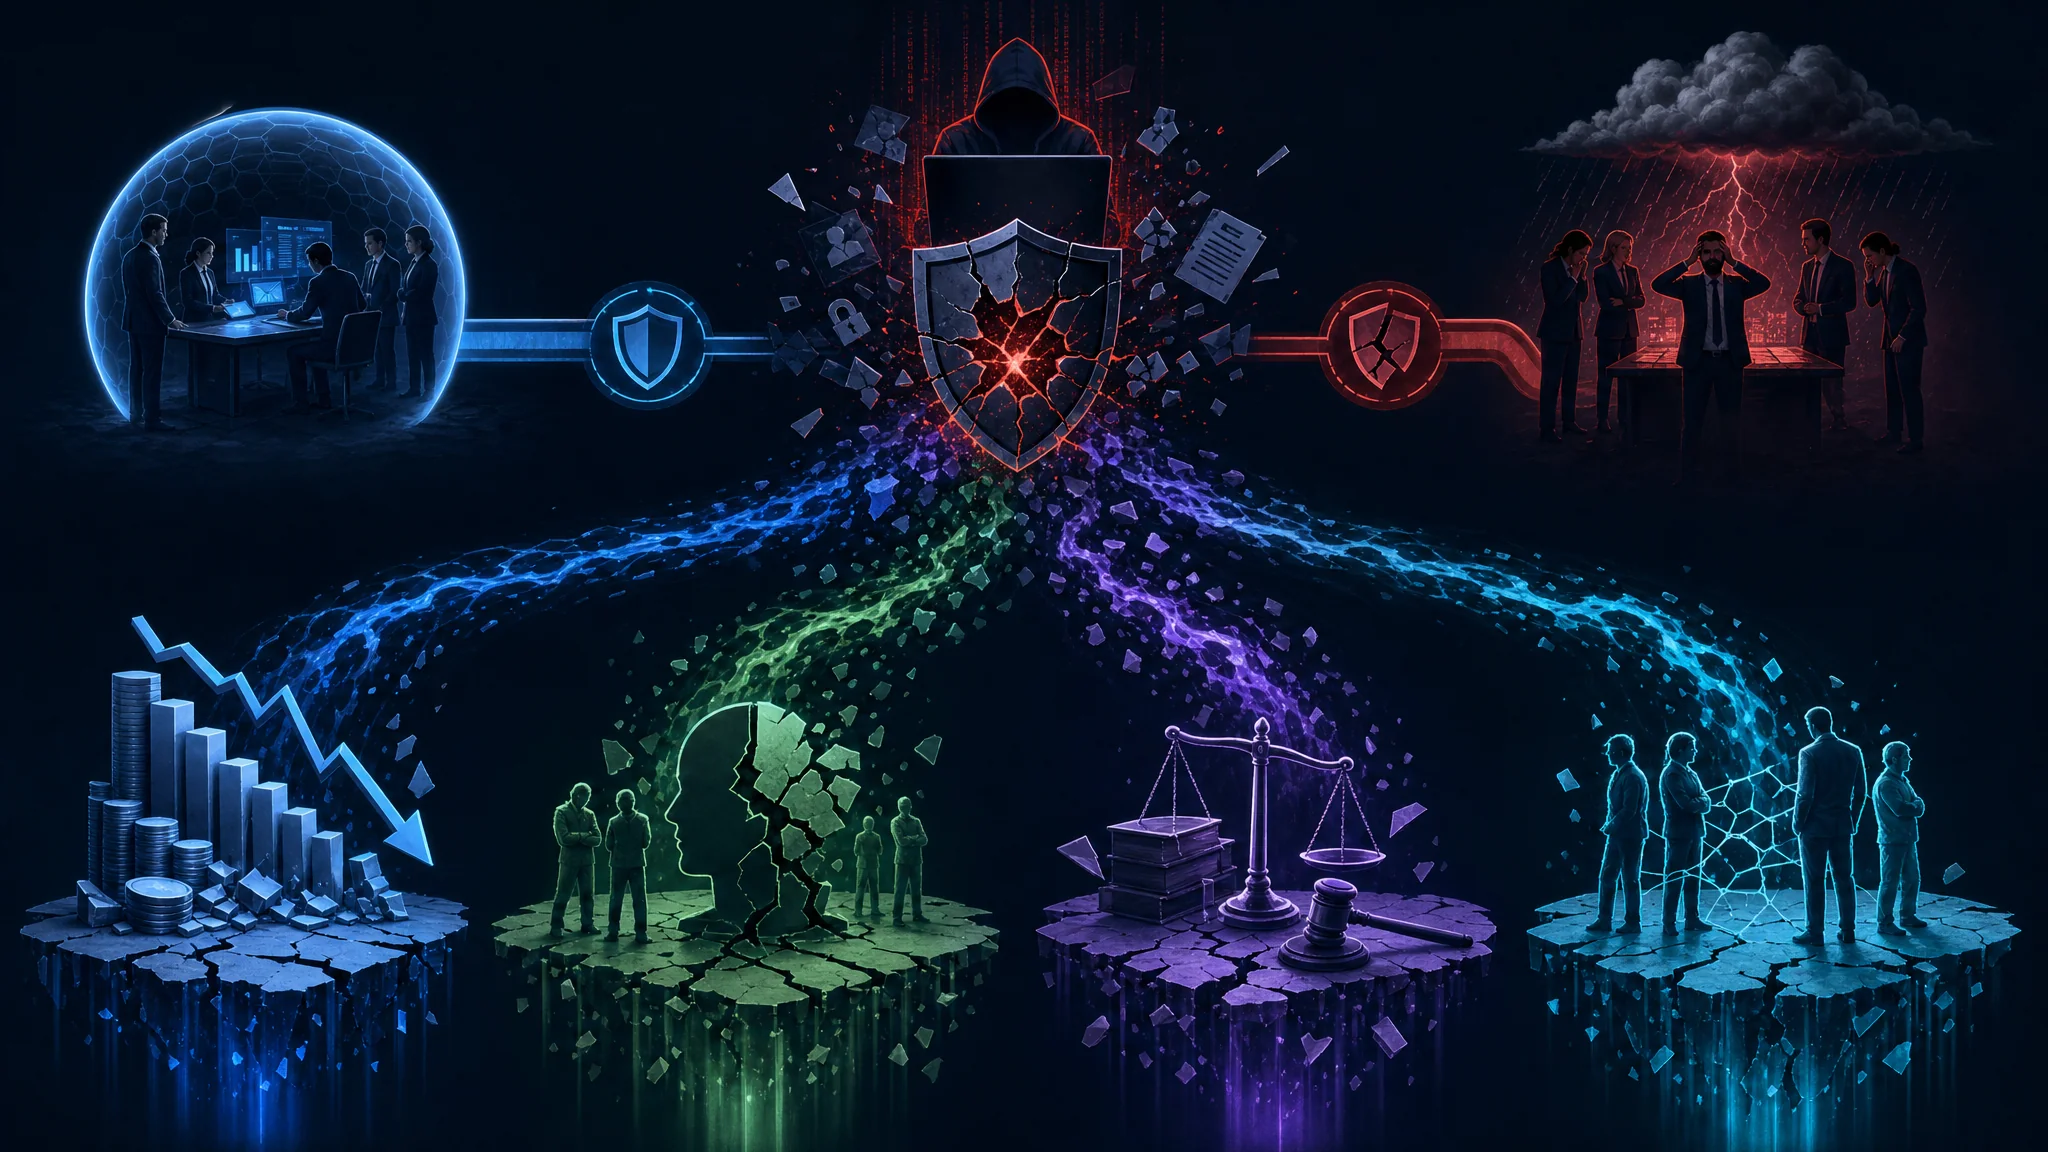
In onze onderling verbonden wereld zijn organisaties voor hun dagelijkse werkzaamheden sterk afhankelijk van digitale systemen en netwerken. Die afhankelijkheid maakt ze echter kwetsbaar voor veel cyberdreigingen, waaronder datalekken, malwareaanvallen en ransomwarebesmettingen. Eén cybersecurityincident kan leiden tot grote financiële verliezen, reputatieschade en juridische gevolgen. Een goed opgezet incidentresponsplan is daarom essentieel om de impact te beperken.
Mogelijke gevolgen van cybersecurityincidenten
Een cyberincident kan de bedrijfsvoering ernstig verstoren en leiden tot uitval, verlies van gevoelige informatie en schade aan kritieke systemen. De gevolgen kunnen verder reiken dan de organisatie zelf en ook klanten, partners en leveranciers raken. Bovendien wordt de juridische en regelgevende omgeving rond cybersecurity steeds strenger, met hoge boetes en sancties bij niet-naleving. Organisaties moeten daarom goed voorbereid zijn om incidenten snel en effectief af te handelen.
Een belangrijke reden voor een volledig responsplan is het mogelijke financiële verlies door een cyberincident. Volgens een onderzoek van IBM bedroegen de gemiddelde kosten van een datalek in 2020 3,86 miljoen dollar. Dit omvat uitgaven voor incidentonderzoek, juridische kosten, kennisgeving aan klanten en schadebeperking. Zonder een goed incidentresponsplan kunnen organisaties onvoorbereid zijn op de financiële gevolgen, met langdurige gevolgen voor hun financiële stabiliteit en bedrijfsvoering.
Ook de reputatieschade door een cybersecurityincident kan voor een organisatie verwoestend zijn. Informatie verspreidt zich tegenwoordig snel via sociale media en online platforms. Nieuws over een datalek of cyberaanval kan het imago van een organisatie snel beschadigen en het vertrouwen van klanten ondermijnen. Dat kan leiden tot gemiste zakelijke kansen, minder klantloyaliteit en moeite om nieuwe klanten aan te trekken. Met een incidentresponsplan kunnen organisaties hun reputatie proactief beheren door snel en transparant te reageren, zodat mogelijke merkschade wordt beperkt.
Naast financiële en reputatiegevolgen kunnen cybersecurityincidenten ook juridische en regelgevende gevolgen hebben. Door het groeiende aantal wetten en regels voor gegevensbescherming moeten organisaties aan deze eisen voldoen om hoge boetes te voorkomen. De Algemene verordening gegevensbescherming van de Europese Unie (GDPR) legt bijvoorbeeld boetes op tot 20 miljoen euro of 4% van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is. Een incidentresponsplan met maatregelen voor wettelijke en regelgevende verplichtingen helpt het risico op niet-naleving en de bijbehorende financiële en juridische gevolgen te beperken.
De onderlinge verbondenheid van het bedrijfsleven betekent ook dat een cybersecurityincident gevolgen buiten de organisatie kan hebben. Als bijvoorbeeld de systemen van een leverancier worden gecompromitteerd, kan dat de toeleveringsketen verstoren en de beschikbaarheid van goederen of diensten beïnvloeden. Een datalek met klantgegevens kan leiden tot identiteitsdiefstal of fraude en de relatie met klanten schaden. Met een responsplan dat rekening houdt met externe belanghebbenden kunnen organisaties de gevolgen beter beheersen en het vertrouwen van partners, leveranciers en klanten behouden.
Een responsplan voor cybersecurityincidenten is essentieel voor de algemene cybersecuritystrategie van een organisatie. Het beperkt de gevolgen voor financiële stabiliteit, reputatie, wettelijke naleving en externe relaties. Door te investeren in een goed ontworpen plan kunnen organisaties de risico’s van incidenten beperken en de bedrijfscontinuïteit in het digitale tijdperk waarborgen.
Belangrijke onderdelen van een responsplan
Cybersecurityincidenten identificeren en classificeren
De eerste stap is verschillende typen incidenten nauwkeurig herkennen en classificeren. Analyseer eerdere incidenten, begrijp hun kenmerken en categoriseer ze op basis van ernst en mogelijke impact. Zo kunnen organisaties middelen effectief toewijzen en hun respons prioriteren.
Incidenten kunnen bijvoorbeeld worden geclassificeerd als datalekken, malwarebesmettingen, netwerkinbraken of phishingaanvallen. Elk type vereist een andere aanpak en urgentie. Een helder begrip van de incidenttypen helpt organisaties hun responsplan af te stemmen op de specifieke uitdagingen.
Een responsteam samenstellen
Een effectieve respons vereist een toegewijd team van cybersecurityprofessionals dat snel en doeltreffend kan reageren. Het team moet deskundigen omvatten op gebieden zoals cybersecurity, IT-infrastructuur, juridische zaken en communicatie. Een goed georganiseerd team maakt het proces eenvoudiger en zorgt voor een gecoördineerde en efficiënte aanpak.
Geef teamleden ook duidelijk omschreven rollen en verantwoordelijkheden, zodat iedereen tijdens een incident weet wat die moet doen. Denk aan rollen als incidentcoördinator, technisch analist, juridisch adviseur en woordvoerder. Duidelijke afspraken bevorderen samenwerking en voorkomen verwarring of dubbel werk.
Responsprocedures ontwikkelen
Responsprocedures beschrijven de stappen die bij een cybersecurityincident moeten worden genomen. Ze moeten verschillende scenario’s behandelen en duidelijk aangeven hoe je het incident indamt, de oorzaak onderzoekt, de gevolgen verhelpt en de normale bedrijfsvoering herstelt.
Bij een datalek kunnen de procedures bijvoorbeeld bestaan uit het isoleren van getroffen systemen, forensisch onderzoek naar de omvang van het lek, melding aan betrokken personen of toezichthouders en maatregelen om nieuwe lekken te voorkomen.
Werk procedures regelmatig bij zodat ze aansluiten op het veranderende dreigingslandschap. Nieuwe dreigingen en technologieën vragen om aanpassing. Voer regelmatig tabletopoefeningen en simulaties uit om procedures te testen en verbeterpunten te vinden.
Goed vastgelegde procedures beperken de impact van incidenten en maken een snelle, efficiënte respons mogelijk. Zo neemt mogelijke schade aan reputatie, financiën en klantvertrouwen af.
Stappen voor een effectief responsplan
Een risicobeoordeling uitvoeren
Voordat organisaties een responsplan opstellen, moeten ze een uitgebreide risicobeoordeling uitvoeren om mogelijke kwetsbaarheden en dreigingen te identificeren. Beoordeel systemen, netwerken en gegevensbestanden, en schat de waarschijnlijkheid en mogelijke impact van verschillende cyberincidenten in. De uitkomsten helpen bij het prioriteren van de respons en de toewijzing van middelen.
Organisaties kunnen externe cybersecuritydeskundigen inschakelen voor penetratietests en kwetsbaarheidsbeoordelingen. Zij simuleren realistische aanvallen om zwakke plekken in de infrastructuur te vinden. Interne audits kunnen daarnaast de naleving van industrienormen en regelgeving toetsen.
Na de beoordeling begrijpen organisaties hun cybersecuritypositie beter. Ze kunnen kritieke activa aanwijzen die extra bescherming nodig hebben en de mogelijke gevolgen van een geslaagde aanval bepalen. Deze kennis vormt de basis voor een effectief responsplan.
Incidentresponsbeleid ontwikkelen en uitvoeren
Incidentresponsbeleid beschrijft hoe een organisatie cybersecurityincidenten aanpakt. Het moet aansluiten op goede praktijken in de sector en regelgevende eisen. Leg rollen en verantwoordelijkheden, escalatieprocedures, communicatieprotocollen en wettelijke verplichtingen duidelijk vast. Zo verloopt de respons consistent en gecoördineerd.
Houd bij het beleid rekening met de kenmerken van de sector en de specifieke dreigingen. Zorginstellingen moeten bijvoorbeeld aan HIPAA voldoen, terwijl financiële instellingen mogelijk PCI DSS moeten volgen. Door beleid op deze eisen af te stemmen, kunnen organisaties de uitdagingen aanpakken die ze waarschijnlijk tegenkomen.
Voor de uitvoering is samenwerking tussen verschillende afdelingen nodig. Zo begrijpt iedereen diens rol tijdens een incident. Regelmatige training en communicatie zorgen ervoor dat medewerkers het beleid kennen en kunnen uitvoeren.
Medewerkers trainen en voorlichten
Een effectieve respons vereist goed opgeleide en deskundige medewerkers. Organisaties moeten investeren in regelmatige trainings- en opleidingsprogramma’s zodat medewerkers incidenten kunnen herkennen, melden en aanpakken. Dit omvat bewustwording van veelvoorkomende dreigingen en aanvalsvectoren, goede cyberhygiëne en tabletopoefeningen met realistische scenario’s.
Training moet onderwerpen behandelen zoals incidentdetectie en -analyse, bewijs veiligstellen, incidenten indammen en herstel. Medewerkers moeten indicatoren van compromittering (IOC’s) leren herkennen en incidenten snel melden. Met de juiste kennis en vaardigheden kunnen zij actief bijdragen aan het beperken van cyberdreigingen.
Organisaties moeten daarnaast een cultuur van cybersecuritybewustzijn opbouwen. Deel regelmatig informatie over nieuwe dreigingen en geef advies over het beschermen van gevoelige gegevens. Een sterk gevoel van verantwoordelijkheid en alertheid vormt een krachtige verdedigingslinie.
Het responsplan testen en verbeteren
Het responsplan regelmatig testen
Testen is een essentieel onderdeel van ieder incidentresponsplan. Organisaties moeten regelmatig oefeningen en simulaties uitvoeren om procedures te toetsen, hiaten of zwakke plekken te ontdekken en de vaardigheden van het responsteam te beoordelen. Dat varieert van tabletopoefeningen, waarin deelnemers scenario’s bespreken, tot geavanceerde red-team-oefeningen, waarbij externe deskundigen echte aanvallen nabootsen.
Tijdens tabletopoefeningen kunnen organisaties verschillende hypothetische scenario’s bespreken en beoordelen hoe goed het plan onder uiteenlopende omstandigheden werkt. Betrek belangrijke belanghebbenden uit verschillende afdelingen om het plan volledig te beoordelen. Zo worden verbeterpunten zichtbaar en kan de organisatie haar respons versterken.
Red-team-oefeningen gaan verder door aanvallen uit de praktijk na te bootsen. Externe deskundigen, vaak ethische hackers genoemd, proberen systemen binnen te dringen en kwetsbaarheden uit te buiten. Dit geeft waardevol inzicht in het incidentresponsplan en de algemene beveiliging. Door zwakke plekken via red teaming te ontdekken, kunnen organisaties problemen vooraf aanpakken en hun verdediging versterken.
Leren van eerdere incidenten
Elk cybersecurityincident levert lessen op waarmee organisaties hun toekomstige respons kunnen verbeteren. Voer grondige evaluaties na incidenten uit om te analyseren wat er misging, verbeterpunten te vinden en correctieve maatregelen te nemen. Een cultuur van continu leren en verbeteren helpt organisaties cyberdreigingen voor te blijven.
Bij evaluaties horen alle betrokkenen, zoals leden van het responsteam, IT-medewerkers en het management. Door perspectieven samen te brengen ontstaat een volledig beeld van het incident en de gevolgen. Richt de evaluatie op de hoofdoorzaken, de effectiviteit van de respons en noodzakelijke aanpassingen of verbeteringen.
Organisaties kunnen ook externe beoordelingen laten uitvoeren of onafhankelijke deskundigen inschakelen voor een objectieve evaluatie van hun responsvermogen. Zij kunnen nieuwe inzichten en aanbevelingen geven op basis van goede praktijken in de sector en recente ontwikkelingen.
Voortdurend verbeteren en aanpassen
Cyberdreigingen veranderen voortdurend. Organisaties moeten hun responsplan doorlopend verbeteren en aanpassen. Blijf op de hoogte van nieuwe beveiligingstrends, technologieën en goede praktijken. Herzie het plan regelmatig wanneer systemen, processen of risico’s veranderen.
Houd het cybersecuritylandschap actief in de gaten om nieuwe dreigingen en kwetsbaarheden te volgen. Dat kan via vakpublicaties, dreigingsinformatie en deelname aan cybersecuritygemeenschappen en fora. Met actuele kennis kunnen organisaties hun responsplan proactief bijwerken met passende tegenmaatregelen en risicobeperkende strategieën.
Controleer het plan regelmatig op relevantie en effectiviteit. Werk doelstellingen, rollen en verantwoordelijkheden bij en verwerk lessen uit eerdere incidenten en oefeningen.
Organisaties kunnen periodieke oefeningen of simulaties uitvoeren om de paraatheid van het responsteam te toetsen en de werking van het plan te bevestigen. Zo worden hiaten gevonden en kan de organisatie haar responsvermogen verder versterken.
Conclusie
Cyberdreigingen vormen grote risico’s voor organisaties van elke omvang. Daarom is een robuust responsplan voor cybersecurityincidenten essentieel. Het beperkt de gevolgen van incidenten, beschermt financiële stabiliteit en reputatie, ondersteunt wettelijke naleving en helpt sterke relaties met partners en klanten te behouden. Door het belang van een goed opgebouwd plan te begrijpen en de stappen uit dit artikel zorgvuldig te volgen, kunnen organisaties cyberdreigingen proactief aanpakken en mogelijke schade beperken.
Bronnen
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link

Related Posts