Cyberbeveiliging verbeteren

Table of Contents
De aanvalsoppervlakte verkleinen met Windows Groepsbeleid: overzicht van beveiligingsconfiguraties
Cyberbeveiliging is tegenwoordig van groot belang. Door het groeiende aantal cyberdreigingen moeten organisaties proactieve maatregelen nemen om hun systemen en gegevens te beschermen. Een doeltreffende aanpak is de aanvalsoppervlakte verkleinen, de mogelijke kwetsbare punten die een aanvaller kan misbruiken. Windows Groepsbeleid biedt organisaties krachtige hulpmiddelen hiervoor. Dit artikel geeft een overzicht van beveiligingsconfiguraties met Windows Groepsbeleid en beschrijft technieken om de aanvalsoppervlakte te verkleinen.
De aanvalsoppervlakte begrijpen
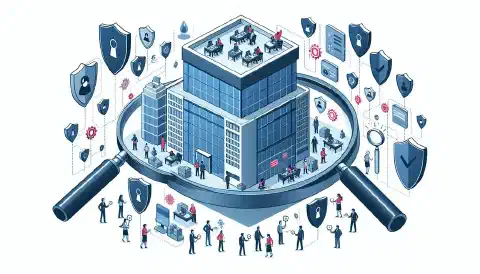
De aanvalsoppervlakte bestaat uit alle punten in een systeem waar een aanvaller ongeoorloofde toegang kan proberen te krijgen, kwetsbaarheden kan misbruiken of aanvallen kan uitvoeren. Hieronder vallen hardware, software, netwerkverbindingen en toegangspunten zoals open poorten en services.
Een kleinere aanvalsoppervlakte beperkt mogelijke kwetsbaarheden en maakt het moeilijker om een systeem te compromitteren. Met doeltreffende beveiligingsconfiguraties via Windows Groepsbeleid vergroten organisaties hun weerbaarheid tegen cyberdreigingen.
Definitie van aanvalsoppervlakte
De aanvalsoppervlakte is het geheel van alle mogelijke toegangspunten en kwetsbaarheden die een aanvaller in een systeem of netwerkinfrastructuur kan misbruiken. Dit omvat externe en interne onderdelen, zoals netwerkinterfaces, softwaretoepassingen, services, gebruikersaccounts en systeemconfiguraties. Hoe groter de aanvalsoppervlakte, hoe meer mogelijke routes een aanvaller kan benutten.
Neem een webtoepassing op een server als voorbeeld. De aanvalsoppervlakte bestaat uit de webserversoftware, het besturingssysteem, de databaseserver, de toepassingscode en gebruikte bibliotheken of plug-ins van derden. Elk onderdeel kan mogelijke kwetsbaarheden bevatten waarop een aanvaller zich richt.
De aanvalsoppervlakte omvat meer dan technische onderdelen. Ook menselijke factoren horen erbij, zoals social engineering en phishing, die zwakke plekken van personen in een organisatie misbruiken. Zulke aanvallen kunnen even schadelijk zijn als technische kwetsbaarheden en horen thuis in de algemene beoordeling van de aanvalsoppervlakte.
Waarom de aanvalsoppervlakte verkleinen?
Een kleinere aanvalsoppervlakte is essentieel voor een sterke beveiligingsstatus. Door mogelijke kwetsbaarheden te beperken, verkleinen organisaties het risico op geslaagde aanvallen aanzienlijk. Een kleinere oppervlakte maakt het minder waarschijnlijk dat een aanvaller een zwakke plek vindt en misbruikt. Zo blijven kritieke bedrijfsmiddelen, gevoelige gegevens en de infrastructuur beter beschermd.
Het principe van minimale bevoegdheden helpt de aanvalsoppervlakte te verkleinen. Dit principe geeft gebruikers en processen alleen de minimaal benodigde toegang om hun taken uit te voeren. Door onnodige bevoegdheden te beperken, voorkomen organisaties dat aanvallers gecompromitteerde accounts of processen gebruiken voor ongeoorloofde toegang tot gevoelige systemen of gegevens.
Een kleinere aanvalsoppervlakte verbetert ook de systeemprestaties en vereenvoudigt het beveiligingsbeheer. Organisaties richten hun inspanningen op minder kritieke onderdelen, waardoor toezicht, patchen en incidentrespons efficiënter verlopen.
Het verkleinen ervan biedt ook mogelijke financiële voordelen. Door de mogelijke gevolgen van een aanval te beperken, voorkomen organisaties kostbare datalekken, juridische aansprakelijkheid en reputatieschade. Proactieve maatregelen kunnen op lange termijn veel middelen besparen.
Inleiding tot Windows Groepsbeleid
Met Windows Groepsbeleid beheren en configureren beheerders centraal het gedrag van Windows-besturingssystemen en toepassingen binnen een domein. Groepsbeleid biedt een centrale methode om beveiligingsconfiguraties af te dwingen, gebruikerstoegang te beheren, systeeminstellingen vast te leggen en softwaretoepassingen te verspreiden.
Groepsbeleid biedt veel mogelijkheden voor aanpassing en controle. Beheerders kunnen gebruikersmachtigingen beheren en systeembrede instellingen configureren om de Windows-omgeving aan de behoeften van hun organisatie aan te passen.
Wat zijn Windows-groepsbeleidsinstellingen precies en hoe werken ze? We bekijken dit nader.
Wat zijn Windows-groepsbeleidsinstellingen?
Windows-groepsbeleidsinstellingen zijn regels en configuraties die het gedrag van Windows-systemen en toepassingen bepalen. Je stelt ze in op domeinniveau, op het niveau van een organisatie-eenheid (OU) of voor een afzonderlijke computer. Groepsbeleid helpt beheerders beveiligingsbeleid af te dwingen, gebruikersmachtigingen te regelen, netwerkbronnen te beheren en andere onderdelen van de Windows-omgeving te beheersen.
Met Groepsbeleid kunnen beheerders een consistente, gestandaardiseerde omgeving voor een heel domein instellen. Alle computers in het domein volgen dan dezelfde regels en configuraties. Dit bevordert een veilige en efficiënte computeromgeving.
Groepsbeleidsinstellingen zijn van toepassing op veel objecten, zoals gebruikers, computers, groepen en organisatie-eenheden. Dankzij die flexibiliteit kunnen beheerders specifieke instellingen toewijzen aan verschillende groepen gebruikers of computers.
De rol van Groepsbeleid bij beveiligingsconfiguraties
Groepsbeleid speelt een belangrijke rol bij beveiligingsconfiguraties in Windows-omgevingen. Beheerders kunnen beleid in het hele domein afdwingen en instellingen op meerdere systemen uniform houden. Zo kunnen organisaties aanbevolen beveiligingsmethoden toepassen, risico’s beperken en zich tegen uiteenlopende dreigingen beschermen.
Organisaties kunnen met Groepsbeleid wachtwoordbeleid instellen, gebruikertoegang en -machtigingen beheren, software-installatie beperken, de firewall configureren en meer. Deze configuraties verkleinen de aanvalsoppervlakte door potentiële kwetsbaarheden te beperken en de beveiliging van systemen te versterken.
De instellingen kunnen ook versleutelingsnormen afdwingen, controle- en bewakingsmogelijkheden inschakelen en aanvullende maatregelen toepassen, zoals USB-poorten uitschakelen of de toegang tot specifieke netwerkbronnen beperken.
Groepsbeleid is niet alleen bedoeld voor beveiliging. Beheerders beheren er ook onderdelen mee zoals netwerkinstellingen, toepassingsconfiguraties en de weergave van het bureaublad.
Door softwaretoepassingen centraal te beheren en te verspreiden, wordt de implementatie en het onderhoud binnen het domein eenvoudiger. Alle computers in de organisatie krijgen de benodigde software en updates. Dit beperkt compatibiliteitsproblemen en verhoogt de productiviteit.
Belangrijke beveiligingsconfiguraties in Windows Groepsbeleid
Windows Groepsbeleid biedt verschillende beveiligingsconfiguraties waarmee organisaties de aanvalsoppervlakte kunnen verkleinen. Enkele belangrijke voorbeelden:
Accountbeleid
Accountbeleid bepaalt de wachtwoordvereisten en accountvergrendeling voor gebruikersaccounts in een Windows-domein. Sterk wachtwoordbeleid helpt aanvallen op wachtwoorden en ongeoorloofde toegang te voorkomen. Vergrendelingsbeleid beschermt tegen brute-forceaanvallen door accounts te vergrendelen na een vastgesteld aantal mislukte aanmeldpogingen.
Een sterk wachtwoordbeleid stelt doorgaans een minimale lengte, complexiteitsregels (hoofdletters, kleine letters, cijfers en speciale tekens) en vervalperioden vast. Zulke regels helpen gebruikers moeilijk te raden wachtwoorden te maken en verkleinen het risico op ongeoorloofde toegang tot gevoelige informatie.
Accountvergrendeling beperkt het risico op brute-forceaanvallen. Als een aanvaller een wachtwoord met verschillende combinaties probeert te raden, vergrendelt het beleid het account na een bepaald aantal mislukte pogingen. De aanvaller kan zo niet onbeperkt blijven raden en de kans op succes neemt flink af.
Lokaal beleid
Lokaal beleid stelt beheerders in staat beveiligingsconfiguraties op afzonderlijke computers af te dwingen. Dit omvat onder meer toewijzing van gebruikersrechten, controlebeleid, beveiligingsopties en andere instellingen. De configuratie helpt organisaties hun beveiligingsnormen op elk systeem te handhaven en de mogelijke aanvalsoppervlakte te verkleinen.
Toewijzing van gebruikersrechten bepaalt bijvoorbeeld welke handelingen gebruikers op een systeem mogen uitvoeren. Een zorgvuldige toewijzing beperkt de bevoegdheden van individuele gebruikers en verkleint het risico op ongeoorloofde toegang of bevoegdheidsverhoging. Controlebeleid registreert beveiligingsgebeurtenissen en levert nuttige informatie voor incidentrespons en forensisch onderzoek.
Beveiligingsopties in lokaal beleid omvatten netwerkbeveiliging, gebruikersverificatie en gebruikersaccountbeheer. De configuratie hiervan versterkt de beveiliging tegen netwerkafluisteren, het kraken van wachtwoorden en het uitvoeren van malware.
Windows Firewall-instellingen
Windows Firewall is een essentieel onderdeel van het besturingssysteem en vormt een barrière tussen het interne netwerk en de buitenwereld. Via Groepsbeleid kunnen organisaties inkomend en uitgaand netwerkverkeer beheren, pogingen tot ongeoorloofde toegang blokkeren en het risico op netwerkaanvallen verkleinen.
Beheerders kunnen firewallregels instellen om bepaalde soorten netwerkverkeer toe te staan of te blokkeren. Een organisatie kan bijvoorbeeld inkomend verkeer alleen toelaten op poorten die essentiële services nodig hebben en alle andere verbindingen blokkeren. Uitgaand verkeer kan worden beperkt om ongeoorloofde gegevensexfiltratie en communicatie met schadelijke servers te voorkomen.
Groepsbeleid maakt ook centraal firewallbeheer op meerdere systemen mogelijk. Zo blijven de instellingen consistent en hoeven beheerders niet elke firewall afzonderlijk te configureren. Dit vereenvoudigt het onderhoud van een veilig netwerk en helpt systemen het beveiligingsbeleid te volgen.
De aanvalsoppervlakte verkleinen met Groepsbeleid
Nu we het belang van een kleinere aanvalsoppervlakte en de rol van Windows Groepsbeleid kennen, bekijken we enkele doeltreffende technieken:
Het principe van minimale bevoegdheden toepassen
Het principe van minimale bevoegdheden is een basisconcept van cyberbeveiliging. Het beperkt gebruikersmachtigingen tot het strikte minimum dat nodig is voor hun taken. Door dit via Groepsbeleidsinstellingen toe te passen, beperken organisaties de toegang tot kritieke systeembronnen, verkleinen ze de aanvalsoppervlakte en voorkomen ze ongeoorloofde handelingen.
Software-installatie beperken
Ongecontroleerde software-installatie brengt beveiligingsrisico’s mee, omdat gebruikers niet-goedgekeurde of schadelijke toepassingen kunnen installeren. Groepsbeleidsinstellingen kunnen software-installatie beperken tot goedgekeurde bronnen. Hierdoor is de kans kleiner dat kwetsbare of ongeoorloofde software op het systeem terechtkomt.
Windows Firewall configureren
Windows Firewall vormt de eerste verdedigingslinie tegen netwerkaanvallen. Met Groepsbeleid kunnen organisaties firewallregels bepalen en afdwingen, onnodig netwerkverkeer blokkeren en de toegang tot kritieke services beperken. Zo zijn er minder mogelijke toegangspunten voor aanvallers.
Praktijkvoorbeelden van een kleinere aanvalsoppervlakte
Praktijkvoorbeeld 1: grote onderneming
Bij een grote onderneming kan de aanvalsoppervlakte omvangrijk en lastig te beheren zijn. Door beveiligingsconfiguraties met Windows Groepsbeleid toe te passen, kan de organisatie die oppervlakte doeltreffend verkleinen en de algemene beveiliging verbeteren.
Met Groepsbeleid kan de onderneming sterk accountbeleid afdwingen, zoals complexe wachtwoordvereisten en regelmatige wachtwoordwijzigingen. Ook kan ze lokaal beleid instellen om gebruikersrechten te beperken, onnodige services uit te schakelen en controle van belangrijke systeemgebeurtenissen in te schakelen.
Groepsbeleid kan de Windows Firewall ook zo instellen dat alleen geautoriseerd inkomend en uitgaand verkeer wordt toegestaan. Zo houdt de onderneming netwerkcommunicatie beter in de hand en beperkt ze het risico op ongeoorloofde toegang.
Praktijkvoorbeeld 2: klein bedrijf
Een klein bedrijf heeft mogelijk weinig middelen of expertise voor cyberbeveiliging. Toch biedt Windows Groepsbeleid een toegankelijke en doeltreffende manier om de aanvalsoppervlakte te verkleinen.
Het bedrijf kan sterk accountbeleid afdwingen, zoals minimale wachtwoordlengte en complexiteitsvereisten, om aanvallen op wachtwoorden te voorkomen. Het kan ook lokaal beleid gebruiken om gebruikersbevoegdheden te beperken en onnodige Windows-services uit te schakelen.
Door Windows Firewall via Groepsbeleid te configureren, kan het bedrijf inkomende verbindingen naar kwetsbare services blokkeren, toegang tot interne netwerkbronnen beperken en de algemene netwerkbeveiliging verbeteren.
Conclusie
Een kleinere aanvalsoppervlakte is essentieel voor betere beveiliging. Windows Groepsbeleid biedt een solide methode om beveiligingsconfiguraties af te dwingen en potentiële kwetsbaarheden te beperken. Met sterke toegangscontroles, beperkingen op software-installatie en een goed geconfigureerde Windows Firewall verkleinen organisaties hun aanvalsoppervlakte en beschermen ze hun systemen en gegevens beter tegen aanvallers. Een proactieve aanpak blijft belangrijk om veranderende cyberdreigingen het hoofd te bieden.

Related Posts