Fortinet vs Cisco: Complete vergelijking netwerkbeveiliging…
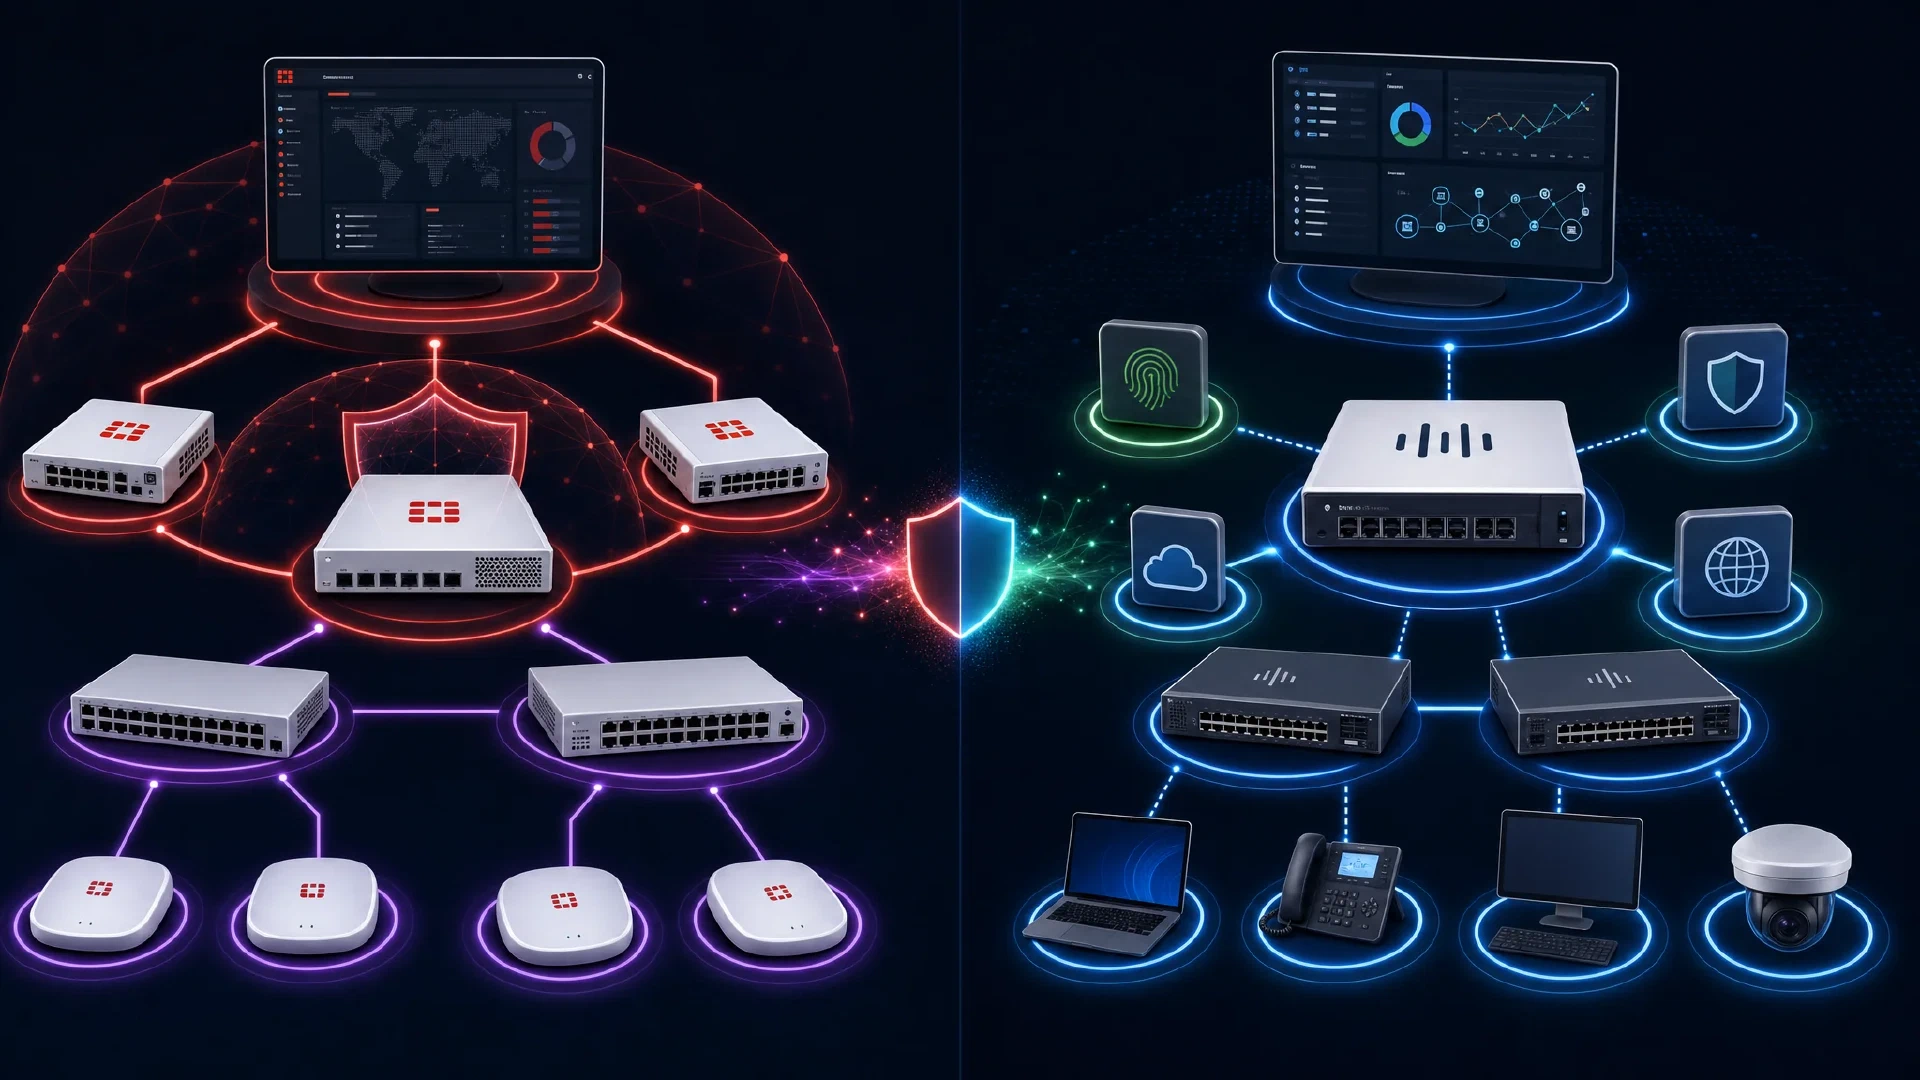
Table of Contents
Introductie: Fortinet vs Cisco Netwerkbeveiliging Duel
De keuze tussen Fortinet en Cisco netwerkbeveiligingsoplossingen is een van de belangrijkste infrastructuurbeslissingen waar ondernemingen in 2026 voor staan. Beide leveranciers domineren de markt voor enterprise netwerkbeveiliging, maar ze hanteren fundamenteel verschillende benaderingen voor beveiligingsarchitectuur, beheer en prijsstelling.
Fortinet heeft een aanzienlijk marktaandeel veroverd met zijn geïntegreerde Security Fabric aanpak en agressieve prijsstelling, terwijl Cisco zijn reputatie behoudt voor enterprise-grade betrouwbaarheid en uitgebreide ecosysteemintegratie. Volgens het nieuwste Gartner Magic Quadrant voor Netwerkfirewalls (2026) bekleden beide leveranciers leiderschapsposities, maar met onderscheidende sterke punten.
Deze uitgebreide gids vergelijkt Fortinet FortiGate-firewalls, FortiSwitch en Security Fabric met Cisco ASA, Firepower NGFW, Catalyst-switches en Cisco Secure platforms. We analyseren prestatiebenchmarks, prijsstelling, functies en geven implementatie-aanbevelingen op basis van praktijkvoorbeelden.
Wat u zult leren
- Architectuurvergelijking tussen Fortinet Security Fabric en Cisco Secure ecosysteem
- Prestatiebenchmarks voor firewalls, switches en SD-WAN-oplossingen
- Prijsanalyse inclusief licentiemodellen en totale eigendomskosten
- Functie-voor-functie vergelijking van beveiligingsmogelijkheden
- Aanbevelingen voor gebruiksscenario’s voor verschillende organisatiegroottes en vereisten
- Migratieoverwegingen bij overstap tussen platforms
- 2026 updates inclusief FortiOS 7.6 en Cisco Secure Firewall 7.4
Marktpositie en Leveranciersachtergrond
Fortinet: De Uitdager die Innovatie Leidt
Fortinet werd opgericht in 2000 en is uitgegroeid tot de op een na grootste leverancier van netwerkbeveiliging wereldwijd qua omzet. In 2026 heeft Fortinet ongeveer 28% marktaandeel in de enterprise firewallmarkt.
Belangrijkste Fortinet Sterktes:
- Speciaal gebouwde beveiligingsprocessors (SPU’s): FortiGate-firewalls gebruiken aangepaste ASIC’s voor hardwareversnelde beveiliging
- Geïntegreerde Security Fabric: Beheer vanuit één enkele interface over alle beveiligingscomponenten
- Agressieve prijsstelling: Meestal 30-40% lager dan Cisco voor vergelijkbare prestaties
- Hoge prestaties: Leidt de industrie in firewall doorvoersnelheid per dollar
- Vereenvoudigde licenties: Gebundelde beveiligingsabonnementen verminderen complexiteit
Fortinet Productportfolio (2026):
- FortiGate: Next-generation firewalls (60+ modellen van FortiGate 40F tot FortiGate 3980E)
- FortiSwitch: Beheerde switches (40+ modellen geïntegreerd met Security Fabric)
- FortiAP: Draadloze toegangspunten met geïntegreerde beveiliging
- FortiManager: Gecentraliseerd beheerplatform
- FortiAnalyzer: Beveiligingsanalyse en logging
- FortiEDR: Endpoint detectie en respons
- FortiSASE: Secure Access Service Edge platform
Cisco: De Enterprise Standaard
Cisco Systems domineert enterprise-netwerken sinds 1984 en blijft marktleider met ongeveer 35% marktaandeel in enterprise-netwerken in het algemeen. Hoewel Cisco’s marktaandeel in firewalls (19%) achterblijft bij Fortinet, blijft hun ecosysteemintegratie onovertroffen.
Belangrijkste Cisco Sterktes:
- Industrieel toonaangevend ecosysteem: soepele integratie tussen netwerken, beveiliging en samenwerking
- Enterprise-ondersteuning: Gouden standaard TAC (Technical Assistance Center) en professionele diensten
- Geavanceerde routing: Superieure BGP-, MPLS- en routingprotocolondersteuning
- Merkenreputatie: Standaardkeuze voor Fortune 500-bedrijven
- Uitgebreid portfolio: End-to-end oplossingen van datacenter tot vestiging
Cisco Beveiligingsproductportfolio (2026):
- Cisco Secure Firewall (Firepower): Next-generation firewalls (FPR-modellen en ASA met FirePOWER)
- Cisco ASA: Traditionele stateful firewalls (nog steeds veel ingezet)
- Cisco Catalyst Switches: Enterprise-switching met Security Group Tags
- Cisco SD-WAN: Viptela-gebaseerde software-defined WAN
- Cisco Secure Endpoint: Geavanceerde endpointbeveiliging
- Cisco SecureX: Geïntegreerd beveiligingsplatform
- Cisco Umbrella: Cloud-gebaseerde beveiliging (DNS-filtering, SWG, CASB)
Architectuurvergelijking
Fortinet Security Fabric Architectuur
Fortinet’s Security Fabric is een uitgebreid cybersecurityplatform dat alle Fortinet-beveiligingsproducten integreert in een uniforme architectuur. Deze aanpak biedt gecentraliseerd inzicht, geautomatiseerde dreigingsrespons en gecoördineerde beveiligingsbeleid over de gehele infrastructuur.
Kerncomponenten van Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Belangrijkste kenmerken van Security Fabric:
- Enkele Fabric Connector: API’s integreren tools van derden in Security Fabric
- Geautomatiseerde dreigingsrespons: FortiGate detecteert dreiging → isoleert automatisch geïnfecteerd eindpunt via FortiClient
- Uniform beleid: Beveiligingsbeleid wordt consistent toegepast over alle fabric-componenten
- Fabric Telemetrie: Real-time beveiligingsbeoordelingen en risicoscores over de infrastructuur
- Zero-Touch Provisioning: FortiSwitch wordt automatisch ontdekt en geconfigureerd via FortiGate
Voordelen van Security Fabric:
- Vermindert complexiteit van beveiligingsbeheer met 60-70% (interne Fortinet-studies)
- Geautomatiseerde dreigingsbeheersing verkort incidentrespons van uren naar minuten
- Integratie van één leverancier elimineert compatibiliteitsproblemen
- Voorspelbare licentiekosten met bundelabonnementen
Beperkingen van Security Fabric:
- Leveranciersbinding: beste waarde bij gebruik van alle Fortinet-componenten
- Beperkte integratie van derden vergeleken met open platforms
- Fabric vereist FortiManager/FortiAnalyzer voor volledige functionaliteit (extra kosten)
Cisco Secure Ecosysteem Architectuur
Cisco’s aanpak legt de nadruk op best-of-breed integratie binnen een breder ecosysteem dat netwerken, beveiliging, samenwerking en clouddiensten omvat. In plaats van alle Cisco-componenten te vereisen, integreren Cisco-platforms uitgebreid met beveiligingstools van derden.
Cisco Secure Architectuur:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Belangrijkste kenmerken van Cisco Secure:
- SecureX Integratieplatform: Verzamelt data van 300+ beveiligingsleveranciers
- Flexibele architectuur: Mix van Cisco- en beveiligingstools van derden naar behoefte
- Talos Threat Intelligence: Toonaangevend dreigingsonderzoek voedt alle Cisco-beveiligingsproducten
- Identity Services Engine (ISE): Geavanceerde netwerktoegangscontrole en segmentatie
- SD-Access: Software-defined campusnetwerken met automatisering van beveiligingsbeleid
Voordelen van Cisco Secure:
- Uitstekende integratie van derden: Werkt met bestaande beveiligingsinvesteringen
- Geavanceerde netwerksegmentatie: ISE + TrustSec bieden toonaangevende microsegmentatie
- Bewezen op schaal: Ingezet bij ’s werelds grootste ondernemingen en serviceproviders
- Uitgebreide routering: Beste keuze bij geavanceerde routeringsprotocollen
Beperkingen van Cisco Secure:
- Hogere complexiteit: Meer componenten om te beheren en integreren
- Complexe licenties: Meerdere licentiemodellen binnen het productportfolio
- Hogere totale kosten: Premiumprijzen voor Cisco-merk en ondersteuning
- Integratie-overhead: Ecosystemen met meerdere leveranciers vereisen meer expertise voor onderhoud
Firewall Prestatievergelijking
FortiGate vs Cisco Firepower: Belangrijkste modellen
| Model | Doorvoersnelheid (Firewall) | Doorvoersnelheid (IPS) | Doorvoersnelheid (NGFW) | Gelijktijdige sessies | Nieuwe sessies/sec | Prijsklasse |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | $2.500-$3.500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | $5.000-$7.000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | $18.000-$22.000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | $75.000-$95.000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | $4.500-$6.000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | $9.000-$12.000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | $28.000-$35.000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | $125.000-$160.000 |
Belangrijke prestatie-opmerkingen:
- Soorten doorvoer: Firewall (stateful inspectie), IPS (inbraakpreventie), NGFW (alle beveiligingsfuncties ingeschakeld)
- NGFW-prestaties zijn de meest realistische maatstaf voor productie-implementaties
- FortiGate levert doorgaans 30-40% betere prijs/prestatie in NGFW-modus
- Cisco-modellen zijn recent verbeterd met Snort 3-engine in Firepower 7.4 (2026)
Praktijktests Prestaties (2026)
Onafhankelijke tests door NSS Labs en CyberRatings.org (2026) tonen belangrijke prestatiekenmerken:
Prestaties van FortiGate:
- Consistente prestaties: Hardware SPU’s zorgen dat beveiligingsfuncties doorvoer niet verminderen
- Lage latentie: Gemiddeld 3-5 ms latentie zelfs met alle beveiligingsfuncties aan
- Efficiëntie TLS-inspectie: Minimale impact op prestaties (10-15% doorvoerreductie)
- Ondersteuning HTTP/3 en QUIC: Native hardwareversnelling voor moderne protocollen
- Beste doorvoer per dollar: Leidt de sector in deze maatstaf in alle groottecategorieën
Prestaties van Cisco Firepower:
- Verbeterd met Snort 3: Updates 2026 verlaagden CPU-gebruik met 40% ten opzichte van oudere versies
- Matige latentie: Gemiddeld 6-10 ms met volledige beveiligingsstack
- Overhead TLS-inspectie: 25-30% doorvoerreductie (typisch voor x86-platforms)
- Geavanceerde dreigingsdetectie: Superieure detectiepercentages vergeleken met FortiGate (Talos intelligence)
- Flexibele platformopties: Kan draaien op UCS-servers, cloudinstanties of dedicated hardware
SSL/TLS Inspectie Prestaties
TLS-inspectie is cruciaal voor moderne beveiliging maar beïnvloedt firewallprestaties aanzienlijk. Zo vergelijken beide leveranciers:
| Metriek | FortiGate 600F | Cisco FPR4145 | Opmerkingen |
|---|---|---|---|
| HTTPS doorvoer (zonder inspectie) | 6,5 Gbps | 7,2 Gbps | Beide ondersteunen moderne TLS 1.3 |
| HTTPS doorvoer (diepe inspectie) | 5,5 Gbps | 5,0 Gbps | FortiASIC biedt voordeel |
| Certificaatverwerking | 45.000 TPS | 35.000 TPS | Transacties per seconde |
| TLS 1.3 ondersteuning | Volledige ondersteuning | Volledige ondersteuning | Beide bijgewerkt voor moderne TLS |
| Prestatievermindering | 15% | 30% | Impact van inschakelen TLS-inspectie |
Aanbevelingen voor TLS-inspectie:
- FortiGate: Schakel TLS-inspectie in zonder significante prestatieproblemen op de meeste modellen
- Cisco Firepower: Kies een apparaat 50% groter dan de doorvoereisen als TLS-inspectie nodig is
- Beide leveranciers: Gebruik certificaat-pinning uitsluitingen voor bekende goede applicaties (Office 365, enz.)
Functievergelijking: Beveiligingsmogelijkheden
Matrix van kernbeveiligingsfuncties
| Functiecategorie | FortiGate | Cisco Firepower | Winnaar |
|---|---|---|---|
| Stateful Firewall | ✓ Volledig | ✓ Volledig | Gelijkspel |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (detectie) |
| Applicatiebeheer | ✓ 6.000+ apps | ✓ 4.500+ apps | Fortinet (dekking) |
| Webfiltering | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (prestaties) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP voor Netwerken | Cisco (geavanceerde detectie) |
| Sandboxing | ✓ FortiSandbox (add-on) | ✓ Threat Grid (inbegrepen) | Cisco |
| SSL/TLS Inspectie | ✓ Hardwareversneld | ✓ Software-gebaseerd | Fortinet (prestaties) |
| VPN (IPsec) | ✓ Hoge prestaties | ✓ Hoge prestaties | Gelijkspel |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (functies) |
| SD-WAN | ✓ Geïntegreerd | ✓ Viptela-integratie | Fortinet (integratie) |
| Cloudintegratie | ✓ Goed (AWS, Azure, GCP) | ✓ Uitstekend (native API’s) | Cisco |
| Zero Trust Architectuur | ✓ Via Security Fabric | ✓ Via ISE-integratie | Cisco (volwassenheid) |
| Threat Intelligence | FortiGuard Labs | Cisco Talos | Cisco (breedte) |
Gedetailleerde uitsplitsing van geavanceerde functies
SD-WAN-mogelijkheden
Beide leveranciers hebben aanzienlijke investeringen in SD-WAN gedaan, maar met verschillende architecturale benaderingen:
FortiGate SD-WAN (Geïntegreerd):
- Native integratie: SD-WAN-functionaliteit ingebouwd in FortiOS (geen apart apparaat nodig)
- Prestatie-routering: Applicatiebewuste padselectie gebaseerd op latency, jitter, pakketverlies
- Beveiligingsintegratie: Beveiligingsbeleid consistent toepassen over alle WAN-links
- Vereenvoudigde implementatie: Eén apparaat voor firewall + SD-WAN vermindert complexiteit
- Hub-en-spoke schaalbaarheid: Bewezen implementaties met 10.000+ locaties
FortiGate SD-WAN Gebruiksscenario’s:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Viptela Platform):
- Speciaal gebouwd: Aparte Viptela vEdge-apparaten voor optimale SD-WAN-prestaties
- Geavanceerde orkestratie: vManage-controller biedt geavanceerd beleidsbeheer
- Multi-tenant: Serviceprovider-grade mogelijkheden voor MSP-implementaties
- Cloud-first architectuur: Uitstekende integratie met AWS, Azure, GCP-netwerken
- Flexibele implementatie: Virtuele, fysieke of cloud-gehoste controllers
Cisco SD-WAN Gebruiksscenario’s:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN Oordeel:
- Fortinet wint voor eenvoudige vestigingsimplementaties en kostenbewuste toepassingen
- Cisco wint voor grootschalige enterprise WAN-vervangingen en serviceprovider-gebruik
Netwerksegmentatie
FortiGate Segmentatiebenaderingen:
- VLAN-gebaseerd: Traditionele VLAN-segmentatie met inter-VLAN firewallbeleid
- Beleidsgebaseerd: FortiGate fungeert als interne segmentatiefirewall (ISFW)
- Security-driven Networking (SDN): FortiSwitch-fabrics met geautomatiseerd beleid
- Fabric-automatisering: Beveiligingstags automatisch toegepast over Security Fabric
Cisco Segmentatie (TrustSec + ISE):
- Security Group Tags (SGT): Tags toewijzen aan gebruikers/apparaten via ISE, afdwingen op elk punt
- Software-Defined Access (SD-Access): Geautomatiseerde campussegmentatie met DNA Center
- Micro-segmentatie: Segmentatie op workload-niveau in datacenters (ACI-integratie)
- Dynamische VLAN-toewijzing: ISE wijst VLAN’s toe op basis van gebruikersidentiteit/-status
Segmentatiescenario:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Segmentatie-oordeel:
- Fortinet is eenvoudiger te implementeren en kosteneffectiever voor MKB/middenmarkt
- Cisco biedt superieure granulariteit en schaal voor grote ondernemingen
Beheer en Operaties
Vergelijking van beheerplatforms
| Mogelijkheid | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Beheer capaciteit | Tot 10.000 apparaten | Tot 1.000 apparaten (per FMC) |
| Implementatieopties | Hardware, VM, cloud | Hardware, VM, cloud |
| Interface | Web GUI (modern) | Web GUI (functie-rijk) |
| Beleidsbeheer | Configuratiesjablonen | Beleids-erfenishierarchie |
| Rapportage | Basis (FortiAnalyzer voor geavanceerd) | Geïntegreerd (uitgebreid) |
| Apparaatvoorziening | Zero-touch (FortiSwitch, FortiAP) | Handmatige initiële configuratie vereist |
| API | REST API | REST API |
| Multi-tenancy | Administratieve domeinen (ADOMs) | Multi-instance of aparte FMC’s |
| Hoge beschikbaarheid | Actief-passieve clusters | Actief-standby paren |
| Typische kosten | $5.000-$30.000 (VM gratis voor <10 apparaten) | $8.000-$50.000 (VM-licentie vereist) |
Vergelijking van dagelijkse operaties
Typische administratieve taken:
FortiGate Beheer
Beleidscreatie (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Sterke punten FortiGate:
- Consistente CLI-syntaxis: Gelijk voor alle FortiOS-versies en producten
- Configuratieback-up: Eén bestand bevat volledige apparaatconfiguratie
- Snelle beleidsopzoeking: Geoptimaliseerde beleidsengine verwerkt duizenden regels efficiënt
- Geïntegreerde SD-WAN: Eenvoudige CLI-commando’s voor complexe SD-WAN-configuraties
Zwakke punten FortiGate:
- Beperkte gedetailleerde debugging: Minder gedetailleerde pakketcaptatie dan Cisco
- GUI-beperkingen: Sommige geavanceerde functies alleen via CLI toegankelijk
- Beleidsoptimalisatie: Geen automatische beleidsopschoning of optimalisatiesuggesties
Cisco Firepower Beheer
Beleidscreatie (Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Sterke punten Cisco Firepower:
- Krachtige GUI: Meeste functies toegankelijk zonder CLI-kennis
- Gedetailleerde logging: Uitgebreide verbindingsgebeurtenissen en forensische data
- Geavanceerde probleemoplossing: Packet Tracer voor beleidsimulatie
- Integratie met SecureX: Geünificeerde dreigingsrespons over beveiligingsportfolio
Zwakke punten Cisco Firepower:
- Implementatievertraging: Beleidswijzigingen vereisen implementatieproces (1-5 minuten)
- FMC-afhankelijkheid: Firewall kan niet effectief beheerd worden zonder FMC
- Licentiecomplexiteit: Meerdere licentietypen bijhouden (basis, dreiging, malware, URL)
- Hoge resourcebehoefte: FMC vereist aanzienlijke RAM en CPU voor grote implementaties
Automatisering en API-integratie
Beide platforms ondersteunen moderne automatisering, maar met verschillende volwassenheidsniveaus:
FortiGate Automatisering:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Volwassenheid FortiGate Automatisering:
- REST API-dekking: Meer dan 95% van de configuratie toegankelijk via API
- Ansible-modules: Officiële FortiOS Ansible-collectie (200+ modules)
- Terraform-provider: Volwassen Fortinet-provider voor infrastructuur-als-code
- Fabric Connectors: Vooraf gebouwde integraties met AWS, Azure, GCP, ServiceNow, Splunk
- Python SDK: Officiële Python-bibliotheken (fortigate-api)
Cisco Firepower Automatisering:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Volwassenheid Cisco Firepower Automatisering:
- FMC REST API: Uitgebreide API voor alle beheerfuncties
- Ansible-modules: Officiële Cisco FTD/FMC Ansible-modules (60+ modules)
- Terraform-provider: Community-onderhouden provider (matige volwassenheid)
- SecureX-integratie: Geautomatiseerde workflows voor dreigingsrespons
- Python SDK: Community-bibliotheken (python-fireREST, fmcapi)
Automatiseringsconclusie:
- FortiGate heeft meer volwassen infrastructuur-als-code ondersteuning (vooral Terraform)
- Cisco biedt betere integratie met security orchestration (SOAR-platforms)
Switching en Netwerkinfrastructuur
Hoewel dit artikel zich richt op beveiliging, is netwerk-switching integratie cruciaal voor de ecosystemen van beide leveranciers.
FortiSwitch Integratie
FortiSwitch Architectuur:
- Beheerd door FortiGate: FortiSwitch-apparaten worden automatisch ontdekt en geconfigureerd via FortiGate
- Geen aparte controller: FortiGate fungeert als gecentraliseerde switching controller
- Security Fabric integratie: Switch-telemetrie voedt Security Fabric voor dreigingsdetectie
- Eenvoudige licenties: Geen licenties per switch (beheer inbegrepen bij FortiGate)
FortiSwitch Implementatiemodellen:
- Standalone-modus: Traditionele switch met lokaal beheer
- FortiLink-modus: Beheerd door FortiGate (aanbevolen voor Security Fabric)
Voordelen FortiSwitch:
- Zero-touch provisioning: Sluit switch aan op FortiGate, automatische configuratie
- Geünificeerde beveiligingsbeleid: VLAN- en beveiligingsbeleid geconfigureerd op FortiGate
- Lagere kosten: FortiSwitch-modellen 30-40% goedkoper dan vergelijkbare Cisco Catalyst
- Vereenvoudigde operaties: Eén beheersinterface voor firewall en switching
Nadelen FortiSwitch:
- Beperkte geavanceerde functies: Ontbreken van sommige enterprise switching functies (VSS, StackWise Virtual)
- Afhankelijkheid FortiGate: Switchbeheer beperkt als FortiGate niet beschikbaar is
- Kleiner ecosysteem: Minder integraties van derden vergeleken met Cisco switching
Cisco Catalyst Switching
Cisco Catalyst Architectuur:
- Industrie standaard: Standaardkeuze voor enterprise campusnetwerken
- Rijke functieset: Uitgebreide Layer 2/3 functies, QoS, multicast
- DNA Center optie: Modern intent-based netwerkbeheer (extra kosten)
- TrustSec integratie: Hardware-gebaseerde Security Group Tag handhaving
Cisco Catalyst Implementatiemodellen:
- Standalone: Individueel switchbeheer
- Stacking: Tot 9 switches in veerkrachtige stack (StackWise-480)
- VSS/StackWise Virtual: Twee chassis die als één logische switch functioneren
- SD-Access Fabric: DNA Center beheert volledig geautomatiseerd campusnetwerk
Voordelen Cisco Catalyst:
- Bewezen betrouwbaarheid: Industrie-leidende uptime en stabiliteit
- Geavanceerde routing: Volledige BGP, OSPF, EIGRP ondersteuning op Layer 3 switches
- Massale schaal: Modellen ondersteunen 384-768 poorten in één logische switch
- Volwassen ecosysteem: Decennia aan operationele kennis en tooling
Nadelen Cisco Catalyst:
- Hogere kosten: Premium prijzen (2-3x FortiSwitch voor vergelijkbaar poortenaantal)
- Complexe licenties: DNA-licenties, netwerkstack-functies, beveiligingsfuncties apart
- Apart beheer: Andere interface dan beveiligingsbeheer (tenzij DNA Center)
Vergelijking Switching Integratie:
| Factor | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Beheercomplexiteit | Eén interface (FortiGate) | Aparte interfaces (of DNA Center) |
| Initiële configuratietijd | 15 minuten (auto-discovery) | 2-4 uur (handmatige configuratie) |
| Consistentie beveiligingsbeleid | Afgedwongen door FortiGate | Vereist ISE voor dynamische beleidsregels |
| Totale kosten (48-poorts switch) | $2.000-$3.500 | $5.000-$12.000 |
| Beste gebruiksscenario | MKB, filialen | Grote enterprise campussen |
Prijs- en Licentievergelijking
FortiGate Prijsmodel (2026)
Kosten Hardware Appliance:
| Model | MSRP | Typische Straatprijs | Prestaties (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1.200 | $800-$1.000 | 500 Mbps |
| FortiGate 100F | $3.500 | $2.500-$3.000 | 1,2 Gbps |
| FortiGate 200F | $7.000 | $5.000-$6.000 | 2,5 Gbps |
| FortiGate 400F | $13.000 | $9.000-$11.000 | 4 Gbps |
| FortiGate 600F | $25.000 | $18.000-$22.000 | 6 Gbps |
| FortiGate 1800F | $110.000 | $75.000-$90.000 | 35 Gbps |
FortiGuard Security Abonnementsbundels (Jaarlijks):
- UTM Bundel: AV, Web Filtering, IPS, Application Control (~25% van hardwarekosten per jaar)
- Enterprise Bundel: UTM + Advanced Malware Protection + Security Rating (~35% van hardwarekosten per jaar)
- UTP Bundel: Enterprise + FortiSandbox Cloud (~40% van hardwarekosten per jaar)
- ATP Bundel: Enterprise + FortiSandbox + FortiClient EMS (~50% van hardwarekosten per jaar)
Voorbeeld Totale Kosten FortiGate (3 Jaar):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Voordelen FortiGate Licenties:
- Gebundelde abonnementen: Eén SKU bevat meerdere beveiligingsdiensten
- Voorspelbare kosten: Consistent percentage van hardwarekosten
- Geen licenties per apparaat voor endpoints: FortiClient inbegrepen in ATP bundel
- Royale evaluatie: 15-daagse volledige functionaliteit proef op alle nieuwe apparaten
Cisco Firepower Prijsmodel (2026)
Kosten Hardware Appliance:
| Model | MSRP | Typische Straatprijs | Prestaties (NGFW) |
|---|---|---|---|
| FPR1140 | $7.500 | $4.500-$6.000 | 1,5 Gbps |
| FPR2140 | $15.000 | $9.000-$12.000 | 3 Gbps |
| FPR4145 | $45.000 | $28.000-$35.000 | 7 Gbps |
| FPR9300-SM-36 | $200.000 | $125.000-$160.000 | 25 Gbps |
Cisco Firepower Abonnementslicenties (Per Appliance, Jaarlijks):
- Threat License: IPS, URL-filtering, Security Intelligence (~$1.500-$8.000/jaar afhankelijk van model)
- Malware License: AMP voor netwerken, bestandsanalyse (~$1.000-$6.000/jaar)
- URL Filtering License: Categorie-gebaseerde webfiltering (~$500-$3.000/jaar)
- Cisco Plus Secure (gebundeld): Alle beveiligingsfuncties + DNA-integratie (~40-50% van hardwarekosten per jaar)
Voorbeeld totale kosten Cisco Firepower (3 jaar):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Nadelen Cisco Firepower-licenties:
- A-la-carte complexiteit: Meerdere afzonderlijke licentietypen moeten worden bijgehouden
- FMC kost extra: Beheerplatform vereist aparte aankoop/abonnement
- Smart Licensing: Vereist internetverbinding of Smart Software Manager-satelliet
- Hogere ondersteuningskosten: SmartNet meestal 12-15% van hardwarekosten per jaar
Vergelijking totale eigendomskosten (TCO)
Praktijkvoorbeeld TCO: Middelgroot bedrijf (500 werknemers)
Vereisten:
- 5 Gbps firewalldoorvoer (met alle beveiligingsfuncties)
- Gecentraliseerd beheer voor 3 locaties
- 5 jaar implementatiecyclus
- Hoge beschikbaarheid (actief-passieve cluster)
TCO Fortinet-oplossing:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO Cisco-oplossing:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO-analyse:
- Cisco-oplossing kost 103% meer dan Fortinet over 5 jaar ($158.500 verschil)
- Cisco-premium vooral in hardwarekosten (50% hoger) en ondersteuning (100% hoger)
- Beide oplossingen voldoen aan technische vereisten (6 Gbps FortiGate vs 7 Gbps Firepower)
Wanneer de hogere kosten van Cisco gerechtvaardigd zijn:
- Bestaand Cisco campusnetwerk met ISE en TrustSec
- Vereiste voor geavanceerde routeringsprotocollen (volledige BGP-tabel, MPLS-integratie)
- Bedrijfseis voor Cisco TAC-ondersteuningsniveau
- Complexe multi-tenant of serviceprovider-implementatie
Aanbevelingen per gebruikssituatie
Klein bedrijf (10-100 werknemers)
Scenario: Enkel kantoor, basisbeveiliging, beperkt IT-personeel, budgetbewust
Aanbevolen oplossing: Fortinet
Redenatie:
- Lagere initiële kosten: FortiGate 60F of 100F biedt voldoende prestaties voor $1.000-$3.000
- Eenvoudiger beheer: Single-pane-of-glass Security Fabric vermindert complexiteit
- Alles-in-één: Firewall, VPN, SD-WAN en draadloze controller in één apparaat
- Voorspelbare licenties: Gebundelde abonnementen makkelijker te budgetteren
Voorbeeldconfiguratie:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Middelgroot bedrijf (100-1.000 werknemers)
Scenario: Meerdere kantoren, compliance-eisen (PCI-DSS, HIPAA), intern IT-team, behoefte aan geavanceerde functies
Aanbevolen oplossing: Afhankelijk van netwerkinfrastructuur
Kies Fortinet als:
- Geen bestaand Cisco campusnetwerk
- Filialen hebben geïntegreerde SD-WAN nodig
- Budgetbeperkingen (30-40% kostenbesparing vs Cisco)
- IT-team is vertrouwd met uniform beveiligingsbeheer
Kies Cisco als:
- Bestaand Cisco campusnetwerk met Catalyst-switches
- ISE al ingezet voor netwerktoegangscontrole
- Geavanceerde segmentatievereisten (TrustSec/SGT)
- Compliance-eis voor leveranciersondersteuning SLA’s
Voorbeeldconfiguratie (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Voorbeeldconfiguratie (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Kostenverschil: Cisco-oplossing kost 216% meer ($269.500 eerste jaar, $103.000 jaarlijks)
Groot bedrijf (1.000-10.000 werknemers)
Scenario: Wereldwijde operaties, datacenterinfrastructuur, complexe compliance, toegewijd beveiligingsteam
Aanbevolen oplossing: Cisco (met overwegingen)
Redenatie voor Cisco:
- Bewezen op schaal: Cisco TAC-ondersteuning cruciaal voor 24×7 operaties
- Geavanceerde integratie: SecureX, ISE, ACI, SD-WAN werken soepel samen
- Datacenterfuncties: Integratie met Nexus, ACI, Tetration voor workloadbeveiliging
- Consultancy-ondersteuning: Cisco Advanced Services voor architectuur en optimalisatie
- Auditvereisten: Veel compliancekaders verwachten Cisco-infrastructuur
Overweeg echter een hybride aanpak:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Serviceprovider / MSP
Scenario: Multi-tenant omgeving, automatiseringseisen, API-integratie cruciaal
Aanbevolen oplossing: Fortinet voor de meeste MSP’s, Cisco voor gespecialiseerde gevallen
Fortinet voor MSP’s:
- Administratieve domeinen (ADOM’s): FortiManager ondersteunt echte multi-tenant
- Flexibele licenties: Per-apparaat licenties maken pay-as-you-grow mogelijk
- API-volwassenheid: Uitstekende Terraform/Ansible-ondersteuning voor automatisering
- Winstmarges: Lagere kosten zorgen voor betere marges op managed services
Cisco voor serviceproviders:
- Viptela SD-WAN: Speciaal gebouwd voor serviceprovider-schaal en multi-tenant
- Multi-instance FMC: Afzonderlijke FMC per klant of gedeeld met tenancy
- Merkherkenning: Enterpriseklanten vragen vaak specifiek om Cisco
- Professionele diensten: Cisco partnerprogramma’s bieden dealregistratie en marges
Migratieoverwegingen
Migreren van Cisco naar Fortinet
Veelvoorkomende migratieredenen:
- Kostenreductie: 40-60% TCO-besparing over 5 jaar
- Vereenvoudigd beheer: Security Fabric vermindert operationele lasten
- SD-WAN-integratie: Behoefte aan geïntegreerde SD-WAN zonder aparte apparaten
Migratie-uitdagingen:
Configuratievertaling:
- Geen geautomatiseerde Cisco → FortiOS conversietool
- Beleidslogica moet handmatig worden gerecreëerd
- VPN-configuraties vereisen herconfiguratie (vooral site-to-site IPsec)
Personeelstraining:
- FortiOS CLI-syntaxis wijkt sterk af van Cisco IOS
- Security Fabric-concepten vereisen grote verandering
- Reserveer 2-3 weken voor training van het beheerteam
Integratiepunten:
- Derde-partijtools geïntegreerd met Cisco-API’s moeten worden bijgewerkt
- Monitoring systemen (Splunk, ELK) hebben nieuwe logparsers nodig
- Netwerkbeheertools vereisen herconfiguratie
Beste praktijken voor migratie:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migreren van Fortinet naar Cisco
Veelvoorkomende migratieredenen:
- Enterprise-standaardisatie: Bedrijfseis voor Cisco-infrastructuur
- Geavanceerde functies: Behoefte aan ISE-integratie of TrustSec-segmentatie
- Overname: Bedrijf overgenomen door groter Cisco-gestandaardiseerd bedrijf
Migratie-uitdagingen:
Toegenomen complexiteit:
- FMC introduceert extra beheerslaag versus FortiManager eenvoud
- Cisco-licenties complexer (meerdere SKU’s versus gebundelde FortiGuard)
- Training vereist voor FMC-interface en Cisco CLI
Kostenimpact:
- Hardwarekosten 50-100% hoger voor vergelijkbare prestaties
- Licenties en ondersteuning ongeveer dubbel zo duur
- Professionele diensten vaak vereist voor enterprise-implementaties
Featurepariteit:
- Fortinet Security Fabric-functies hebben geen directe Cisco-equivalenten
- Mogelijk extra Cisco-producten nodig (ISE, Tetration) om functionaliteit te evenaren
Beste praktijken voor migratie:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Productupdates en roadmap 2026
Fortinet-updates (2026)
FortiOS 7.6 (Uitgebracht Q1 2026):
- HTTP/3 en QUIC hardwareversnelling: Native ondersteuning voor moderne webprotocollen
- Verbeterde AI/ML dreigingsdetectie: FortiGuard AI-engine identificeert zero-day dreigingen
- Verbeterde SD-WAN: SLA-sjablonen voor vereenvoudigde multi-site implementaties
- Kubernetes-integratie: Native beveiliging voor containerized applicaties
- 5G-integratie: FortiExtender 5G WAN failover met ingebouwde 5G-modems
Security Fabric 3.0 (Uitgebracht Q2 2026):
- Extended Detection and Response (XDR): Geünificeerde dreigingen over netwerk, endpoint, cloud
- Geautomatiseerde incidentrespons: FortiSOAR Playbooks voeren automatisch uit bij dreigingen
- Verbeterde telemetrie: Real-time risicoscores voor alle apparaten en gebruikers
- Cloud-native beveiliging: Geünificeerde beleidsregels voor on-premises en cloud workloads
Aankomende FortiGate Hardware (2026-2027):
- FortiGate 7000-serie: Nieuw vlaggenschipplatform (400 Gbps+ doorvoersnelheid)
- FortiGate Rugged-serie: Industriële en IoT-gerichte appliances
- FortiGate 5G-serie: Geïntegreerde 5G-connectiviteit voor mobiele implementaties
Cisco Updates (2026)
Cisco Secure Firewall 7.4 (Uitgebracht Q1 2026):
- Snort 3 prestatieverbeteringen: 40% minder CPU-gebruik vergeleken met Snort 2
- Verbeterde cloudintegratie: Native ondersteuning voor AWS Gateway Load Balancer
- Verbeterde TLS 1.3 zichtbaarheid: Betere analyse van versleuteld verkeer
- Adaptieve beleidsaanbevelingen: AI-voorgestelde optimalisaties van beleidsregels
- Multi-cloud beheer: Geünificeerde beleidsregels voor AWS, Azure, GCP implementaties
SecureX Platform Updates (Q3 2026):
- Uitgebreide integraties van derden: 400+ beveiligingsleveranciers (voorheen 300)
- Verbeterde automatisering: Low-code workflows voor beveiligingsorkestratie
- Threat hunting: Ingebouwde tools voor dreigingsjacht met Talos intelligence
- Compliance dashboards: Vooraf gebouwde dashboards voor PCI-DSS, HIPAA, NIST
Aankomende Cisco Firewall Hardware (2026-2027):
- Firepower 10000-serie: Volgende generatie vlaggenschip (500 Gbps+ doorvoersnelheid)
- Firepower Embedded Services: Beveiligingsmodules voor next-gen ISR-routers
- Firepower Virtual verbeteringen: Betere prestaties op Azure en AWS
Concurrentieanalyse: Wie wint?
Marktaandeeltrends (2024-2026):
- Fortinet: Groeiende marktaandeel (24% → 28%), vooral in de middenmarkt
- Cisco: Licht dalend (21% → 19% firewallmarkt), maar groeiend in SD-WAN
- Drijfveren: Fortinets agressieve prijsstelling en SD-WAN integratie winnen implementaties
Technologische leiderschap:
- Prestaties: Fortinet behoudt doorvoer-per-dollar voorsprong met SPU-processors
- Dreigingsinformatie: Cisco Talos wordt nog steeds als industriegoudstandaard beschouwd
- Innovatie: Fortinet brengt belangrijke functies sneller uit (6-maands vs 12-maands cycli)
- Cloudintegratie: Cisco loopt voorop in native cloud API-integraties
Klanttevredenheid (Gartner Peer Insights, 2026):
- Fortinet: 4,5/5,0 sterren (focus op waarde en prestaties)
- Cisco: 4,2/5,0 sterren (focus op ondersteuning en ecosysteem)
Besluitvormingskader: Kies uw oplossing
Beslissingsboom
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Selectiecriteria Scorekaart
Beoordeel elke factor van 1-5 (1=niet belangrijk, 5=kritiek), vermenigvuldig daarna met de score van de leverancier:
| Criteria | Gewicht (1-5) | Fortinet Score | Cisco Score | Uw Prioriteit |
|---|---|---|---|---|
| Initiële kosten | _____ | 5 | 3 | _____ |
| TCO (5 jaar) | _____ | 5 | 3 | _____ |
| Prestatie/prijs | _____ | 5 | 3 | _____ |
| Ruwe prestaties | _____ | 4 | 4 | _____ |
| Beheer eenvoud | _____ | 5 | 3 | _____ |
| Leverancier ecosysteem | _____ | 3 | 5 | _____ |
| Integratie van derden | _____ | 3 | 5 | _____ |
| Geavanceerde routering | _____ | 3 | 5 | _____ |
| Ondersteuningskwaliteit | _____ | 4 | 5 | _____ |
| SD-WAN integratie | _____ | 5 | 4 | _____ |
| Dreigingsinformatie | _____ | 4 | 5 | _____ |
| Automatiseringsvolwassenheid | _____ | 4 | 4 | _____ |
| Cloudintegratie | _____ | 4 | 5 | _____ |
Scoreerinstructies:
- Vul uw prioriteitsgewicht in voor elk criterium (1-5)
- Vermenigvuldig gewicht × leverancierscore per rij
- Tel de totalen op voor Fortinet en Cisco
- Hogere totaalscore betekent betere aansluiting bij uw behoeften
Eindaanbevelingen per scenario
Kies Fortinet Wanneer:
- ✅ Budgetbeperkingen zijn significant (40-60% kostenbesparing)
- ✅ Nood aan geïntegreerde SD-WAN zonder aparte appliances
- ✅ Vereenvoudigd beheer is prioriteit (klein IT-team)
- ✅ Voornamelijk implementaties op filialen
- ✅ Geen bestaande Cisco campusnetwerkinvestering
- ✅ Prestaties per dollar is belangrijke maatstaf
- ✅ Infrastructure-as-code is cruciaal (betere Terraform-ondersteuning)
Kies Cisco Wanneer:
- ✅ Bestaand Cisco campusnetwerk met ISE geïmplementeerd
- ✅ Nood aan geavanceerde segmentatie (TrustSec/SGT vereisten)
- ✅ Enterprise vereist premium leveranciersondersteuning (Cisco TAC)
- ✅ Complexe routeringsvereisten (volledige BGP-tabellen, MPLS)
- ✅ Grootschalige datacenterimplementaties (ACI-integratie)
- ✅ Compliance vereist specifieke leverancierscertificeringen
- ✅ Cloud-native implementaties (beste AWS/Azure API-integratie)
- ✅ Multi-tenant serviceprovider architectuur
Overweeg Hybride Benadering Wanneer:
- ✅ Groot bedrijf met zowel datacenters als filialen
- ✅ Nood aan Cisco-kwaliteit op hoofdkantoor, kostenbesparing op filialen
- ✅ Overgang van de ene leverancier naar de andere (gefaseerde migratie)
- ✅ Verschillende beveiligingsvereisten per locatie
Conclusie
Zowel Fortinet als Cisco bieden netwerkbeveiligingsoplossingen van wereldklasse, maar excelleren in verschillende scenario’s:
Fortinet FortiGate levert uitzonderlijke waarde, prestaties per dollar en vereenvoudigd beheer via de Security Fabric architectuur. De geïntegreerde aanpak werkt uitstekend voor organisaties die uniforme beveiligingsbeheer willen zonder complexiteit. FortiGate is de duidelijke winnaar voor MKB, filialen en budgetbewuste ondernemingen die moderne beveiligingsfuncties willen zonder premium prijs.
Cisco Secure Firewall (Firepower) biedt enterprise-grade betrouwbaarheid, uitgebreide ecosysteemintegratie en geavanceerde functies die grote ondernemingen nodig hebben. De premium prijs is gerechtvaardigd wanneer u ISE-integratie, TrustSec microsegmentatie, wereldklasse ondersteuning of complexe routeringsmogelijkheden nodig hebt. Cisco blijft de standaard voor grote ondernemingen, datacenters en organisaties met bestaande Cisco-infrastructuurinvesteringen.
De 60-80% TCO-premie voor Cisco-oplossingen is aanzienlijk en vaak moeilijk te rechtvaardigen tenzij je specifiek de geavanceerde mogelijkheden of ecosysteemintegratie van Cisco nodig hebt. Voor organisaties waar die functies belangrijk zijn, betaalt de investering in Cisco zich echter terug door operationele efficiëntie en geavanceerde beveiligingsmogelijkheden.
Onze aanbevelingen voor 2026:
- Kleine bedrijven (10-100 gebruikers): Fortinet FortiGate 60F-100F (onverslaanbare waarde)
- Middenmarkt (100-1.000 gebruikers): Fortinet (tenzij bestaande Cisco-infrastructuur Cisco vereist)
- Enterprise (1.000-10.000 gebruikers): Cisco voor hoofdkantoor/datacenter, overweeg Fortinet voor filialen
- Grote ondernemingen (10.000+ gebruikers): Cisco (bewezen op schaal, uitgebreid ecosysteem)
- Serviceproviders/MSP’s: Fortinet (betere multi-tenancy en marges)
belangrijkste punten: Kies niet alleen op merk. Breng je technische vereisten, budgetbeperkingen en bestaande infrastructuur in kaart aan de hand van het bovenstaande beslissingskader. Veel organisaties implementeren met succes hybride architecturen, waarbij Cisco wordt ingezet waar de sterke punten het meest tellen en Fortinet waar kostenefficiëntie voorop staat.
Referenties
- Officiële Fortinet-website
- Officiële Cisco Security-website
- Gartner Magic Quadrant voor netwerkfirewalls 2026
- FortiOS 7.6 release-opmerkingen
- Cisco Secure Firewall 7.4 documentatie
- NSS Labs NGFW vergelijkend rapport 2026
- Fortinet Security Fabric architectuurgids
- Cisco SecureX platformoverzicht
- Fortinet vs Cisco TCO-analyse - Forrester Research 2026
- IDC MarketScape: Wereldwijde netwerkbeveiligingsapparaten 2026
Related Posts
This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
Uitgebreide vergelijking 2026 van pfSense, Firewalla en OPNsense firewall-oplossingen voor thuis- en bedrijfsnetwerkbeveiliging. Vind de beste optie voor uw behoeften.
- Ubiquiti Unifi vs TP-Link Omada: Welk netwerksysteem is geschikt voor u?
Vergelijk Ubiquiti Unifi en TP-Link Omada netwerksystemen om de juiste te kiezen voor uw behoeften.