Bescherm jezelf tegen socialengineeringaanvallen

Table of Contents
Hoe bescherm je jezelf tegen social engineering?
Social engineering is een misleidende techniek die cybercriminelen gebruiken om mensen gevoelige informatie te laten delen of handelingen te laten uitvoeren die hun beveiliging aantasten. De methode speelt in op menselijke psychologie en emoties om zonder toestemming toegang te krijgen tot persoonsgegevens, geld of computersystemen. De aanvallen veranderen en worden steeds geavanceerder. Ken daarom de risico’s en neem preventieve maatregelen. Dit artikel beschrijft effectieve strategieën en goede werkwijzen.
Door deze strategieën toe te passen en alert te blijven, verklein je de kans om slachtoffer te worden. Bewustzijn en voorzichtigheid beschermen jou en je gevoelige informatie.
Lees voor meer informatie de richtlijnen van het National Cyber Security Centre over social engineering en de informatie van de FBI over veelvoorkomende oplichting en fraude .
Veelvoorkomende aanvallen voorkomen
In het digitale tijdperk zijn socialengineeringaanvallen geraffineerder en gebruikelijker geworden. Aanvallers spelen in op de menselijke psychologie om mensen gevoelige informatie te ontfutselen. E-mail en sms zijn twee veelgebruikte kanalen. Phishing is een belangrijke vorm van deze dreiging.
Phishingaanvallen proberen via misleiding ongeautoriseerde toegang tot persoonsgegevens, geld of computersystemen te krijgen. Aanvallers sturen vaak valse e-mails of sms-berichten die echt lijken en directe actie eisen, zoals het openen van een schadelijke link of het verstrekken van gevoelige gegevens.
Controleer de echtheid van elke e-mail of sms die om gevoelige informatie vraagt of je onder druk zet om snel te handelen. Volg deze stappen:
Controleer de afzender: bevestig de identiteit voordat je antwoordt. Let op verdacht gedrag en ongebruikelijke verzoeken.
Controleer links en bijlagen: bekijk ze voordat je ermee werkt. Beweeg de aanwijzer over een link om de echte URL te zien en te controleren of die naar een legitieme website leidt.
Vraag je af waarom er haast is: wees voorzichtig met berichten die direct antwoord of actie eisen. Neem de tijd om de situatie en het verzoek te beoordelen.
Met alertheid en deze preventieve maatregelen verklein je het risico op phishing en andere veelvoorkomende aanvallen. Bescherming vraagt om bewustzijn, voorzichtigheid en proactief gedrag.
Social engineering begrijpen
Leer voordat je beschermingsmaatregelen neemt de verschillende vormen van social engineering kennen:
Phishing: cybercriminelen doen zich voor als betrouwbare organisaties of personen om aanmeldgegevens, creditcardgegevens of andere gevoelige informatie te verkrijgen.
Voorwendsel: de aanvaller verzint een situatie of reden om een slachtoffer vertrouwelijke informatie te ontfutselen of een bepaalde handeling te laten uitvoeren.
Lokaas: een aantrekkelijk aanbod, zoals een gratis download of korting, moet het slachtoffer verleiden om informatie te delen of schadelijke software te installeren.
Quid pro quo: de aanvaller biedt een voordeel of dienst aan in ruil voor persoonsgegevens of toegang tot een systeem. Vaak doet die zich voor als medewerker van de technische ondersteuning.
Meelopen: een indringer krijgt zonder toestemming toegang tot een beveiligde ruimte door een bevoegde persoon te volgen of zich als medewerker voor te doen.
Als je deze vormen begrijpt, herken en bestrijd je de aanvallen makkelijker. Kennis van de tactieken helpt je om alert te blijven en geen slachtoffer te worden.
Lees voor meer informatie bijvoorbeeld het SimeonOnSecurity-artikel Phishing herkennen .
Kennis en bewustzijn zijn essentieel. Blijf op de hoogte en wees voorzichtig met onbekende of verdachte personen en verzoeken.
Blijf op de hoogte en leer bij
De eerste stap is op de hoogte blijven van recente technieken en trends. Als je de tactieken van cybercriminelen kent, herken je mogelijke dreigingen en kun je passend reageren. Vergroot je kennis zo:
Volg beveiligingsnieuws: lees regelmatig betrouwbare bronnen, blogs en artikelen over cybersecurity. Websites zoals simeononsecurity.com geven inzicht in actuele dreigingen en tegenmaatregelen.
Abonneer je op dreigingsmeldingen: ontvang waarschuwingen van betrouwbare organisaties en cybersecurityinstanties. Ze houden je op de hoogte van nieuwe socialengineeringtactieken en opkomende dreigingen.
Volg training in beveiligingsbewustzijn: bezoek seminars, webinars of workshops over cybersecurity en de verdediging tegen social engineering. Je leert praktische tips en voorbeelden waarmee je aanvallen kunt herkennen en beantwoorden.
Door op de hoogte te blijven, bescherm je jezelf proactief. Betrouwbare bronnen zoals simeononsecurity.com houden je bij over dreigingen, kwetsbaarheden en verdedigingsmethoden. Meldingen van betrouwbare organisaties leveren tijdige informatie over nieuwe tactieken. Training geeft je kennis en vaardigheden om aanvallen te herkennen en te beperken.
Bij de verdediging tegen social engineering is kennis macht. Door de tactieken te leren en cybersecuritytrends te volgen, verklein je de kans dat je wordt misleid.
Bekijk voor meer informatie De rol van threat hunting in proactieve cybersecurity en de aanbevelingen van simeononsecurity.com .
Versterk wachtwoorden en authenticatie
Sterke wachtwoorden en goede authenticatie zijn basismaatregelen tegen social engineering. Zwakke wachtwoorden zijn eenvoudig te kraken en geven aanvallers toegang tot je accounts. Volg deze richtlijnen:
Gebruik complexe, unieke wachtwoorden: maak lange wachtwoorden met hoofdletters, kleine letters, cijfers en speciale tekens. Vermijd bekende zinnen en persoonsgegevens die eenvoudig te raden zijn.
Schakel meervoudige authenticatie (MFA) in: gebruik MFA waar dat kan. Een extra factor, zoals een vingerafdruk of unieke code op je telefoon, voegt een beveiligingslaag toe.
Gebruik wachtwoorden niet opnieuw: voorkom dat een gecompromitteerd account toegang geeft tot andere accounts.
Vernieuw wachtwoorden regelmatig: verander wachtwoorden periodiek, vooral voor e-mail-, bank- en sociale-media-accounts. Een wachtwoordmanager helpt ze veilig op te slaan en te beheren.
Deze praktijken verkleinen het risico op social engineering. Complexe, unieke wachtwoorden zijn moeilijker te raden of kraken. MFA voegt een extra barrière toe. Zonder hergebruik blijft de inbreuk op één account beperkt. Regelmatig vernieuwen verkleint de risico’s van gestolen of gelekte inloggegevens.
Lees de uitgebreide uitleg over sterke wachtwoorden in Sterke wachtwoorden maken voor uitgebreide richtlijnen. Meer over MFA-factoren staat in Welke verschillende soorten MFA-factoren zijn er? . Sterke wachtwoorden en veilige authenticatie beschermen je digitale identiteit.
Pas op voor verdachte e-mails en telefoontjes
E-mail en telefoongesprekken zijn veelgebruikte kanalen voor socialengineeringaanvallen. Blijf alert bij deze communicatie. Met deze tips herken en vermijd je aanvallen:
Controleer de afzender: voordat je links of bijlagen opent, controleer je of de afzender echt is. Let op vervalste adressen en signalen van phishing.
Wees voorzichtig met bijlagen en links: download geen verdachte bijlagen en open geen links van onbekende of onbetrouwbare bronnen. Beweeg de aanwijzer over een link om de echte URL te bekijken voordat je klikt.
Wantrouw haast en verzoeken om persoonsgegevens: wees alert op e-mails en telefoontjes die onmiddellijke actie of persoonsgegevens eisen. Legitieme organisaties vragen doorgaans niet via e-mail of telefoon om gevoelige gegevens.
Deel geen persoonsgegevens: verstrek wachtwoorden, burgerservicenummers of bankgegevens nooit via e-mail of telefoon voordat je de echtheid van het verzoek hebt gecontroleerd.
Socialengineeringaanvallen gebruiken vaak misleidende e-mails en telefoontjes om informatie te ontfutselen of schadelijke handelingen uit te lokken. De afzender controleren helpt phishing met vervalste adressen te voorkomen. Voorzichtig omgaan met links en bijlagen beschermt tegen malware en frauduleuze websites. Haast en verzoeken om gegevens kunnen op oplichting wijzen. Legitieme organisaties geven de voorkeur aan veilige communicatie en vragen zelden gevoelige informatie via e-mail of telefoon. Controleer een verzoek via een betrouwbaar kanaal.
Lees Phishing herkennen voor meer informatie. Deze praktijken helpen je beschermen tegen aanvallen via e-mail en telefoon.
Werk je apparaten regelmatig bij en beveilig ze
Houd computers, smartphones en tablets bijgewerkt en beveiligd. Aanvallers kunnen verouderde besturingssystemen en verwaarloosde software misbruiken. Volg deze aanbevelingen:
Installeer beveiligingsupdates: schakel automatische updates in voor recente beveiligingspatches en bugfixes. Werk het besturingssysteem, browsers en apps regelmatig bij.
Gebruik betrouwbare antivirus- en antimalwaresoftware: installeer gerenommeerde programma’s die schadelijke software kunnen herkennen en verwijderen.
Schakel de firewall in: activeer de ingebouwde firewall of gebruik een betrouwbare firewall van derden tegen ongeautoriseerde toegang.
Wees voorzichtig met openbare wifi: bekijk geen gevoelige informatie en voer geen financiële transacties uit op onbeveiligde netwerken. Overweeg een virtueel privénetwerk (VPN) om de verbinding te versleutelen en gegevens te beschermen.
Regelmatige updates verhelpen bekende kwetsbaarheden. Automatische updates vereenvoudigen het onderhoud van besturingssysteem, browser en apps. Betrouwbare antivirus- en antimalwaresoftware beschermt in realtime tegen verschillende soorten malware, ook malware die bij social engineering wordt gebruikt.
De ingebouwde of een betrouwbare firewall van derden voegt bescherming toe tegen ongeautoriseerde toegang en indringpogingen. Firewalls bewaken netwerkverkeer en helpen verdachte verbindingen te herkennen en blokkeren. Op openbare wifi bestaat risico op afluisteren en onderscheppen van gegevens. Open geen gevoelige informatie en betaal niet via onbeveiligde netwerken. Een VPN versleutelt je verbinding en beschermt je gegevens.
Lees voor meer informatie Patches toepassen op systemen met kwetsbaarheden en de antivirusaanbevelingen . Deze praktijken versterken de beveiliging van je apparaten.
Meld incidenten en deel informatie
Als je een aanval meemaakt of fraude vermoedt, is het belangrijk om het incident bij de bevoegde instanties te melden en informatie te delen. Zo help je toekomstige aanvallen voorkomen en anderen beschermen:
Neem contact op met de lokale autoriteiten: meld het incident bij de politie en geef relevante gegevens door, zoals e-mails, telefoonnummers of verdachte activiteiten. Zij kunnen onderzoek doen en zo nodig juridische stappen zetten.
Waarschuw je werkgever of IT-afdeling: meld een incident op het werk direct. Zij kunnen de gevolgen beperken en aanvallen voorkomen met intern onderzoek, sterkere beveiliging of waarschuwingen aan collega’s.
Deel informatie: vertel collega’s of de cybersecuritygemeenschap over een nieuwe techniek of verdachte e-mail. Je kunt incidenten ook melden bij organisaties die cyberdreigingen volgen en analyseren, zoals de Anti-Phishing Working Group (APWG) of het Internet Crime Complaint Center (IC3). Informatie delen helpt nieuwe tegenmaatregelen ontwikkelen.
Door incidenten bij lokale autoriteiten te melden, draag je bij aan de bestrijding van cybercriminaliteit en de bescherming van personen en bedrijven. De politie gebruikt meldingen om trends te herkennen, daders op te sporen en juridische stappen te nemen. Je werkgever of IT-afdeling kan kwetsbaarheden aanpakken en bedrijfsgegevens beschermen.
Informatie delen binnen je organisatie en de bredere cybersecuritygemeenschap bevordert samenwerking en kennisuitwisseling. Anderen leren nieuwe aanvalstechnieken herkennen en preventieve maatregelen nemen. Door incidenten te melden en te delen draag je bij aan collectieve verdediging.
Meer informatie vind je op de websites van lokale autoriteiten, de Anti-Phishing Working Group (APWG) en het Internet Crime Complaint Center (IC3) . Zo draag je bij aan een veiligere digitale omgeving.
Conclusie
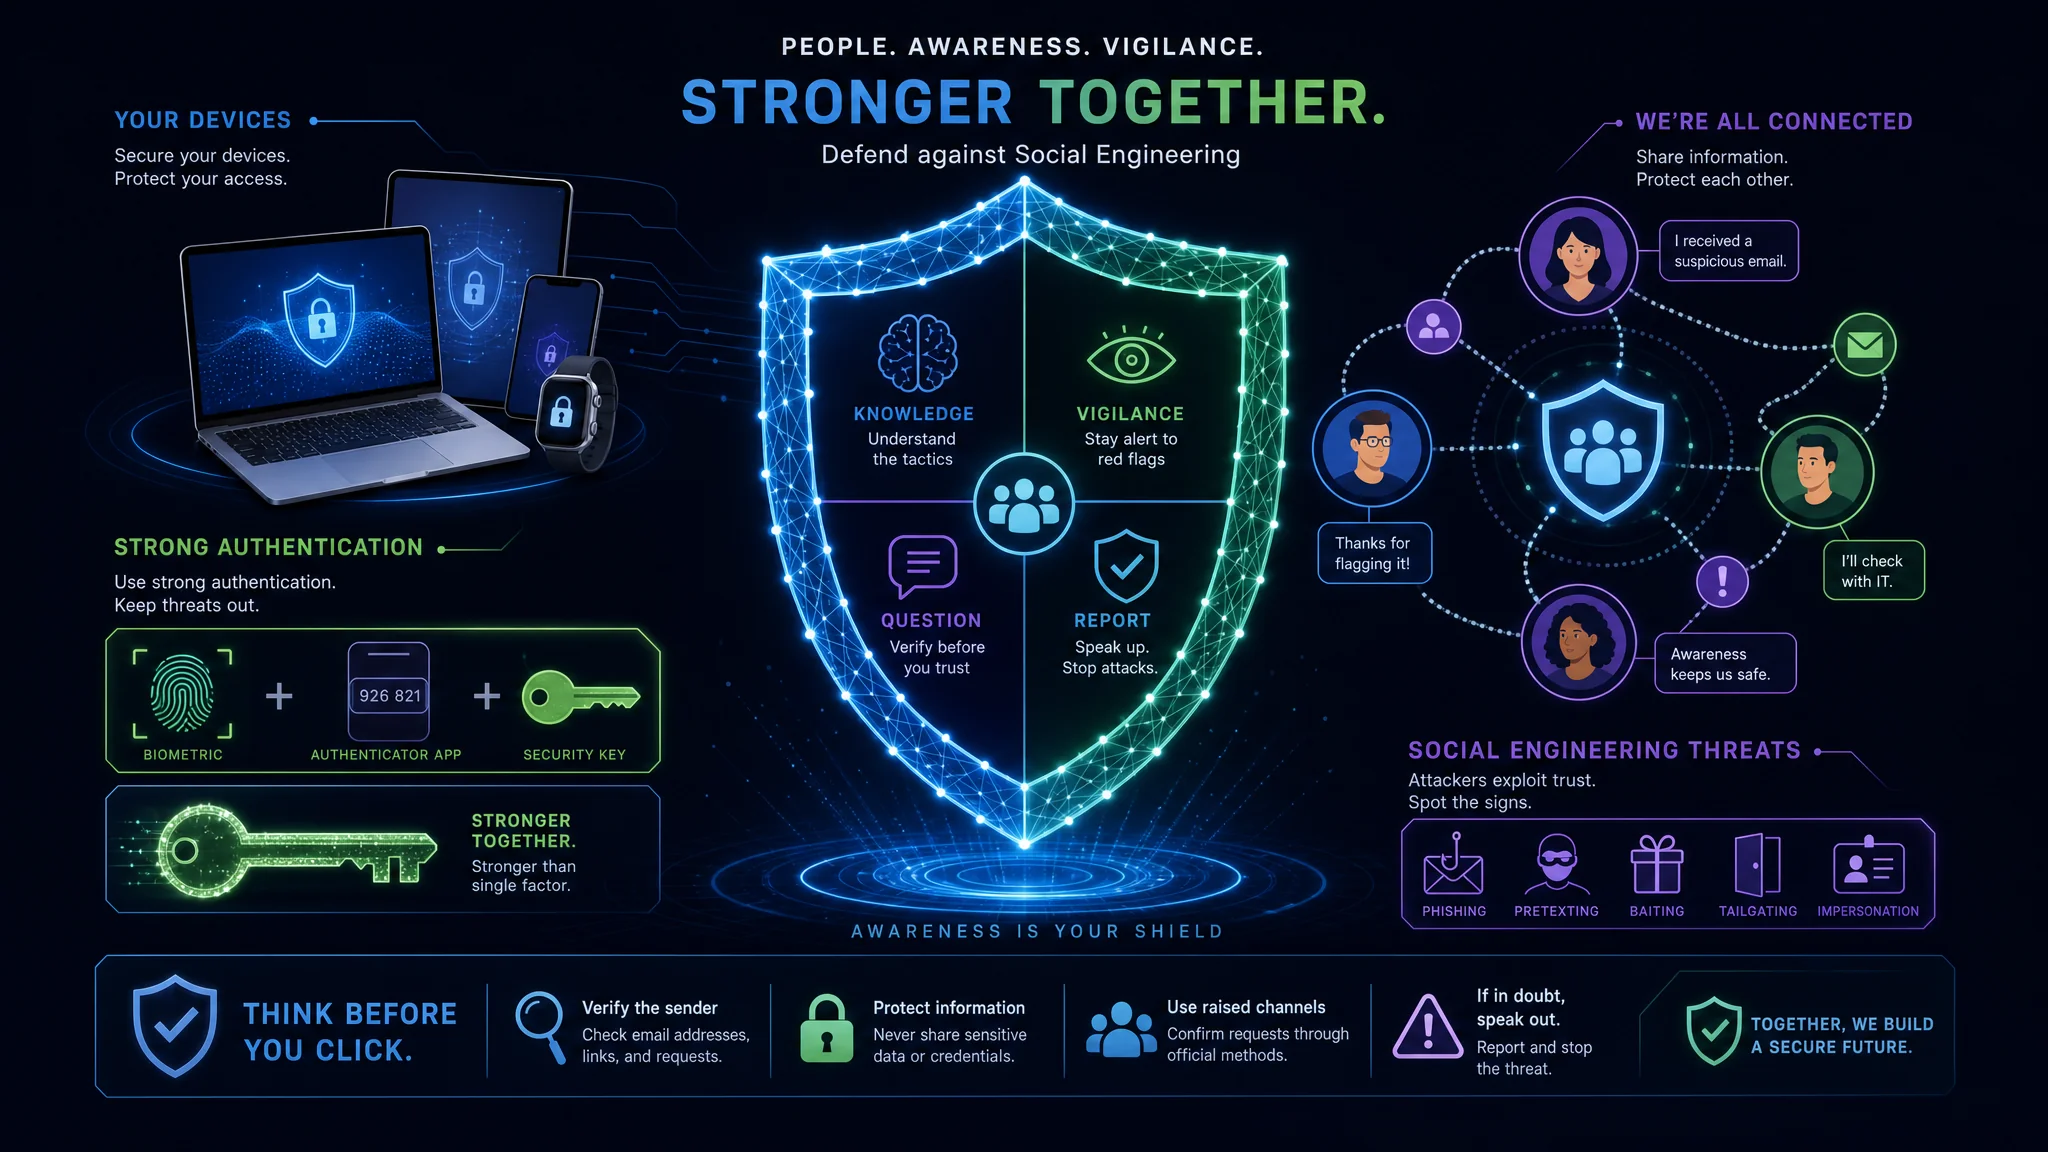
Bescherming tegen socialengineeringaanvallen vraagt om kennis, waakzaamheid en proactieve maatregelen. Als je de vormen begrijpt en de strategieën uit dit artikel toepast, verklein je de kans om slachtoffer te worden.
Blijf op de hoogte, werk je apparaten bij en beveilig ze, versterk wachtwoorden en authenticatie, wees voorzichtig met e-mail en telefoontjes en meld incidenten bij de bevoegde instanties. Zo versterk je je verdediging en verbeter je je cybersecuritypositie.
Socialengineeringaanvallen veranderen voortdurend. Volg recente tactieken, lees betrouwbare beveiligingsbronnen en neem deel aan trainingen om mogelijke dreigingen te herkennen en passend te reageren.
Sterke wachtwoorden en meervoudige authenticatie voegen bescherming toe aan je accounts. Gebruik unieke, complexe wachtwoorden, hergebruik ze niet en verander ze regelmatig.
Wees voorzichtig met e-mails en telefoontjes. Controleer de afzender, vermijd verdachte links en bijlagen en wantrouw dringende verzoeken om persoonsgegevens. Deel geen gevoelige informatie voordat je het verzoek hebt gecontroleerd.
Werk je apparaten bij en beveilig ze met beveiligingsupdates, betrouwbare antivirus- en antimalwaresoftware, een firewall en voorzichtig gebruik van openbare wifi. Zo bescherm je ze tegen bekende kwetsbaarheden en misbruik.
Meld en deel informatie over incidenten met lokale autoriteiten, je werkgever of de cybersecuritygemeenschap. Dat helpt toekomstige aanvallen voorkomen en de gezamenlijke verdediging versterken.
Deze strategieën versterken je verdediging en verkleinen het risico om slachtoffer te worden. Cybersecurity is een doorlopend proces. Blijf alert om je persoonsgegevens en digitale bezittingen te beschermen.
Deze maatregelen dragen ook bij aan een veiligere online omgeving voor personen en bedrijven. Met bewustzijn en goede praktijken kunnen we social engineering samen bestrijden.
Bronnen
- simeononsecurity.com
- Federal Trade Commission - Identiteitsdiefstal
- National Institute of Standards and Technology - Wachtwoordrichtlijnen
- Federal Communications Commission - Cybersecuritytips

Related Posts