Minimale bevoegdheden beheersen

Table of Contents
Beleid voor toegangscontrole volgens minimale bevoegdheden invoeren: tips en strategieën voor Linux-systemen
In het huidige cyberbeveiligingslandschap is het van groot belang om gevoelige informatie en digitale middelen te beschermen. Organisaties versterken hun beveiliging met toegangsbeleid volgens minimale bevoegdheden. Geef gebruikers alleen de minimale rechten die nodig zijn voor hun werk. Zo beperk je het risico op ongeoorloofde toegang en onbedoelde schade. Dit artikel behandelt het beginsel, het belang ervan voor cyberbeveiliging, de rol van Linux, de invoering, goede werkwijzen en veelvoorkomende problemen.
Waarom minimale bevoegdheden belangrijk is voor cyberbeveiliging
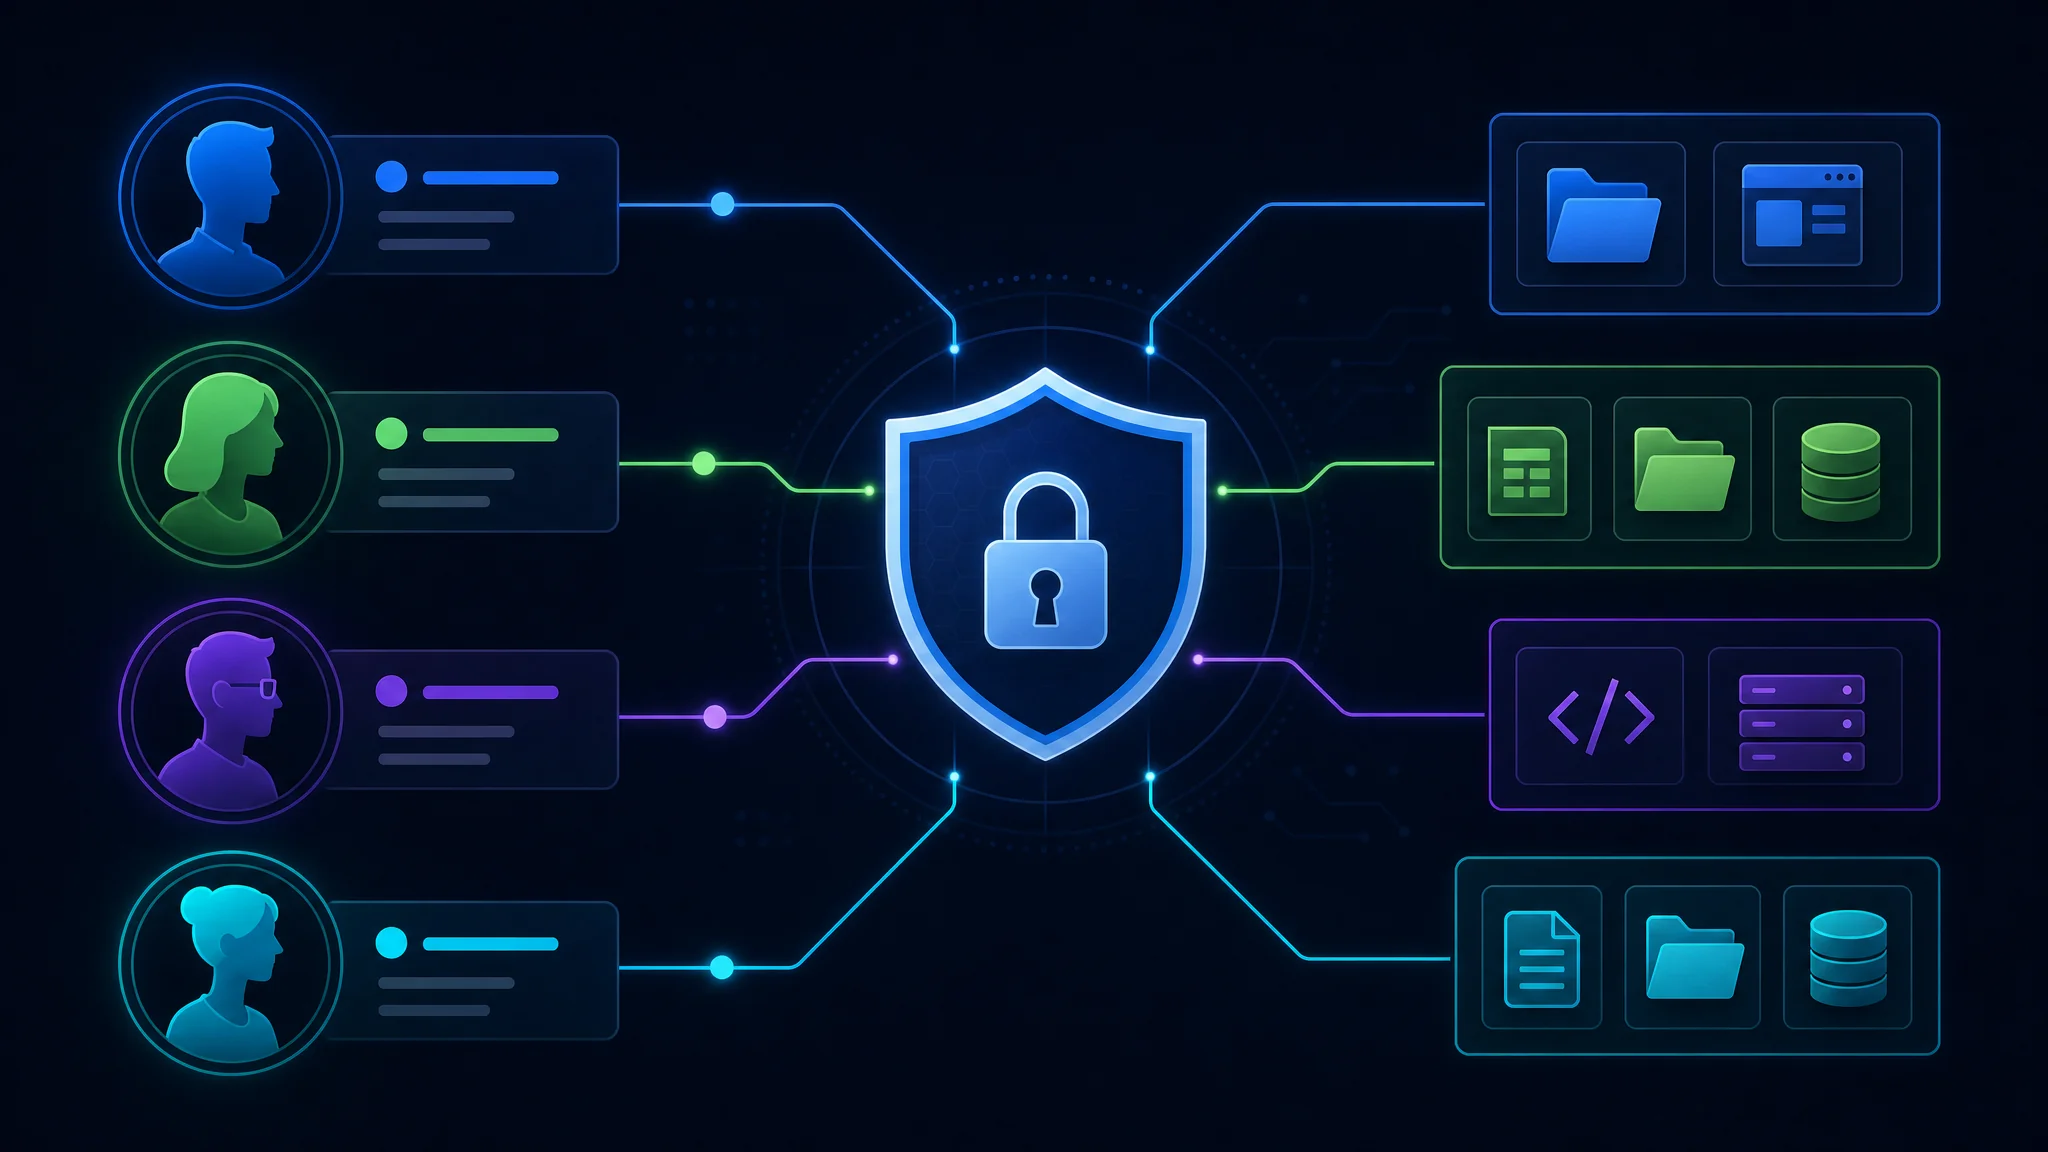
Minimale bevoegdheden helpt een veilige omgeving te behouden. Als gebruikers alleen de rechten krijgen die ze nodig hebben, verklein je het aanvalsoppervlak en beperk je de mogelijke gevolgen van een beveiligingsincident. Cyberdreigingen veranderen snel. Organisaties moeten daarom proactieve maatregelen nemen tegen ongeoorloofde toegang en gebruikersfouten.
Stel dat de IT-afdeling van een organisatie alle medewerkers beheerdersrechten op hun werkstations geeft. Dan kan iedereen software installeren, systeeminstellingen wijzigen en gevoelige bestanden openen. Dat lijkt handig, maar vergroot ook het risico op malware, onbedoeld gegevensverlies en ongeoorloofde toegang tot kritieke systemen. Met minimale bevoegdheden voeren alleen bevoegde personen met een gerechtvaardigde behoefte zulke taken uit.
Minimale bevoegdheden helpt ook om aan regelgeving te voldoen. Industrieregels zoals de Payment Card Industry Data Security Standard (PCI DSS) en de General Data Protection Regulation (GDPR) benadrukken dat toegang tot gevoelige gegevens beperkt moet blijven. Zo toont een organisatie haar inzet voor gegevensbescherming en naleving en voorkomt ze mogelijke juridische en financiële gevolgen.
Hoe toegangscontrole volgens minimale bevoegdheden werkt
Deze toegangscontrole geeft gebruikers alleen de minimale machtigingen voor hun taken. Het principe is gebaseerd op “weten wat nodig is” of “nodig hebben om te gebruiken”. Gebruikers krijgen geen toegang tot gevoelige bronnen of bevoorrechte handelingen zonder uitdrukkelijke toestemming. Gebruik fijnmazige controles en controleer rechten regelmatig om de beveiliging op peil te houden.
Een veelgebruikte methode is rolgebaseerde toegangscontrole (RBAC). De organisatie stelt rollen vast en koppelt aan elke rol specifieke toegangsrechten. Zo kunnen de rollen “medewerker”, “manager” en “beheerder” elk een ander toegangsniveau hebben. Wijs gebruikers de juiste rol toe, zodat ze alleen de bronnen krijgen die voor hun werk nodig zijn.
Een andere methode is just-in-time-toegang (JIT). Gebruikers krijgen tijdelijk toegang tot bronnen wanneer ze die voor een specifieke taak nodig hebben. Zodra de ingestelde periode voorbij is, trekt het systeem de toegang automatisch in. Zo verklein je het risico op misbruik.
Voor minimale bevoegdheden zijn zorgvuldige planning en doorlopend beheer nodig. Controleer geregeld of rechten nog passend en noodzakelijk zijn. Scholing en bewustwordingsprogramma’s helpen medewerkers ook de risico’s van te ruime rechten te begrijpen.
Kortom, minimale bevoegdheden is een belangrijk onderdeel van een complete cyberbeveiligingsstrategie. Door alleen benodigde rechten te geven en toegangsrechten geregeld bij te werken, beperk je beveiligingsincidenten en ongeoorloofde toegang. IT, management en medewerkers moeten samenwerken voor een veilige en veerkrachtige omgeving.
De rol van Linux-systemen bij toegangscontrole
Organisaties kiezen vaak voor Linux vanwege de sterke beveiligingsfuncties en flexibiliteit. Linux biedt verschillende mechanismen waarmee je minimale bevoegdheden kunt invoeren.
Overzicht van mechanismen voor Linux-toegangscontrole
Linux biedt Discretionary Access Control (DAC), Mandatory Access Control (MAC) en Role-Based Access Control (RBAC). Bij DAC beheert de eigenaar de toegang tot diens bronnen. MAC en RBAC geven beheerders meer gedetailleerde controle over beleid voor het hele systeem.
Met DAC stellen gebruikers machtigingen in voor hun bestanden en mappen. Ze bepalen wie bestanden mag lezen, schrijven of uitvoeren. Zo beschermen ze gevoelige informatie en voorkomen ze ongeoorloofde toegang.
MAC is een toegangscontrole voor het hele systeem die het besturingssysteem afdwingt. Het beleid hangt af van labels voor subjecten, zoals gebruikers en processen, en objecten, zoals bestanden en mappen. Alleen toegestane subjecten krijgen toegang, op basis van hun veiligheidsmachtiging en de classificatie van een object.
RBAC kent toegang toe op basis van rollen. Elke gebruiker krijgt een rol en de toegang volgt die rol. Beheerders wijzen machtigingen toe aan rollen in plaats van aan personen. Dat vereenvoudigt beheer en maakt uitbreiding makkelijker wanneer nieuwe gebruikers een rol krijgen.
Waarom Linux kiezen voor toegangsbeleid
Organisaties kiezen Linux vanwege de robuustheid, aanpasbaarheid en ondersteuning vanuit de gemeenschap. Linux-distributies bieden veel hulpmiddelen om toegangscontroles in te stellen en af te dwingen.
Linux-systemen staan bekend om stabiliteit en beveiliging. Ze zijn minder vatbaar voor crashes en kwetsbaarheden dan sommige andere besturingssystemen. Daarom passen ze bij organisaties die een betrouwbare en veilige oplossing voor toegangscontrole nodig hebben.
Ook de aanpasbaarheid maakt Linux populair. Distributies bieden uiteenlopende opties en instellingen. Organisaties kunnen het juiste toegangsmodel kiezen en machtigingen afstemmen op hun behoeften.
Dankzij het open source-karakter is Linux transparant en kunnen beveiligingsprofessionals de code op kwetsbaarheden controleren. Beveiligingsfouten zijn daardoor snel op te sporen en op te lossen, zodat het risico op ongeoorloofde toegang en datalekken afneemt.
Een grote, actieve gemeenschap draagt bij aan de ontwikkeling en ondersteuning van Linux. Organisaties kunnen daar kennis en hulp vinden, documentatie en handleidingen raadplegen en op de hoogte blijven van actuele beveiligingspraktijken.
Minimale bevoegdheden invoeren op Linux
Een systematische aanpak helpt bij de invoering op Linux-systemen. Volg de stappen hieronder voor een goede implementatie.
Je Linux-systeem voorbereiden
Werk het systeem bij naar de nieuwste stabiele versie en installeer beveiligingsupdates geregeld. Zo pak je bekende kwetsbaarheden aan en verklein je het risico op ongeoorloofde toegang of schadelijke activiteiten.
Installeer en configureer ook een firewall om netwerkverkeer te beheren en het systeem tegen aanvallen te beschermen. Een firewall vormt een grens tussen het interne netwerk en de buitenwereld. Ze controleert inkomend en uitgaand verkeer aan de hand van vooraf bepaalde regels. Een goede configuratie helpt ongeoorloofde toegang voorkomen en beschermt gevoelige gegevens.
Overweeg daarnaast inbraakdetectie- en preventiesystemen (IDPS) om netwerkverkeer te bewaken en verdachte of schadelijke activiteit te herkennen. Zulke systemen kunnen mogelijke dreigingen direct signaleren en erop reageren.
Gebruikersaccounts en groepen instellen
Maak vervolgens gebruikersaccounts en groepen op basis van functies en verantwoordelijkheden. Geef elke gebruiker de minimale rechten om het werk uit te voeren. Zo krijgt iedereen alleen toegang tot benodigde bronnen en beperk je de schade van een gecompromitteerd account.
Stel bij het aanmaken van accounts sterke wachtwoordregels in. Vereis complexe wachtwoorden, laat wachtwoorden geregeld verlopen en voer waar mogelijk multifactorauthenticatie in. Deze maatregelen voorkomen ongeoorloofde accounttoegang en beschermen gevoelige informatie.
Controleer en audit gebruikersaccounts en groepslidmaatschappen regelmatig. Verwijder onnodige rechten en accounts die niet meer nodig zijn om het aanvalsoppervlak te verkleinen.
Machtigingen en toegangscontroles instellen
Stel na het aanmaken van accounts en groepen machtigingen in voor bestanden, mappen en systeembronnen. Controleer en actualiseer die geregeld, zodat alleen bevoegde gebruikers gevoelige informatie kunnen openen.
Een sterke structuur voor bestands- en mapmachtigingen is essentieel. Ken lees-, schrijf- en uitvoerrechten toe op basis van rollen en verantwoordelijkheden. Daarmee voorkom je ongeoorloofde toegang tot of wijzigingen aan kritieke systeembestanden en gevoelige gegevens.
Gebruik naast gewone machtigingen zo nodig Access Control Lists (ACL’s) voor gedetailleerdere controle. ACL’s kennen specifieke gebruikers of groepen toegangsrechten toe voor afzonderlijke bestanden of mappen.
Bewaak en registreer pogingen om kritieke bestanden en mappen te openen. Zo herken je ongeoorloofde toegang of verdacht gedrag en kun je snel reageren.
Overweeg ook bewaking van bestandsintegriteit en frameworks voor Mandatory Access Control (MAC), zoals SELinux of AppArmor. Deze technologieën beschermen kritieke bestanden en dwingen strikte toegangsregels af.
Goede werkwijzen voor minimale bevoegdheden
Volg deze werkwijzen om de invoering van minimale bevoegdheden te laten slagen.
Regelmatige audits en bewaking
Controleer en bewaak gebruikersactiviteiten, toegangslogboeken en systeemlogboeken om ongeoorloofde toegang en verdacht gedrag op te sporen. Gebruik inbraakdetectiesystemen en oplossingen voor Security Information and Event Management (SIEM) om dit te automatiseren en direct waarschuwingen te ontvangen.
Scholing en bewustwording voor gebruikers
Leg gebruikers uit waarom minimale bevoegdheden belangrijk is en welke risico’s ongeoorloofde toegang of onbedoelde acties opleveren. Geef uitgebreide scholing over veilig werken, wachtwoordhygiëne en het zorgvuldig behandelen van gevoelige informatie.
Uitzonderingen en tijdelijke rechten behandelen
Soms hebben gebruikers tijdelijk hogere rechten nodig voor een specifieke taak. Richt een proces in om tijdelijke toegang te verlenen en trek die direct in zodra de taak klaar is. Controleer accounts geregeld en verwijder overtollige rechten voordat die zich opstapelen.
Veelvoorkomende problemen met toegangscontrole oplossen
Bij het invoeren van minimale bevoegdheden kunnen organisaties tegen veelvoorkomende problemen aanlopen. Begrijp die problemen en los ze op om een sterke beveiligingsomgeving te behouden.
Conflicten tussen machtigingen oplossen
Conflicten ontstaan wanneer gebruikers door hiërarchische bestands- en mapstructuren tegenstrijdige rechten krijgen. Controleer machtigingen en toegangsinstellingen zorgvuldig, en los conflicten op. Rolgebaseerde toegangscontrole vereenvoudigt machtigingen en helpt conflicten voorkomen.
Problemen met gebruikerstoegang behandelen
Gebruikers kunnen geen toegang krijgen als hun rechten verkeerd zijn ingesteld. Controleer accounts, groepslidmaatschappen en machtigingen en los problemen snel op. Blijf met gebruikers communiceren om hun behoeften te begrijpen en toegangsproblemen op te lossen.
Conclusie
Beleid voor toegangscontrole volgens minimale bevoegdheden is nodig voor een sterke beveiliging op Linux-systemen. Begrijp het beginsel, de rol van Linux en de goede werkwijzen om de beveiliging te versterken en risico’s van ongeoorloofde toegang of gebruikersfouten te beperken. Regelmatige bewaking, scholing en het oplossen van veelvoorkomende problemen zijn essentieel. Zo beschermen organisaties gevoelige informatie en digitale middelen tegen mogelijke dreigingen.

Related Posts