Next-gen firewalls: essentiële functies voor je bedrijf

Table of Contents
Next-gen firewalls: functies die je niet mag negeren voor je bedrijf
Next-gen firewalls zijn onmisbaar geworden voor bedrijven die hun netwerken tegen geavanceerde cyberdreigingen willen beschermen. Ze bieden functies die traditionele firewalls missen, zoals betere beveiliging, eenvoudiger netwerkbeheer, integratie met clouddiensten en schaalbaarheid en prestaties. In dit artikel bespreken we de belangrijkste functies en voordelen die bedrijven niet mogen negeren.
Belangrijkste punten
- Next-gen firewalls verbeteren de beveiliging met applicatiebeheer, inbraakpreventie en geavanceerde dreigingsbescherming.
- Gecentraliseerd beleidsbeheer, netwerkverkeersanalyse en controle van gebruikersactiviteit vereenvoudigen het netwerkbeheer.
- Integratie met clouddiensten omvat firewallbeheer in de cloud, veilige cloudverbindingen en inzicht in cloudapplicaties.
- Een hoge doorvoer, lage latentie, taakverdeling, failover en een schaalbare architectuur ondersteunen schaalbaarheid en prestaties.
Next-gen firewalls begrijpen
De ontwikkeling van firewalls
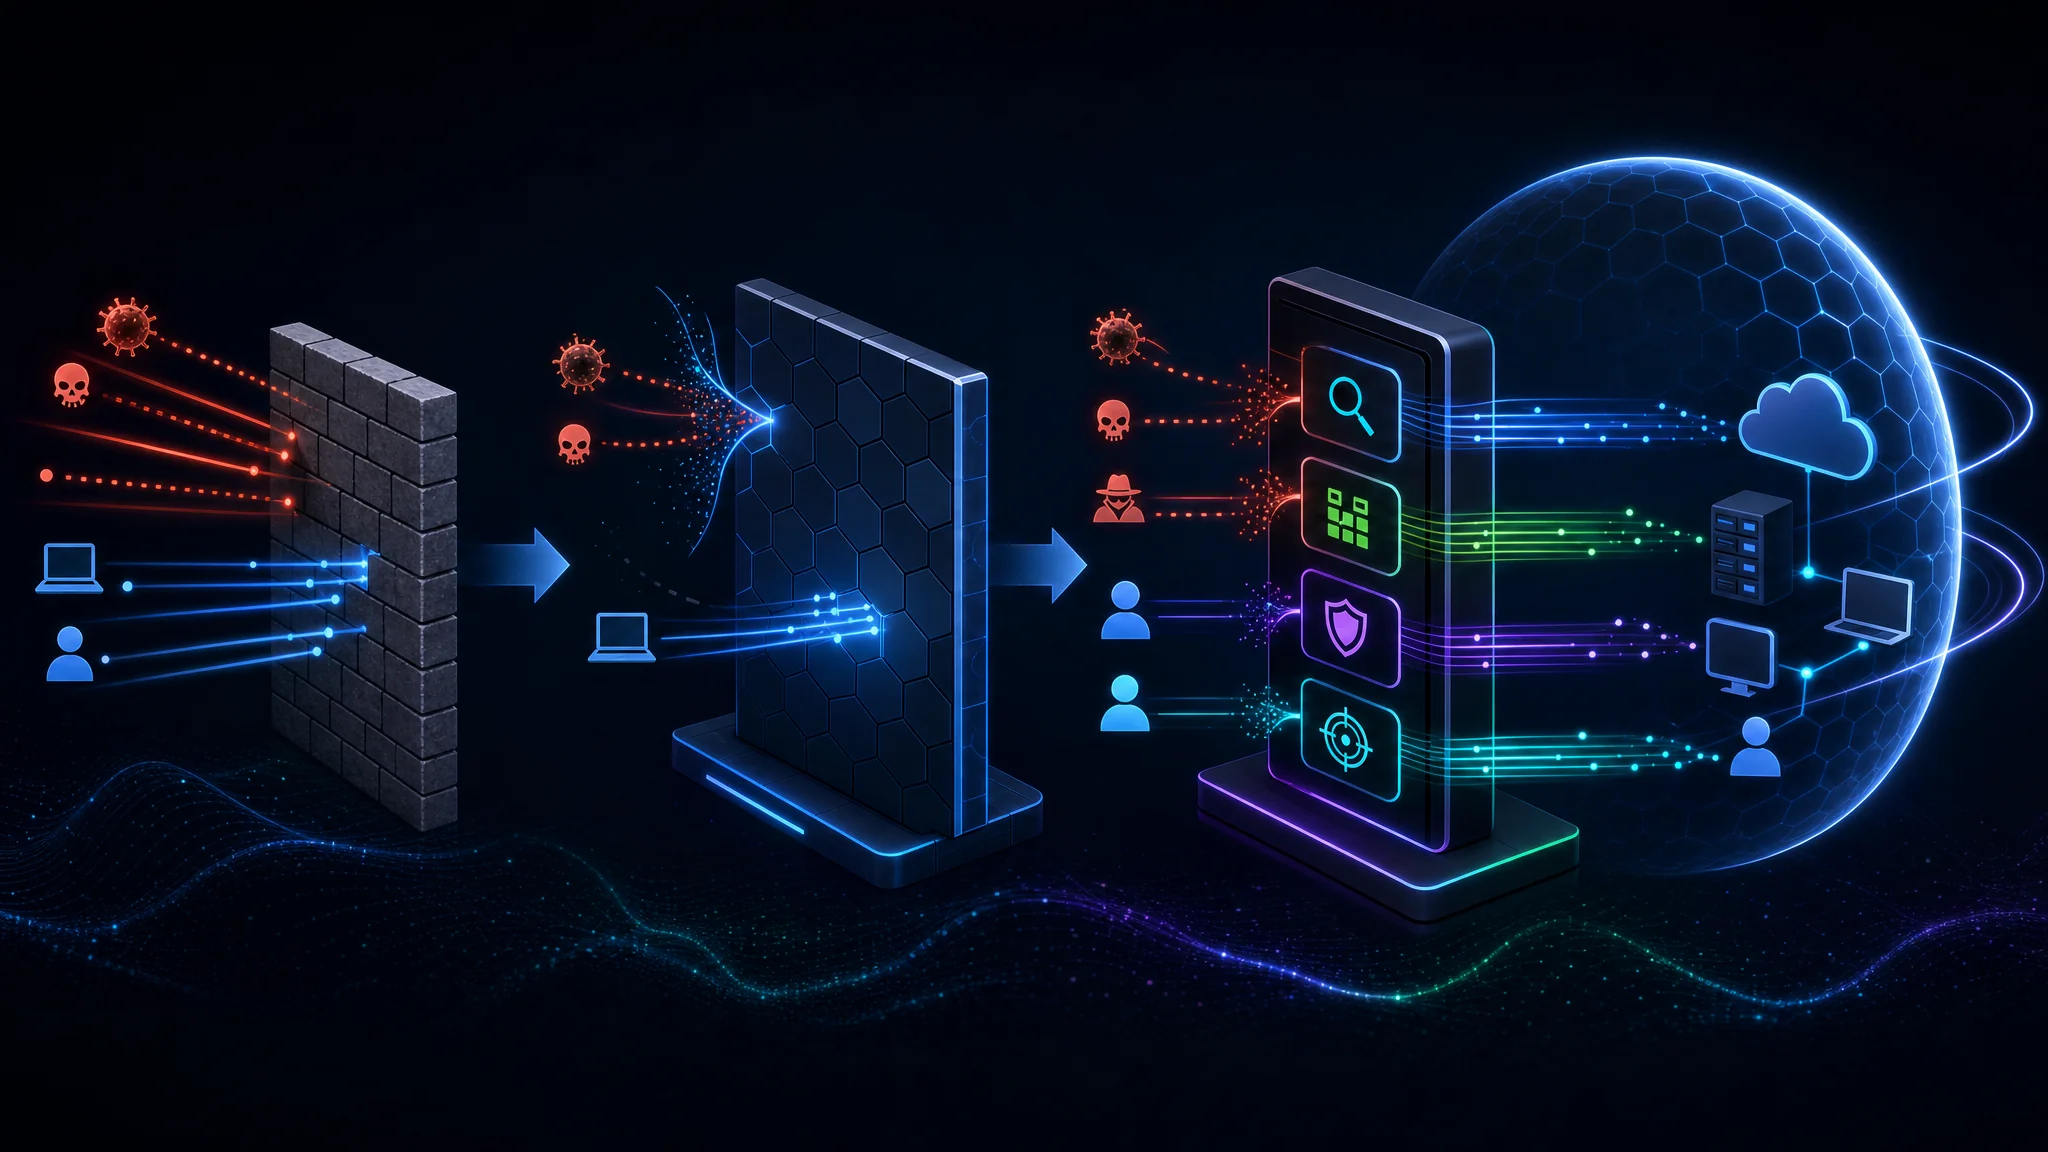
Firewalls zijn door de jaren heen sterk veranderd om gelijke tred te houden met de voortdurend veranderende cyberdreigingen. Traditionele firewalls controleerden netwerkverkeer vooral op basis van IP-adressen en poorten. Door de opkomst van geavanceerde aanvallen en complexere netwerken ontstond een nieuwe generatie firewalls die deze problemen aanpakt.
Belangrijkste functies van next-gen firewalls
Next-gen firewalls bieden belangrijke functies voor moderne bedrijven:
Applicatiebeheer en inzicht: Next-gen firewalls geven organisaties gedetailleerde controle over het gebruik van applicaties. Je kunt beleid opstellen voor specifieke applicaties of categorieën. Dit geeft beter inzicht in netwerkverkeer en helpt ongeautoriseerde of schadelijke applicaties buiten het netwerk te houden.
Inbraakpreventiesysteem: Next-gen firewalls bevatten geavanceerde functies voor inbraakpreventie. Ze herkennen en blokkeren bekende en onbekende dreigingen met een combinatie van detectie op basis van signatures en gedrag, zodat aanvallen in realtime worden gestopt.
Geavanceerde dreigingsbescherming: Next-gen firewalls bieden meer dan traditionele firewalls. Functies zoals sandboxing, dreigingsinformatie en machine learning helpen geavanceerde dreigingen te herkennen en af te wenden, ook wanneer ze traditionele beveiligingsmaatregelen omzeilen.
Gecentraliseerd beleidsbeheer: Organisaties kunnen beveiligingsbeleid voor het hele netwerk centraal beheren en afdwingen. Dit vereenvoudigt het beheer en zorgt voor consistente beveiliging op alle netwerkapparaten.
Netwerkverkeersanalyse: Next-gen firewalls geven gedetailleerd inzicht in netwerkverkeer, zodat organisaties patronen kunnen analyseren en controleren. Zo herkennen ze beveiligingsrisico’s, verbeteren ze netwerkprestaties en vinden ze afwijkingen of verdacht gedrag.
Controle van gebruikersactiviteit: Organisaties kunnen gebruikersactiviteit volgen en beleid per gebruiker afdwingen. Dat helpt ongeautoriseerde toegang te voorkomen, interne dreigingen te herkennen en aan regelgeving te voldoen.
Next-gen firewalls bieden een brede set functies voor de veranderende cyberbeveiligingsproblemen van bedrijven. Door deze functies te gebruiken, kunnen organisaties hun beveiliging verbeteren en hun waardevolle bezittingen tegen uiteenlopende dreigingen beschermen.
Voordelen van next-gen firewalls
Next-gen firewalls bieden verschillende voordelen en zijn daardoor onmisbaar voor bedrijven. Deze geavanceerde beveiligingsoplossingen bieden betere bescherming tegen veranderende cyberdreigingen en functies die traditionele firewalls missen. Applicatiebeheer en inzicht, samen met geavanceerde dreigingsbescherming, bieden uitgebreide beveiliging voor je netwerk.
Verbeterde beveiligingsmaatregelen
Applicatiebeheer en inzicht
Next-gen firewalls bieden geavanceerd applicatiebeheer en inzicht. Daardoor kunnen organisaties nauwkeurig zien welke applicaties op hun netwerk draaien.
- Met applicatiebeheer kunnen organisaties beleid voor het gebruik van specifieke applicaties opstellen en afdwingen. Zo worden alleen goedgekeurde applicaties toegestaan.
- Inzichtfuncties geven realtime informatie over applicatiegebruik, waaronder de mogelijkheid om applicatieverkeer te controleren en analyseren.
Met deze functies kunnen organisaties:
- De beveiliging verbeteren: Door applicatiegebruik te controleren en te volgen, kunnen organisaties ongeautoriseerde of mogelijk schadelijke applicaties blokkeren en het risico op beveiligingsincidenten verlagen.
- Netwerkprestaties verbeteren: Inzicht in applicatieverkeer helpt knelpunten te vinden en op te lossen, zodat belangrijke applicaties de benodigde middelen krijgen.
- Aan regelgeving voldoen: Applicatiebeheer en inzicht ondersteunen naleving van wettelijke vereisten door het gebruik van specifieke applicaties te controleren.
Tip: Controleer en actualiseer applicatiebeleid regelmatig om in te spelen op veranderende bedrijfsbehoeften en nieuwe dreigingen.
Inbraakpreventiesysteem
Een inbraakpreventiesysteem (IPS) is een belangrijk onderdeel van next-gen firewalls. Het beschermt tegen netwerkaanvallen en pogingen tot ongeautoriseerde toegang. Anders dan een traditionele firewall controleert het actief netwerkverkeer en herkent het potentiële dreigingen in realtime.
- Een IPS gebruikt detectie op basis van signatures om bekende aanvalspatronen te herkennen en gedragsanalyse om afwijkingen in netwerkverkeer te vinden.
- Door pakketten op de applicatielaag te inspecteren, herkent en blokkeert een IPS schadelijke activiteiten, zoals bufferoverflowaanvallen en SQL-injecties.
- Een IPS kan ook denial-of-service-aanvallen (DoS) herkennen en voorkomen door netwerkverkeer te volgen en verdachte patronen te blokkeren.
Een IPS als onderdeel van een next-gen firewall geeft bedrijven betere beveiligingsmogelijkheden en beschermt hun netwerkinfrastructuur tegen uiteenlopende cyberdreigingen. Het helpt potentiële aanvallen proactief te herkennen en erop te reageren, waardoor het risico op datalekken en netwerkuitval kleiner wordt.
Tip: Werk de IPS-signatures regelmatig bij en houd het systeem actueel, zodat het de nieuwste dreigingen effectief herkent en blokkeert.
Geavanceerde dreigingsbescherming
Geavanceerde dreigingsbescherming is een belangrijke functie van next-gen firewalls. Deze functie richt zich op het herkennen en beperken van geavanceerde cyberdreigingen. Ze gaat verder dan traditionele firewallmogelijkheden en beschermt beter tegen geavanceerde malware, zero-dayaanvallen en andere opkomende dreigingen.
Vereenvoudigd netwerkbeheer
Gecentraliseerd beleidsbeheer
Gecentraliseerd beleidsbeheer is een belangrijke functie van next-gen firewalls. Organisaties kunnen daarmee beveiligingsbeleid efficiënt beheren en voor de hele netwerkinfrastructuur afdwingen . Beveiligingsexperts kunnen regels en instellingen eenvoudig vastleggen en overal op dezelfde manier toepassen. Zo volgen alle netwerkapparaten hetzelfde beleid. Handmatige configuratie per apparaat is niet nodig, wat de kans op menselijke fouten verlaagt en zorgt voor een uniforme beveiliging.
Netwerkverkeersanalyse
Netwerkverkeersanalyse is een belangrijk onderdeel van next-gen firewalls. Ze geeft uitgebreid inzicht in het verkeer dat door het netwerk loopt. Organisaties kunnen verkeerspatronen analyseren, afwijkingen opsporen en mogelijke beveiligingsdreigingen herkennen. Door netwerkverkeer te volgen en te analyseren, kunnen bedrijven beveiligingsrisico’s proactief opsporen en beperken en de integriteit en vertrouwelijkheid van hun gegevens beschermen.
Controle van gebruikersactiviteit
Controle van gebruikersactiviteit geeft organisaties inzicht in wat gebruikers op hun netwerk doen. Zo kunnen bedrijven ongeautoriseerde toegang voorkomen, mogelijke beveiligingsdreigingen herkennen en naleving van beveiligingsbeleid afdwingen.
Voordelen van controle van gebruikersactiviteit
- Betere beveiliging: Door controle van gebruikersactiviteit kunnen organisaties interne dreigingen herkennen en beperken, bijvoorbeeld wanneer medewerkers gevoelige informatie openen of schadelijke activiteiten uitvoeren.
- Naleving afdwingen: Organisaties kunnen gebruikersactiviteit controleren om te zorgen dat ze voldoen aan sectorregels en intern beveiligingsbeleid.
- Forensische analyse: Gebruikersactiviteiten kunnen na een beveiligingsincident helpen bij forensisch onderzoek. Ze geven inzicht in de omvang en impact van een aanval.
Tip: Zoek een evenwicht tussen controle van gebruikersactiviteit voor beveiliging en respect voor de privacy van medewerkers.
Best practices voor controle van gebruikersactiviteit
- Stel duidelijk beleid en richtlijnen op voor het aanvaardbare gebruik van bedrijfsvoorzieningen.
- Controleer en analyseer gebruikerslogboeken regelmatig om verdacht of afwijkend gedrag te herkennen.
- Stel realtime waarschuwingen in voor ongebruikelijke gedragspatronen of beleidsovertredingen.
- Leg medewerkers uit waarom controle van gebruikersactiviteit belangrijk is en welke rol zij hebben bij het beveiligen van het netwerk.
- Werk het firewallsysteem regelmatig bij en installeer patches, zodat het gebruikersactiviteit goed blijft controleren en registreren.
Controle van gebruikersactiviteit is een essentieel onderdeel van next-gen firewalls. Het geeft organisaties het inzicht en de controle die nodig zijn om hun netwerk tegen interne en externe dreigingen te beschermen.
Integratie met clouddiensten
Firewallbeheer in de cloud
Firewallbeheer in de cloud is een belangrijk onderdeel van next-gen firewalls. Organisaties kunnen hun firewallinfrastructuur centraal vanuit de cloud beheren en controleren. Deze aanpak biedt voordelen zoals flexibiliteit in implementatie en schaalbaarheid, plus lagere onderhouds- en bedrijfskosten. Bedrijven kunnen firewalls eenvoudig op meerdere locaties inrichten en configureren, met overal hetzelfde beveiligingsbeleid en dezelfde instellingen. De cloudbenadering biedt ook realtime inzicht in netwerkverkeer en beveiligingsgebeurtenissen. Daardoor worden dreigingen sneller herkend en kan er sneller worden gereageerd.
Veilige cloudverbindingen
Veilige cloudverbindingen zijn een belangrijke functie van next-gen firewalls. Ze zorgen ervoor dat bedrijven hun netwerken veilig met clouddiensten kunnen verbinden. Nu organisaties steeds vaker cloudcomputing gebruiken, hebben ze een betrouwbare en veilige verbinding nodig tussen hun lokale infrastructuur en cloudomgevingen. Next-gen firewalls bieden beveiligingsmaatregelen om de vertrouwelijkheid, integriteit en beschikbaarheid te waarborgen van gegevens die tussen het bedrijfsnetwerk en de cloud worden verzonden.
Next-gen firewalls bieden versleutelde tunnels voor veilige communicatie tussen het bedrijfsnetwerk en de cloud. Versleuteling beschermt gegevens die via internet worden verzonden tegen ongeautoriseerde toegang en onderschepping. Met veilige verbindingen kunnen bedrijven clouddiensten gebruiken zonder de beveiliging van hun gegevens op te offeren.
Daarnaast gebruiken next-gen firewalls authenticatiemechanismen om de identiteit van clouddiensten te controleren en alleen geautoriseerde verbindingen toe te staan. Zo kunnen kwaadwillenden zich niet voordoen als clouddiensten en ongeautoriseerde toegang tot het bedrijfsnetwerk krijgen.
Next-gen firewalls bieden ook gedetailleerde controle over het verkeer tussen het bedrijfsnetwerk en de cloud. Beheerders kunnen regels en beleid instellen om verkeer toe te staan of te blokkeren op basis van bijvoorbeeld applicatie, gebruiker of inhoud. Met deze controle kunnen organisaties hun beveiligingsbeleid afdwingen en ongeautoriseerde toegang of gegevensuitvoer voorkomen.
Veilige cloudverbindingen zijn dus een essentiële functie van next-gen firewalls. Versleutelde tunnels, authenticatiemechanismen en gedetailleerde verkeerscontrole helpen de vertrouwelijkheid, integriteit en beschikbaarheid te waarborgen van gegevens die tussen het bedrijfsnetwerk en de cloud worden verzonden.
Inzicht in cloudapplicaties
Met inzicht in cloudapplicaties kunnen bedrijven het verkeer en gebruik van cloudapplicaties controleren en analyseren . Nu clouddiensten steeds vaker worden gebruikt, moeten organisaties weten welke applicaties actief zijn en welke gegevens worden overgedragen. Inzicht in cloudapplicaties laat zien welke soorten applicaties worden gebruikt, hoeveel gegevens worden verzonden en welke gebruikers toegang hebben.
Schaalbaarheid en prestaties
Hoge doorvoer en lage latentie
Hoge doorvoer en lage latentie zijn belangrijk voor de prestaties van next-gen firewalls. Doorvoer is de hoeveelheid gegevens die een firewall binnen een bepaalde tijd verwerkt. Latentie is de vertraging bij gegevensoverdracht. Next-gen firewalls zijn ontworpen om grote hoeveelheden netwerkverkeer te verwerken zonder snelheid en reactievermogen op te offeren. Ze gebruiken geavanceerde hardware en softwareoptimalisaties voor een hoge doorvoer en lage latentie, zodat netwerkverkeer snel en efficiënt wordt verwerkt.
Taakverdeling en failover
Taakverdeling en failover helpen next-gen firewalls optimale prestaties en hoge beschikbaarheid van netwerkvoorzieningen te bieden. Taakverdeling verdeelt netwerkverkeer over meerdere servers of apparaten. Zo raakt geen enkel onderdeel overbelast en ontstaat er geen knelpunt. Dit verbetert de netwerkprestaties en verlaagt het risico op uitval. Failover schakelt bij een storing automatisch over naar een reservesysteem of -apparaat, zodat de netwerkverbinding behouden blijft. Met taakverdeling en failover kunnen bedrijven een betrouwbaar en veerkrachtig netwerk onderhouden.
Schaalbare architectuur
Een schaalbare architectuur is belangrijk voor next-gen firewalls, omdat de eisen aan moderne netwerken blijven toenemen. Door de snelle groei van gegevens en het toenemende aantal verbonden apparaten moet een firewall netwerkverkeer kunnen verwerken en analyseren zonder prestatieverlies. Schaalbaarheid zorgt daarvoor. Next-gen firewalls, zoals die van Palo Alto Networks , zijn ontworpen om mee te groeien. Bedrijven kunnen hun netwerk uitbreiden en tegelijk sterke beveiliging behouden.
Schaalbaarheid en prestaties zijn belangrijk in het snel veranderende digitale landschap van vandaag. Bedrijven moeten de groeiende vraag van hun klanten aankunnen en een website aanbieden die veel verkeer verwerkt en soepel werkt. Bij simeononsecurity begrijpen we hoe belangrijk schaalbaarheid en prestaties in cyberbeveiliging zijn. Onze website over cyberbeveiliging, automatisering en crypto biedt deskundige beveiligingsinzichten en hulpmiddelen waarmee je voorop blijft lopen. Of je nu je persoonlijke gegevens wilt beschermen of gevoelige bedrijfsgegevens wilt beveiligen, simeononsecurity.com is een belangrijke informatiebron. Met de nieuwste trends en best practices voor privacy, beveiliging en technologie biedt ons platform kennis en hulpmiddelen om je onlinebeveiliging te verbeteren. Bezoek simeononsecurity.com en ontdek hoe je je verdediging versterkt en met vertrouwen door de digitale wereld navigeert.
Conclusie
Kort gezegd bieden next-gen firewalls veel functies die essentieel zijn voor de beveiliging van bedrijven vandaag. Deze geavanceerde firewalls zijn verder ontwikkeld dan traditionele firewalls en bieden betere beveiligingsmaatregelen, eenvoudiger netwerkbeheer, integratie met clouddiensten, schaalbaarheid en prestaties. Belangrijke functies zoals applicatiebeheer en inzicht, een inbraakpreventiesysteem en geavanceerde dreigingsbescherming helpen bedrijven hun netwerken tegen uiteenlopende cyberdreigingen te beschermen. Gecentraliseerd beleidsbeheer, netwerkverkeersanalyse en controle van gebruikersactiviteit helpen bedrijven hun netwerkvoorzieningen efficiënt te beheren en verdachte activiteiten te herkennen. Integratie met clouddiensten zorgt voor veilige cloudverbindingen en inzicht in cloudapplicaties. De schaalbaarheid en prestaties van next-gen firewalls bieden een hoge doorvoer, lage latentie en een architectuur die met moderne bedrijven meegroeit. Investeren in next-gen firewalls helpt bedrijven gevoelige gegevens te beveiligen, cyberaanvallen af te weren en een veilige netwerkomgeving te behouden.
Veelgestelde vragen
Wat is een next-gen firewall?
Een next-gen firewall is een geavanceerd netwerkbeveiligingsapparaat dat traditionele firewallfuncties combineert met extra mogelijkheden, zoals applicatiebeheer, inbraakpreventie en geavanceerde dreigingsbescherming.
Waarom zouden bedrijven next-gen firewalls gebruiken?
Next-gen firewalls verbeteren de beveiliging en bieden functies die traditionele firewalls missen, zoals applicatiebeheer, geavanceerde dreigingsbescherming en controle van gebruikersactiviteit. Ze integreren ook met clouddiensten en vereenvoudigen netwerkbeheer.
Hoe verbeteren next-gen firewalls de beveiliging?
Next-gen firewalls verbeteren de beveiliging met applicatiebeheer en inzicht, inbraakpreventie en geavanceerde dreigingsbescherming. Ze kunnen schadelijk verkeer herkennen en blokkeren, ongeautoriseerde toegang voorkomen en opkomende dreigingen herkennen en erop reageren.
Kunnen next-gen firewalls beschermen tegen geavanceerde dreigingen?
Ja. Next-gen firewalls zijn ontworpen om geavanceerde dreigingen te bestrijden. Ze gebruiken technieken zoals diepgaande pakketinspectie, sandboxing en machine learning om geavanceerde aanvallen te herkennen en te blokkeren, waaronder zero-day-exploits en malware.
Zijn next-gen firewalls geschikt voor kleine bedrijven?
Ja. Next-gen firewalls zijn geschikt voor kleine bedrijven. Ze bieden een schaalbare architectuur, gecentraliseerd beleidsbeheer en eenvoudiger netwerkbeheer. Daardoor zijn ze ook eenvoudig te implementeren en te beheren voor organisaties met beperkte middelen.
Ondersteunen next-gen firewalls cloudintegratie?
Ja. Next-gen firewalls ondersteunen integratie met clouddiensten. Ze bieden firewallbeheer in de cloud, veilige cloudverbindingen en inzicht in cloudapplicaties, zodat bedrijven hun beveiligingsbeleid ook naar cloudomgevingen kunnen uitbreiden.

Related Posts