
Bescherm uzelf tegen ransomware

Table of Contents
Ransomware-aanvallen: wat ze zijn, hoe ze werken en hoe u zich beschermt
Ransomware-aanvallen behoren de laatste jaren tot de meest voorkomende en schadelijke vormen van cybercriminaliteit. Inzicht in de werking en mogelijke gevolgen is belangrijk voor zowel particulieren als organisaties. Dit artikel beschrijft de werking van ransomware, bespreekt bekende voorbeelden en geeft effectieve strategieën om uzelf tegen deze schadelijke campagnes te beschermen.
Ransomware-aanvallen begrijpen
Bescherming tegen ransomware begint met een goed begrip van de risico’s. Laten we beginnen met de definitie van ransomware.
Ransomware is een soort kwaadaardige software die bestanden op een computer of netwerk versleutelt en ze ontoegankelijk maakt totdat er losgeld is betaald. De software komt vaak binnen via phishingmails, kwaadaardige bijlagen of gecompromitteerde websites.
Ransomware vormt een ernstige dreiging doordat de aanvallen de activiteiten van een persoon of organisatie kunnen lamleggen en grote financiële schade kunnen veroorzaken.
De geschiedenis van ransomware-aanvallen
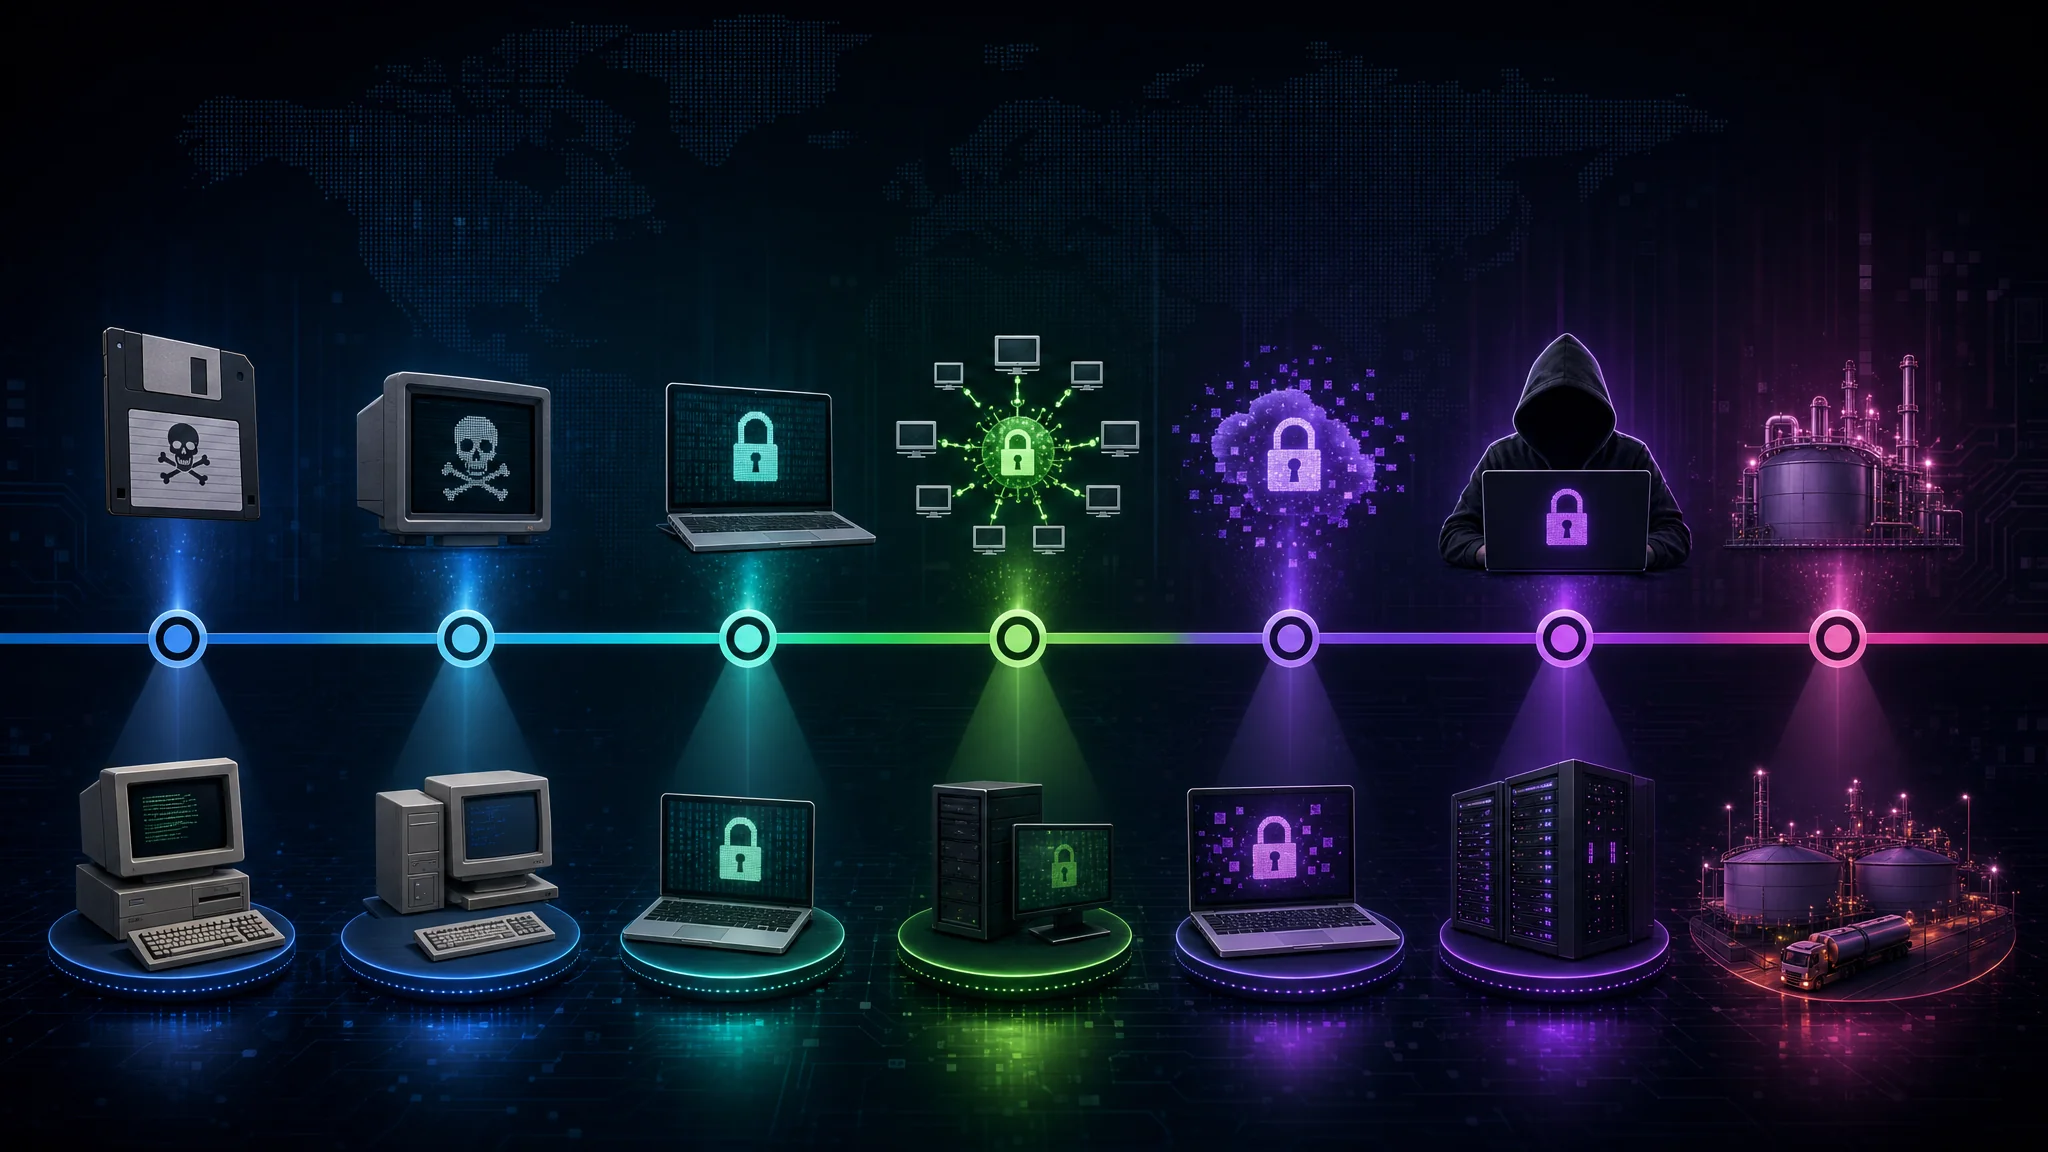
Ransomware-aanvallen kennen een lange geschiedenis met enkele belangrijke mijlpalen. Een van de eerste bekende gevallen dateert uit 1989: de AIDS-trojan. Dit kwaadaardige programma werd verspreid via diskettes, versleutelde gebruikersbestanden en eiste dat losgeld naar een postbus in Panama werd gestuurd.
In de loop der jaren werden ransomware-aanvallen geavanceerder en kwamen ze vaker voor. Ze werden een geliefd middel van cybercriminelen. Bekende ransomwarefamilies zoals CryptoLocker, Locky en Ryuk veroorzaakten grootschalige schade en financiële verliezen van miljarden dollars.
De WannaCry-aanval van 2017 is een van de beruchtste ransomware-aanvallen uit de recente geschiedenis. Deze wereldwijde cyberaanval trof honderdduizenden computers in meer dan 150 landen, waaronder grote organisaties zoals de Britse National Health Service (NHS). De aanval misbruikte een kwetsbaarheid in het Windows-besturingssysteem, verspreidde zich snel en versleutelde bestanden op geïnfecteerde computers. De daders eisten betalingen in Bitcoin, wat het onderzoek verder bemoeilijkte.
Een andere grote aanval die het nieuws haalde, was de aanval op Colonial Pipeline in 2021. De aanval trof een van de grootste brandstofleidingbeheerders in de Verenigde Staten en verstoorde de brandstofvoorziening aan de oostkust. De ransomwaregroep DarkSide werd verantwoordelijk gehouden en eiste miljoenen dollars aan Bitcoin. Het incident maakte de kwetsbaarheid van kritieke infrastructuur en het mogelijke effect op essentiële diensten duidelijk.
Nu ransomware-aanvallen zich blijven ontwikkelen, moeten particulieren en organisaties waakzaam blijven. Robuuste cyberbeveiligingsmaatregelen, regelmatige software-updates, voorlichting aan medewerkers over phishing en andere aanvalsvectoren en veilige back-ups van belangrijke gegevens helpen het risico te verlagen.
Ook de opkomst van cryptovaluta zoals Bitcoin maakt anonieme losgeldbetalingen eenvoudiger. Daardoor wordt het voor opsporingsdiensten moeilijker om daders op te sporen en aan te houden. Dit winstgevende bedrijfsmodel stimuleert cybercriminelen om ransomware verder te ontwikkelen en te verspreiden.
Wie effectieve verdediging wil opzetten, moet de geschiedenis, tactieken en gevolgen van ransomware-aanvallen begrijpen. Met actuele kennis en proactieve beveiligingsmaatregelen kunnen particulieren en organisaties zich beter beschermen tegen de verwoestende gevolgen.
Het verloop van een ransomware-aanval
Om de omvang en mogelijke gevolgen van een aanval te begrijpen, moet u weten hoe deze wordt uitgevoerd en welke fasen erbij horen.
Aanvallers gebruiken verschillende tactieken om systemen binnen te dringen en waardevolle gegevens te gijzelen. Laten we het verloop van een ransomware-aanval nader bekijken.
Hoe ransomware uw systeem infecteert
Ransomware komt meestal via misleidende middelen een systeem binnen, bijvoorbeeld via kwaadaardige e-mailbijlagen of geïnfecteerde websites. Cybercriminelen passen hun technieken voortdurend aan en zetten social engineering in om gebruikers ertoe te brengen geïnfecteerde bestanden te openen of op schadelijke links te klikken.
Na de eerste infectie begint ransomware zich door het netwerk te verspreiden en onderweg bestanden te versleutelen. Deze snelle verspreiding kan de volledige infrastructuur van een organisatie lamleggen. Daarom zijn sterke beveiligingsmaatregelen noodzakelijk.
Ransomware-infecties maken vaak misbruik van kwetsbaarheden in software of besturingssystemen. Dit onderstreept het belang van actuele software en het snel installeren van patches voor ontdekte kwetsbaarheden. Regelmatige updates verkleinen het risico op een aanval aanzienlijk.
De stappen van een ransomware-aanval
Zodra ransomware een systeem is binnengedrongen, start het de versleuteling. De malware richt zich op bepaalde bestandstypen en maakt deze ontoegankelijk. Vaak gebruikt het geavanceerde algoritmen, waardoor ontsleuteling zonder de sleutel vrijwel onmogelijk is.
Na de versleuteling toont de aanvaller een losgeldbericht, meestal als pop-up of tekstbestand, met instructies voor de betaling in ruil voor de ontsleutelingssleutel. Het bericht dreigt vaak de versleutelde bestanden permanent te verwijderen of het losgeld te verhogen als het slachtoffer niet binnen een bepaalde termijn betaalt.
Een ransomware-aanval vraagt om een delicate balans voor de aanvaller. De versleuteling moet sterk genoeg zijn om ontsleuteling zonder sleutel vrijwel onmogelijk te maken en het slachtoffer tegelijk aan te zetten tot betaling. Sommige aanvallers bieden zelfs «klantenservice» om slachtoffers bij de betaling te begeleiden. Dat maakt de aanvallen nog complexer.
Belangrijk: losgeld betalen garandeert niet dat u versleutelde bestanden terugkrijgt of dat de malware wordt verwijderd. Cyberbeveiligingsexperts raden betaling sterk af, omdat deze de winstgevendheid van ransomware-aanvallen vergroot en nieuwe criminaliteit aanmoedigt.
Inzicht in het verloop van een aanval helpt bij het invoeren van effectieve preventieve maatregelen. Waakzaamheid, actuele software, voorlichting aan gebruikers en robuuste beveiliging verkleinen het risico om slachtoffer te worden aanzienlijk.
De gevolgen van ransomware-aanvallen
Een geslaagde ransomware-aanval heeft verstrekkende financiële en niet-financiële gevolgen. Dit zijn enkele van de belangrijkste effecten.
Ransomware-aanvallen vormen vandaag een groeiende zorg. Deze aanvallen door cybercriminelen kunnen particulieren en organisaties ernstig treffen. Hieronder bekijken we de financiële en niet-financiële gevolgen en de brede impact.
Financiële gevolgen van ransomware-aanvallen
Ransomware-aanvallen kunnen particulieren en organisaties zware financiële schade toebrengen. De kosten omvatten niet alleen het door de aanvallers geëiste losgeld, maar ook uitgaven voor incidentrespons, forensisch onderzoek en verbeterde beveiligingsmaatregelen.
Voor organisaties kunnen de financiële gevolgen enorm zijn. Naast de directe losgeldkosten komen extra uitgaven voor herstel na de aanval. Denk aan het inhuren van cyberbeveiligingsexperts voor onderzoek, investeringen in nieuwe beveiligingsinfrastructuur en mogelijk hoge boetes als klantgegevens zijn gecompromitteerd.
Getroffen organisaties lopen ook risico op reputatieschade, klantenverlies en juridische gevolgen. Kleine bedrijven kunnen bijzonder zwaar worden getroffen als ze niet over de middelen beschikken om volledig te herstellen. In sommige gevallen kan de financiële druk zelfs tot faillissement leiden.
Gegevensverlies en andere niet-financiële gevolgen
Naast financiële schade veroorzaken ransomware-aanvallen vaak aanzienlijk gegevensverlies. Slachtoffers kunnen waardevolle intellectuele eigendom, klantgegevens of bedrijfseigen informatie verliezen. Dit zet de bedrijfsvoering terug en tast het vertrouwen aan.
Gegevensverlies heeft gevolgen die verder gaan dan de directe financiële schade. Bij particulieren kan verlies van persoonlijke informatie leiden tot identiteitsdiefstal of andere cybercriminaliteit. Bij bedrijven kan verlies van gevoelige gegevens leiden tot schending van nalevingsregels, reputatieschade en juridische gevolgen.
Ransomware-aanvallen veroorzaken ook verstoringen en uitval, met productiviteitsverlies, gemiste deadlines en ontevreden klanten als gevolg. In moderne bedrijven die dag en nacht actief zijn, is snel herstel van de normale bedrijfsvoering essentieel. Dat benadrukt het belang van robuuste incidentresponsplannen. Organisaties moeten investeren in back-ups en strategieën voor noodherstel om de gevolgen te beperken.
Ook de psychologische belasting voor getroffen personen en organisaties mag niet worden onderschat. Het gevoel geschonden en kwetsbaar te zijn, kan langdurige gevolgen hebben voor het vertrouwen in digitale systemen en het vermogen om anderen opnieuw te vertrouwen.
De impact van ransomware beperkt zich niet tot financiële verliezen. Ook gegevensverlies, reputatieschade, verstoring van de bedrijfsvoering en verlies van vertrouwen spelen mee. Omdat dreigingen veranderen, moeten particulieren en organisaties waakzaam blijven en robuuste cyberbeveiliging toepassen.
Bekende ransomware-aanvallen
Door bekende ransomware-aanvallen te bestuderen, wordt duidelijk hoe groot de schaal en impact van deze campagnes op personen en instellingen kunnen zijn. Hieronder volgen twee belangrijke voorbeelden.
Casestudy: de WannaCry-ransomware-aanval
De WannaCry-ransomware-aanval in mei 2017 was een van de belangrijkste en omvangrijkste ransomware-incidenten uit de geschiedenis. De aanval trof honderdduizenden systemen in 150 landen en misbruikte een kwetsbaarheid in het Windows-besturingssysteem.
De aanval liet het vernietigende potentieel van ransomware zien en benadrukte hoe belangrijk het is om beveiligingspatches en updates snel te installeren.
WannaCry verspreidde zich als een computerworm door netwerken en infecteerde kwetsbare systemen. De malware versleutelde bestanden en eiste Bitcoin als losgeld om ze te ontgrendelen. De aanval trof zowel particulieren als organisaties, waaronder zorginstellingen, overheidsinstanties en bedrijven van elke omvang.
WannaCry veroorzaakte grote verstoringen in essentiële sectoren zoals de gezondheidszorg, het vervoer en de financiële dienstverlening. Ziekenhuizen moesten patiënten doorverwijzen en operaties uitstellen omdat ze geen toegang tot medische dossiers hadden. Scheepvaart- en logistieke bedrijven liepen vertragingen en financiële verliezen op. De aanval leidde ook tot zorgen over de kwetsbaarheid van kritieke infrastructuur en de noodzaak van robuuste beveiliging.
Casestudy: de NotPetya-ransomware-aanval
De NotPetya-ransomware-aanval in juni 2017 richtte zich vooral op organisaties in Oekraïne, maar verspreidde zich snel internationaal en trof veel multinationals. Aanvankelijk deed de aanval zich voor als een software-update voor boekhoudsoftware voor belastingen die veel in Oekraïne werd gebruikt.
Dit incident benadrukte het belang van robuuste back-upstrategieën en goed geteste plannen voor noodherstel om de gevolgen van ransomware-aanvallen te beperken.
NotPetya maakte misbruik van een kwetsbaarheid in het updateproces van de boekhoudsoftware. Daardoor kon de malware netwerken binnendringen en zich verspreiden. De malware versleutelde bestanden en eiste een betaling in Bitcoin. In tegenstelling tot traditionele ransomware-aanvallen was het hoofddoel niet financieel gewin, maar grootschalige vernietiging.
Getroffen multinationals waren onder meer de scheepvaartgigant Maersk, farmaceutisch bedrijf Merck en voedingsmiddelenproducent Mondelez International. Hun bedrijfsvoering werd ernstig verstoord. Sommige bedrijven schatten hun verliezen op honderden miljoenen dollars.
NotPetya had ook bredere gevolgen omdat de aanval zwakke plekken in de beveiliging van de toeleveringsketen blootlegde. De aanval liet zien hoe sterk wereldwijde netwerken met elkaar verbonden zijn en hoe één inbreuk meerdere organisaties achtereenvolgens kan treffen.
Overheden en cyberbeveiligingsexperts benadrukten na de aanval preventieve maatregelen zoals regelmatige software-updates, netwerksegmentatie en training van medewerkers. Het incident was een waarschuwing voor organisaties wereldwijd om hun verdediging te versterken en uitgebreide incidentresponsplannen op te stellen.
U beschermen tegen ransomware-aanvallen
Ransomware blijft een ernstige dreiging, maar particulieren en organisaties kunnen preventieve maatregelen nemen om hun risico te verkleinen.
Goede praktijken voor cyberhygiëne
Goede cyberhygiëne is essentieel om uzelf tegen ransomware te beschermen. Dit omvat regelmatige updates van software en besturingssystemen, sterke en unieke wachtwoorden, multifactorauthenticatie en voorzichtigheid bij verdachte links of bijlagen van onbekende afzenders.
Een proactieve aanpak van cyberhygiëne verkleint het risico op ransomware-infecties en andere cyberdreigingen aanzienlijk.
De rol van antivirussoftware
Antivirussoftware helpt ransomware-aanvallen te voorkomen en op te sporen. Robuuste oplossingen gebruiken geavanceerde detectiemethoden, zoals gedragsanalyse en machine learning, om ransomware te herkennen en te blokkeren voordat de schadelijke code wordt uitgevoerd. Betrouwbare, actuele antivirussoftware hoort bij een gelaagde cyberbeveiligingsstrategie.
Het belang van regelmatige back-ups
Regelmatige back-ups van kritieke gegevens beperken de impact van een ransomware-aanval. Back-ups maken het mogelijk om versleutelde bestanden te herstellen zonder aan de eisen van aanvallers te voldoen. Bewaar ze wel offline of in veilige, geïsoleerde omgevingen, zodat ze tijdens een aanval niet ook worden gecompromitteerd.
Organisaties moeten een strikt back-upschema vaststellen en het herstelproces regelmatig testen. Zo controleren ze de integriteit van gegevens en of ze na een aanval snel kunnen herstellen.
Conclusie
Ransomware-aanvallen vormen een ernstige en snel veranderende dreiging voor de cyberbeveiliging van particulieren en organisaties. Inzicht in de werking, mogelijke gevolgen en beschermingsmaatregelen is essentieel om deze vorm van cybercriminaliteit tegen te gaan. Met waakzaamheid, goede praktijken en robuuste beveiliging kunnen we ransomware-aanvallen ontmoedigen, detecteren en herstellen en zo bijdragen aan een veiligere digitale omgeving.

Related Posts