Waarom port forwarding niet werkt bij T-Mobile Home Internet

Table of Contents
De gateways voor T-Mobile 5G Home Internet voor consumenten bieden geen instelbare port forwarding. Een regel op een tweede router wijzigt de instellingen van de gateway van de provider niet en maakt geen openbare inkomende route. T-Mobile documenteert ook geen schakelaar voor bridgemodus of instelbaar NAT-type. Gatewayinstellingen van T-Mobile .
Dit artikel gaat over mobiel Home Internet. Behandel glasvezel en zakelijke producten als aparte diensten met hun eigen gedocumenteerde mogelijkheden.
Belangrijkste punten
- Herken de beperking: maak onderscheid tussen een gatewayfunctie en adresvertaling verderop in het netwerk.
- Onderzoek het pad: noteer waar elk adres en elke poort bij hoort.
- Vergelijk alternatieven: stem toegang door clients en protocolvereisten af op een hostingmethode.
- Leg een besluit vast: maak een verbindingsplan met een test en terugvaloptie.
Voordat je begint
Doelgroep: gebruikers van mobiel T-Mobile Home Internet die van buitenaf een thuisdienst willen bereiken. Vereisten: toegang tot de server, de lokale netwerkinstellingen en de statusinformatie van de meegeleverde gateway. Een tweede internetverbinding is handig voor de uiteindelijke test op afstand.
Geschatte tijd: 15–20 minuten om vereisten te verzamelen en lokale controles uit te voeren. Een vervangende toegangsmethode instellen kost extra tijd. Moeilijkheid: beginner tot gemiddeld. Het doel is een onderbouwde verbindingskeuze, niet nog een ongebruikte routerregel.
Waarom een lokale poortregel niet genoeg is
Port forwarding stuurt inkomend verkeer op een router door naar een intern doel. Voor een homeserver die ongevraagd internetverkeer moet ontvangen, moet de route door elk relevant apparaat verderop werken. Een geslaagde lokale verbinding bewijst dat de server binnen je netwerk bereikbaar is, niet vanaf internet.
Carrier-grade NAT (CGNAT) voegt adresvertaling toe in het netwerk van de provider. Abonnees delen openbare IPv4-capaciteit, terwijl de provider de buitenste vertaling beheert. RFC 6598 reserveert 100.64.0.0/10 voor gedeelde adresruimte die in dit soort implementaties wordt gebruikt.
RFC 6598
.
Gatewayondersteuning en carrier NAT zijn verschillende zaken. De ondersteuningspagina van T-Mobile beschrijft de beperking van de gateway. CGNAT verklaart waarom je eigen router instellen ook niet genoeg is wanneer upstream-adresvertaling buiten je beheer valt. Alleen een ontbrekend menu voor port forwarding onthult niet de volledige opzet van het carriernetwerk.
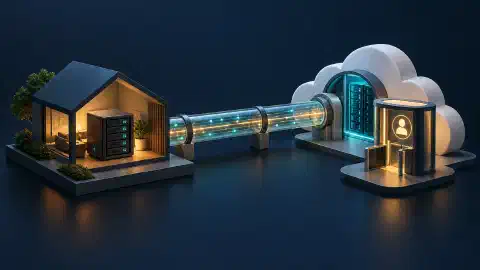
In de praktijk kies je een verbindingsmodel. Gebruik een overlaynetwerk voor privétoegang, een uitgaande tunnel voor een HTTP-dienst of een gehost eindpunt als externe gebruikers publieke toegang nodig hebben. Test de gekozen methode vanaf een ander netwerk. Gebruik een geslaagd LAN-verzoek niet als bewijs van externe bereikbaarheid.
| Wijziging | Wat verandert | Wat onopgelost blijft |
|---|---|---|
| Regel op een tweede router | Doorschakeling op je eigen router | Gateway van de provider en route verderop |
| Andere DNS-resolver | Naamomzetting | Inkomende connectiviteit |
| Dynamische DNS-hostnaam | Een naam die met een adres meeverandert | Een bruikbare inkomende route |
| Snellere wifi | Lokale draadloze prestaties | Bereikbaarheid vanaf internet |
Dynamische adressering betekent dat een adres na verloop van tijd verandert. Dit staat los van het delen van een adres via NAT. T-Mobile documenteert dynamische adressering en vermeldt op deze ondersteuningspagina geen consumentenoptie om Home Internet om te zetten naar een statisch adres. Verbindingsbeperkingen van T-Mobile .
Traceer wie het adres beheert
In een voorbeeld met NAT van de provider loopt het pad langs meerdere afzonderlijke grenzen:
Externe client -> vertaling provider -> thuisgateway -> optionele router -> server
                    beheer provider    thuisapparaten en lokale instellingen
Een adres dat een website ziet beschrijft de verbinding die de website bereikt. Het stelt geen inkomende mapping naar je server vast. De CGN-vereisten beschrijven mappings aan de hand van abonnee-identiteit, extern adres, poort en tijd. RFC 6888 .
Noteer de interface: maak onderscheid tussen het lokale adres van je server, het WAN-adres van een tweede router, het adres dat de mobiele gateway meldt en de waarneming van een externe dienst. WAN betekent hier de upstreamzijde van een router. Een adres zonder interfacelabel levert zwak diagnostisch bewijs.
Bekijk deze illustratieve waarneming, met documentatieadressen voor de openbare zijde:
| Waarnemingspunt | Voorbeeldwaarde | Betekenis |
|---|---|---|
| Server-LAN | 192.168.50.10 | Lokale bestemming |
| WAN van tweede router | 192.168.12.20 | Verderop bevindt zich nog een privénetwerk |
| Externe IPv4-controle | 203.0.113.25 | Adres dat van buitenaf zichtbaar is |
Onderbouwde conclusie: de tweede router staat achter een ander privénetwerk. Niet onderbouwde conclusie: de WAN-waarde bewijst precies hoe de provider adressen vertaalt. Controleer de mobiele gateway apart als de statuspagina het relevante adres weergeeft.
Aanwijzing uit het adresbereik: een providergericht adres in 100.64.0.0/10 is gedeelde adresruimte. Noteer welke interface het meldt. Als een privénetwerkprogramma eveneens adressen uit dit bereik toewijst, is een afbeelding zonder labels dubbelzinnig.
RFC 6598
definieert het bereik.
Controleer de lokale dienst
Voer voor een HTTP-dashboard deze aanvraag uit vanaf een andere Linux- of macOS-computer op je thuisnetwerk. Vervang het voorbeeldadres en de poort door die van je server:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout begrenst het opzetten van de verbinding. --max-time begrenst de volledige aanvraag. --output gooit de antwoordinhoud weg en --write-out toont de HTTP-status. Deze opties staan in de
curl-handleiding
.
Interpreteer het resultaat: een HTTP-antwoord, ook een antwoord voor authenticatie, laat zien dat via deze route een HTTP-eindpunt reageerde. Controleer de identiteit in je browser. Een time-out wijst niet aan welke laag faalt. Controleer daarna het luisteradres, de poort en de hostfirewall.
Deze controle geldt voor HTTP. Een game die UDP gebruikt, vereist een passende test voor dat protocol.
Kies een alternatief dat bij de dienst past
Privétoegang en publieke hosting hebben verschillende vereisten. Begin met de vraag wie verbinding moet maken en of die persoon bereid is een client te installeren.
TCP transporteert een geordende stroom via een verbinding. UDP transporteert afzonderlijke datagrammen. De hosting moet het transport van de applicatie ondersteunen, ook als twee diensten hetzelfde poortnummer gebruiken.
| Behoefte | Te beoordelen aanpak | Belangrijkste beperking |
|---|---|---|
| Je laptop moet je homeserver bereiken | Privénetwerk van Tailscale | Apparaten aanmelden en toegangsregels instellen |
| Privé-dashboard in een browser | Cloudflare Tunnel met Access | Hostnaam en identiteitsbeleid instellen |
| Website voor openbare bezoekers | Publieke hosting of geschikte tunnel | Protocol, capaciteit en servicevereisten controleren |
| Gameserver voor gewone gameclients | Hosting met gedocumenteerde ondersteuning voor inkomende poorten | De vereisten voor TCP en UDP van de game volgen |
Tailscale probeert een directe verbinding en ondersteunt relayverkeer wanneer directe communicatie faalt. Zo hoef je geen handmatig doorgestuurde thuispoort te gebruiken, al beïnvloedt het uiteindelijke pad de prestaties. Lees het overzicht van Tailscale-verbindingen en onze uitleg over relays .
Cloudflare Tunnel maakt een uitgaande verbinding vanaf je server. Combineer deze voor een privé-dashboard met een Access-beleid. Een gepubliceerde hostnaam zonder dat beleid voegt geen identiteitscontrole toe. Bekijk tunnelconnectiviteit en Tunnel versus Access .
Een VPN-abonnement op zichzelf beschrijft geen regeling voor inkomende hosting. Controleer voordat je een dienst koopt welke protocollen, open poorten, authenticatieopties en beperkingen worden ondersteund. Vraag voor een gameserver specifiek naar de vereiste UDP-poorten van de game.
Hoe zit het met IPv6?
IPv6-adressering en toestemming voor inkomend verkeer zijn afzonderlijke vereisten. IPv6 vermindert de afhankelijkheid van IPv4-adresvertaling, terwijl statusafhankelijke filtering op de gateway inkomende verbindingen blijft beheren. RFC 6092 beschrijft filtering voor residentiële IPv6-netwerken, waaronder de afhandeling van ongevraagd verkeer. De RFC documenteert de instellingen van je T-Mobile-gateway niet. Aanbevelingen voor residentiële IPv6-beveiliging .
Beoordeel de volledige route: de externe client heeft IPv6-connectiviteit nodig, de server heeft een passend adres en luisterproces nodig en het netwerk moet het verkeer toestaan. Een geslaagde IPv6-browseraanvraag bewijst een uitgaande route. Die bewijst niet dat een internetclient je server kan bereiken.
| Bewijs | Wat het aantoont |
|---|---|
| IPv6-adres op de server | Een adres is aan een interface toegewezen |
| Geslaagde uitgaande IPv6-aanvraag | Deze client bereikte een externe dienst |
| Antwoord van een externe applicatie | De geteste inkomende applicatieroute werkt |
Beslisregel: kies IPv6-hosting pas nadat je de volledige inkomende route en de compatibiliteit van je clients hebt bevestigd. Behandel adressering niet als vervanging voor een externe applicatietest.
Controleer de applicatie voordat je het netwerk wijzigt
Gebruik deze diagnosestappen om lokale fouten te scheiden van beperkingen voor toegang op afstand:
- Lokale verbinding: bevestig dat een ander apparaat thuis de lokale serverpoort bereikt.
- Serviceconfiguratie: bevestig dat de applicatie op de verwachte interface luistert en dat de hostfirewall de bedoelde client toestaat.
- Doelgroep: bepaal of toegang privé of openbaar moet zijn.
- Test op afstand: test de gekozen tunnel of het privénetwerk via een andere internetverbinding.
- Prestaties: meet de werkelijke belasting nadat connectiviteit werkt.
Een mislukte lokale test moet je eerst onderzoeken voordat je een toegangsdienst op afstand kiest. Port forwarding lost niet op dat een applicatie naar de verkeerde interface luistert.
Werk een keuze voor hosting uit
Scenario: je wilt onderweg je thuisdashboard bekijken en twee vrienden willen op een gameserver spelen. Je dashboard gebruikt HTTP. De game vereist UDP en je vrienden willen gewone gameclients gebruiken zonder nog een netwerkclient te installeren.
Splits de vereisten. Een browserdashboard met een kleine lijst identiteiten past bij een geauthenticeerde publicatieoplossing voor webverkeer. De game vereist een openbare route die het benodigde transport en de gewenste clients ondersteunt. Het oplossen van de eerste behoefte bewijst niet dat de tweede werkt.
| Vereiste | Onderbouwde keuze |
|---|---|
| Privédashboard in een browser | Tunnel plus Access beoordelen |
| Persoonlijke toegang met aangemelde apparaten | Een privaat overlaynetwerk beoordelen |
| Openbare UDP-gameclients | Hosting met gedocumenteerde UDP-bereikbaarheid beoordelen |
Controle-vraag: maakt dynamische DNS de game bereikbaar via een niet-beschikbare inkomende route? Nee. Een hostnaam bijwerken maakt de vereiste mapping of luisterpoort niet aan. Wijs voorstellen af die alleen de naam aanpassen en de route onverklaard laten.
Noteer de afweging: de game extern hosten brengt terugkerende kosten en beheer mee. Vrienden vragen zich bij een privénetwerk aan te sluiten verandert hun installatievereisten. Kies nadat je hebt vastgesteld welke beperking kan worden aangepast.
Maak een verbindingsplan
Maak een plan voor één dienst met deze velden:
Applicatie en vereiste TCP/UDP-poorten:
Personen of apparaten die toegang nodig hebben:
Is installatie van een client aanvaardbaar:
Resultaat van de lokale servicetest:
Beschikbare inkomende route:
Gekozen toegangsmethode:
Authenticatiemethode:
Test op afstand en succescriterium:
Terugvaloptie als de test mislukt:
Voltooiingscriterium: elke stap van de externe client naar de applicatie heeft een aangewezen beheerder en een ondersteund mechanisme. Vermeld bij een thuistunnel de connector. Vermeld bij externe hosting de firewall van de host en de publieke luisterpoort. Laat onbevestigde aannames zichtbaar tot je ze controleert.
Volgende stappen
Begin voor een browserdashboard met de installatiegids voor Cloudflare Tunnel en voeg Access toe. Lees voor bredere context over de dienst het overzicht van T-Mobile Home Internet .

Related Posts