Cyberweerbaarheid versterken

Table of Contents
Het belang van regelmatige penetratietesten voor cyberbeveiliging
Regelmatige penetratietesten zijn een belangrijk onderdeel van een doeltreffende cyberbeveiligingsstrategie. Door aanvallen uit de praktijk na te bootsen, kunnen organisaties kwetsbaarheden en zwakke plekken in hun systemen vinden en die proactief aanpakken. Dit artikel behandelt de rol van penetratietesten in cyberbeveiliging, het testproces, de gebruikte tools en technologieën, het belang voor naleving van regels en de toekomst van dit vakgebied.
Belangrijkste punten
- Regelmatige penetratietesten helpen organisaties kwetsbaarheden en zwakke plekken in hun systemen te vinden.
- Regelmatig testen helpt organisaties nieuwe dreigingen voor te blijven.
- Veelgebruikte technieken zijn netwerkscans, beveiligingsscans van webtoepassingen en het kraken van wachtwoorden.
- Uitdagingen zijn onder meer het vinden van ervaren testers en de mogelijke invloed op productiesystemen.
- Penetratietesten ondersteunen naleving van regelgeving, bescherming van gevoelige gegevens en verbetering van incidentrespons.
De rol van penetratietesten in cyberbeveiliging
Wat zijn penetratietesten?
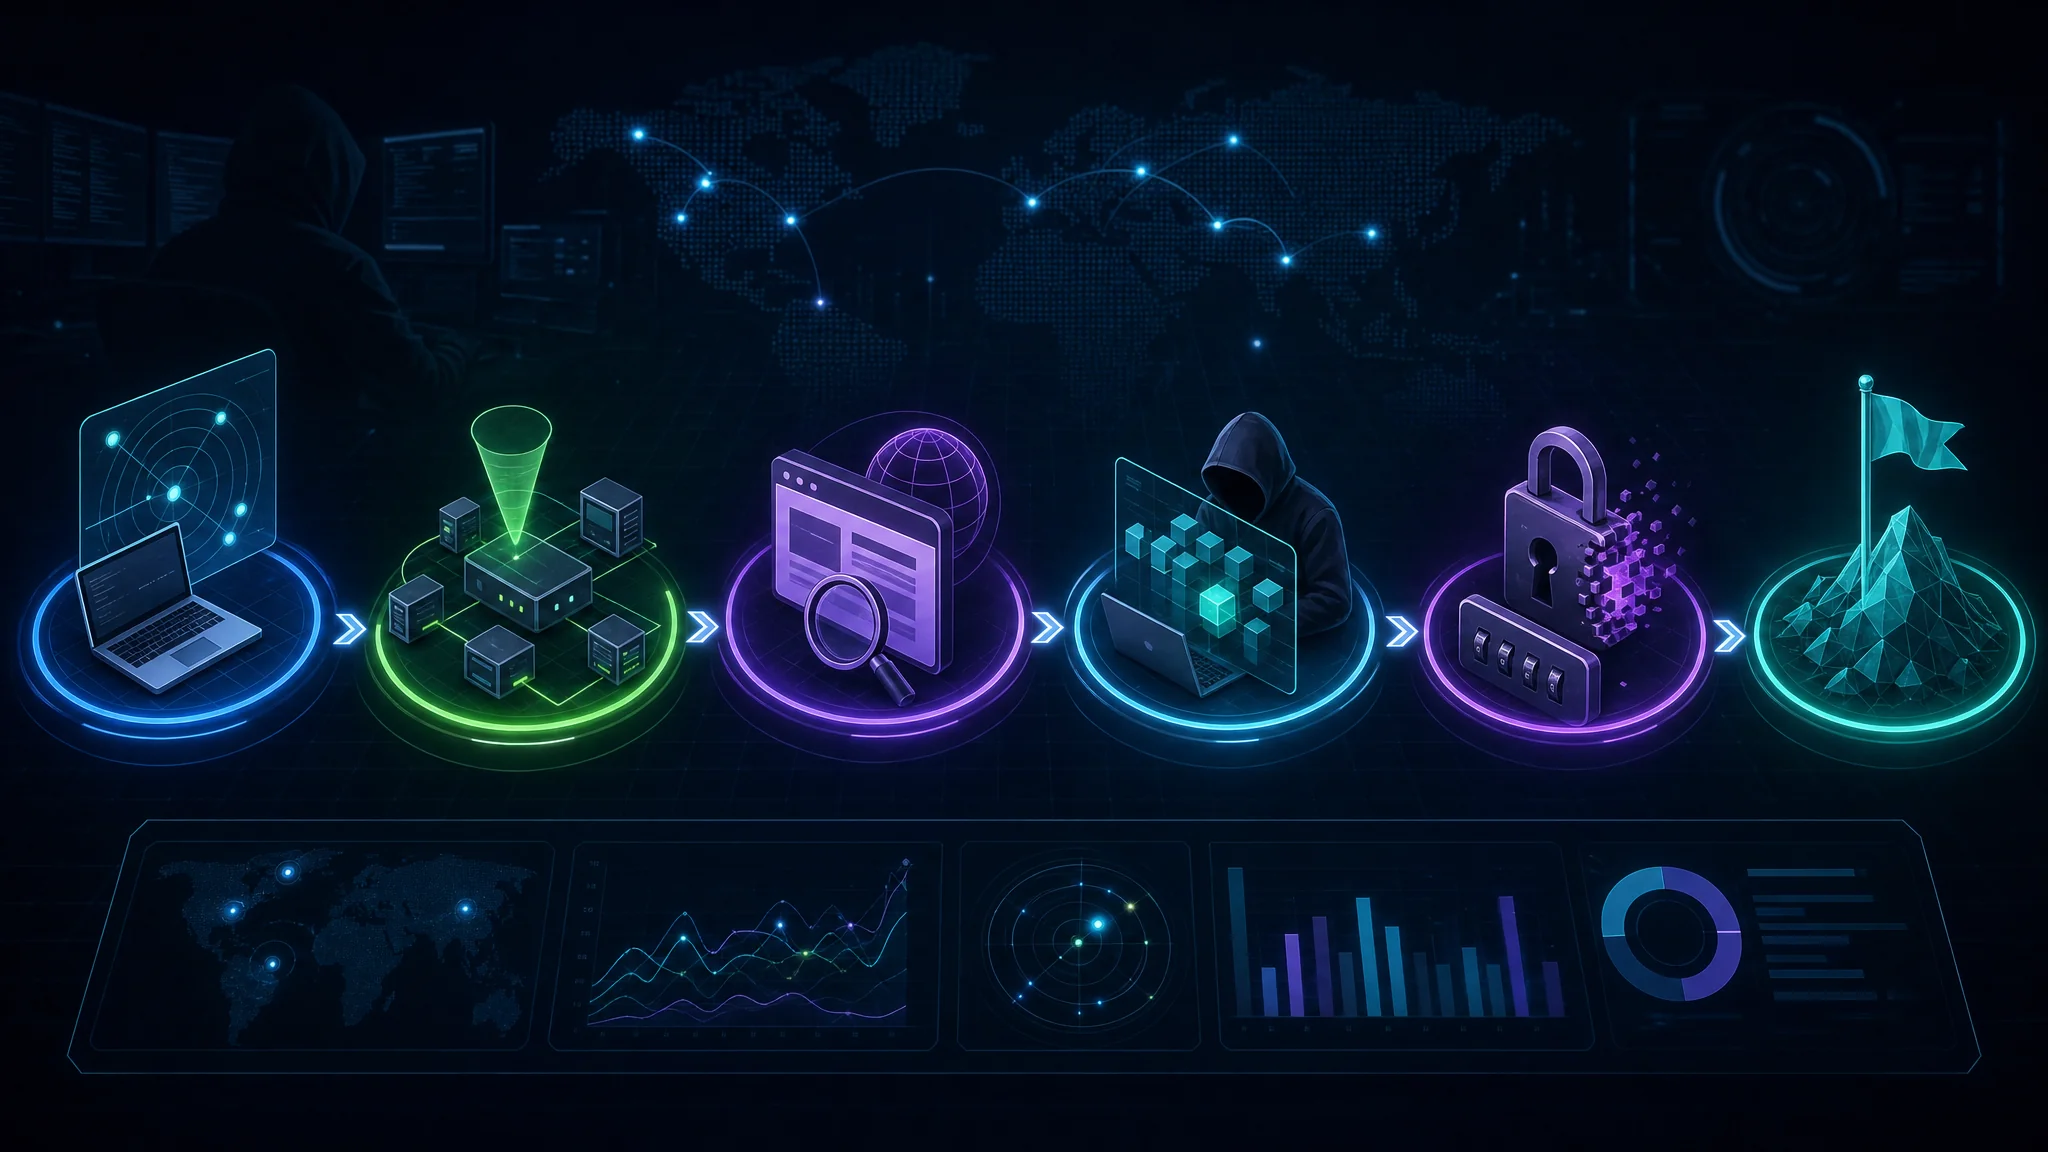
Penetratietesten, ook wel ethisch hacken genoemd, vormen een belangrijk proces binnen cyberbeveiliging. Een tester bootst aanvallen uit de praktijk na op een systeem of netwerk om kwetsbaarheden en zwakke plekken te vinden. Met zulke tests kunnen organisaties hun beveiligingsmaatregelen proactief beoordelen en nodige stappen nemen om risico’s te beperken.
Penetratietesten helpen beveiligingsproblemen op te sporen en aan te pakken voordat kwaadwillenden ze kunnen misbruiken. Ze geven organisaties inzicht in hun beveiligingsniveau en in de werking van hun beveiligingsmaatregelen.
Belangrijke voordelen van regelmatige penetratietesten:
- Kwetsbaarheden vinden: Penetratietesten brengen kwetsbaarheden in systemen, netwerken en toepassingen aan het licht. Organisaties kunnen deze verhelpen voordat iemand er misbruik van maakt.
- Beveiligingsmaatregelen beoordelen: Door de werking van bestaande controles te testen, beoordelen organisaties of hun systemen voldoende beschermd zijn.
- Incidentrespons verbeteren: Tests helpen lacunes in incidentresponsplannen te vinden en verbeteren het vermogen om beveiligingsincidenten te detecteren, erop te reageren en ervan te herstellen.
Penetratietesten helpen organisaties ook om aan regelgeving te voldoen, gevoelige gegevens te beschermen en passende zorgvuldigheid in hun cyberbeveiliging aan te tonen.
Tip: Neem regelmatige penetratietesten op in de cyberbeveiligingsstrategie van je organisatie, zodat je de werking van beveiligingsmaatregelen blijft toetsen.
Voordelen van regelmatige penetratietesten
Regelmatige penetratietesten versterken het beveiligingsniveau van een organisatie. Organisaties kunnen hiermee:
Kwetsbaarheden identificeren: Cyberbeveiligingsexperts bootsen aanvallen uit de praktijk na en vinden zwakke plekken in systemen, netwerken en toepassingen die kwaadwillenden zouden kunnen misbruiken.
Beveiligingsmaatregelen beoordelen: Door verschillende aanvalsscenario’s na te bootsen, beoordelen organisaties hoe veerkrachtig hun verdediging is en waar verbeteringen nodig zijn.
Beveiligingsinvesteringen toetsen: Tests tonen of beveiligingsinvesteringen het beoogde effect hebben. Organisaties kunnen middelen en investeringen richten op de belangrijkste problemen.
Risico’s beperken: Door kwetsbaarheden vroeg te vinden en aan te pakken, verkleinen organisaties de kans op geslaagde aanvallen en beperken ze mogelijke schade aan de bedrijfsvoering en reputatie.
Aan regels voldoen: Veel regelgevingskaders eisen regelmatig penetratietesten. Door die tests uit te voeren, tonen organisaties hun inzet voor beveiliging en naleving aan.
Incidentrespons verbeteren: Gesimuleerde aanvallen brengen tekortkomingen in incidentprocessen aan het licht. Organisaties kunnen vervolgens manieren ontwikkelen om incidenten te detecteren, erop te reageren en ervan te herstellen.
Beveiligingsbewustzijn vergroten: Tests leren medewerkers over cyberdreigingen en hun rol bij het beveiligen van de werkomgeving.
Aanvallers voorblijven: Door systemen en toepassingen doorlopend te testen, kunnen organisaties kwetsbaarheden aanpakken voordat aanvallers ze misbruiken.
Kortom, regelmatige penetratietesten vormen een belangrijk deel van de cyberbeveiligingsstrategie van een organisatie. Ze helpen kwetsbaarheden te vinden, beveiligingsmaatregelen te beoordelen, investeringen te toetsen, risico’s te beperken, aan regels te voldoen, incidentrespons te verbeteren, bewustzijn te vergroten en aanvallers voor te blijven.
Veelgebruikte technieken voor penetratietesten
Bij penetratietesten gebruiken testers verschillende technieken om kwetsbaarheden en zwakke plekken in een systeem of netwerk te vinden. Netwerkscans behoren tot de belangrijkste technieken. Een scan zoekt naar open poorten, actieve diensten en mogelijke toegangspunten voor aanvallers.
Een andere gangbare techniek is een kwetsbaarheidsbeoordeling. Daarbij brengen testers zwakke plekken in een systeem of netwerk in kaart. Ze analyseren onder meer softwareconfiguraties, patchniveaus en systeeminstellingen.
Misbruik van kwetsbaarheden is een belangrijke testtechniek. De tester probeert een gevonden zwakke plek te gebruiken om onbevoegde toegang tot een systeem te krijgen of de controle erover te nemen. Zo wordt de mogelijke impact van een kwetsbaarheid en de werking van bestaande beveiligingsmaatregelen beoordeeld.
Na het binnendringen probeert een tester soms toegang te behouden en meer informatie te verzamelen. Dit bootst situaties uit de praktijk na en helpt de mogelijke schade door een aanvaller in te schatten.
Tot slot zijn rapportage en herstel essentieel. De tester documenteert bevindingen, rangschikt kwetsbaarheden op prioriteit en doet aanbevelingen voor herstel. Zo kunnen organisaties zwakke plekken aanpakken en hun beveiligingsniveau verhogen.
Uitdagingen bij penetratietesten
Penetratietesten brengen uitdagingen met zich mee. Een organisatie heeft ervaren professionals nodig die het testproces goed uitvoeren. Beveiligingsmaatregelen zijn voortdurend in ontwikkeling , dus testers moeten nieuwe technieken en tools blijven volgen. De complexiteit van moderne IT-infrastructuur maakt het lastig om alle kwetsbaarheden te vinden en vraagt om brede kennis van systemen en technologieën. Tests kunnen ook de normale bedrijfsvoering verstoren. Organisaties moeten daarom zorgvuldig plannen en het testmoment afstemmen. Tot slot vergt rapportage en herstel duidelijke communicatie over kwetsbaarheden en aanbevelingen.
Goede werkwijzen voor effectieve penetratietesten
Effectieve penetratietesten vragen om zorgvuldige planning, uitvoering en analyse. Met de volgende best practices blijven tests gericht en grondig:
Bepaal duidelijke doelen: Leg vóór de test vast wat je wilt bereiken. Zo sluiten de testactiviteiten aan op de beveiligingsbehoeften van de organisatie.
Bepaal een volledige scope: Leg vast welke systemen, netwerken en toepassingen worden getest en welke beperkingen gelden. Dit voorkomt onbedoelde gevolgen.
Combineer geautomatiseerde en handmatige tests: Geautomatiseerde tools vinden veelvoorkomende problemen. Handmatige tests helpen complexere kwetsbaarheden ontdekken en aanvallen uit de praktijk nabootsen.
Volg nieuwe dreigingen en kwetsbaarheden: Nieuwe kwetsbaarheden en aanvalstechnieken verschijnen regelmatig. Testers moeten deze ontwikkelingen volgen om hun tests volledig te houden.
Documenteer en deel bevindingen duidelijk: Beschrijf kwetsbaarheden, mogelijke gevolgen en aanbevolen herstelstappen nauwkeurig. Deel beknopte rapporten met de relevante belanghebbenden.
Test en beoordeel opnieuw: Penetratietesten zijn geen eenmalige activiteit. Test systemen en toepassingen regelmatig opnieuw om te controleren of kwetsbaarheden zijn verholpen en nieuwe problemen op te sporen. Zo behoudt de organisatie een sterk beveiligingsniveau en beperkt ze risico’s.
Met deze best practices kunnen organisaties hun cyberbeveiliging versterken en kwetsbaarheden proactief aanpakken voordat kwaadwillenden ze misbruiken.
Het proces van penetratietesten
Voorbereiding en afbakening
Planning en afbakening vormen een belangrijke fase van een penetratietest. Hierin worden de doelen, reikwijdte en beperkingen van de test vastgelegd. Grondige planning helpt de test doeltreffend en doelmatig uit te voeren. Let onder meer op het volgende:
- Bepaal welke systemen en middelen worden getest, zowel intern als extern.
- Kies de testmethode, bijvoorbeeld black-box-, white-box- of gray-box-testen.
- Leg de testafspraken vast, zodat testers en organisatie dezelfde verwachtingen hebben.
- Stel het testschema op, met voldoende tijd voor elke fase.
- Beoordeel mogelijke gevolgen voor systemen en bedrijfsactiviteiten.
Tip: Betrek belanghebbenden van verschillende afdelingen, waaronder IT, beveiliging en management. Zo ontstaat een volledig beeld van de infrastructuur en doelen van de organisatie.
Na afronding van de planning en afbakening kunnen de testers doorgaan naar de volgende fase.
Verkenning en informatie verzamelen
Verkenning en informatie verzamelen vormen een belangrijke fase van een penetratietest. De tester verzamelt zoveel mogelijk informatie over het doelsysteem of -netwerk om mogelijke kwetsbaarheden en zwakke plekken te vinden. De informatie helpt de tester het doel beter te begrijpen en de volgende stappen te plannen.
Tijdens deze fase gebruiken testers verschillende technieken en tools:
- Openbroninformatie (OSINT): Informatie verzamelen uit openbare bronnen, zoals sociale media, online fora en zoekmachines.
- Netwerkscans: Actieve hosts, open poorten en diensten op het doelnetwerk identificeren.
- DNS-enumeratie: Gegevens verzamelen over domeinnamen, IP-adressen en bijbehorende diensten van het doel.
- Social engineering: Informatie verkrijgen met manipulatie en misleiding, bijvoorbeeld via phishing of nabootsing van een identiteit.
Testers moeten verkenning en informatieverzameling ethisch en binnen de wettelijke grenzen uitvoeren. Ze moeten vooraf toestemming krijgen en zorgen dat hun handelingen geen schade veroorzaken en de privacy niet schenden.
Naast technische kennis vragen goede verkenning en informatieverzameling om analytische en onderzoeksvaardigheden. De tester moet de verzamelde gegevens analyseren en interpreteren om kwetsbaarheden te herkennen en volgende stappen te plannen.
Een zorgvuldig uitgevoerde verkenningsfase vormt de basis voor een geslaagde penetratietest. De verzamelde inzichten helpen de tester onderbouwde keuzes te maken.
Kwetsbaarheidsbeoordeling
Een belangrijke stap in het penetratietestproces is de kwetsbaarheidsbeoordeling. Daarbij worden mogelijke zwakke plekken in een systeem of netwerk gevonden en beoordeeld. Een grondige beoordeling geeft cyberbeveiligingsexperts inzicht in problemen die aanvallers zouden kunnen misbruiken. Kwetsbaarheden identificeren is nodig om risico’s effectief te beperken en het beveiligingsniveau te verhogen.
Misbruik en activiteiten na binnendringen
Misbruik en activiteiten na binnendringen zijn belangrijke fasen van een penetratietest. Tijdens het misbruik probeert de tester kwetsbaarheden uit de eerdere beoordeling te gebruiken voor onbevoegde toegang tot of controle over het doelsysteem of netwerk. Het doel is aanvallen uit de praktijk na te bootsen en de impact van een geslaagde aanval te beoordelen.
Na het binnendringen probeert de tester soms de toegang te behouden of hogere rechten te krijgen binnen het gecompromitteerde systeem of netwerk. Deze fase bootst na wat een ervaren aanvaller na een inbraak zou doen. Door het systeem verder te onderzoeken, kan de tester meer kwetsbaarheden vinden, gevoelige informatie verzamelen en mogelijke schade inschatten.
Testers gebruiken hiervoor verschillende tools en technieken:
- Exploitframeworks: Frameworks zoals Metasploit bevatten vooraf gemaakte exploits en payloads om kwetsbaarheden te testen.
- Technieken voor rechtenverhoging: Testers proberen hun rechten binnen een gecompromitteerd systeem te verhogen, bijvoorbeeld door verkeerde configuraties of zwakke toegangscontrole te misbruiken.
- Pivoting: Een gecompromitteerd systeem wordt gebruikt als tussenstap naar andere systemen binnen het doelnetwerk.
Testers moeten voorzichtig te werk gaan en ethische richtlijnen volgen bij activiteiten na binnendringen. Het doel is kwetsbaarheden gecontroleerd te vinden zonder schade of verstoring van de doelomgeving. Grondige tests geven organisaties inzicht in hun beveiligingsniveau en helpen risico’s proactief te beperken.
Rapportage en herstel
Na de test volgen rapportage en herstel. In deze fase documenteert het testteam de bevindingen en kwetsbaarheden en geeft het aanbevelingen om problemen te verhelpen.
Een gestructureerde aanpak helpt om bevindingen doeltreffend op te lossen. De belangrijkste stappen zijn:
Documentatie: Beschrijf de gevonden kwetsbaarheden, hun gevolgen en mogelijke risico’s uitgebreid.
Prioritering: Rangschik kwetsbaarheden op basis van ernst en mogelijke gevolgen voor systemen en gegevens.
Aanbevelingen: Geef voor elke kwetsbaarheid hersteladvies met concrete stappen.
Samenwerking: Goede samenwerking tussen het testteam en de IT- en beveiligingsteams is nodig voor herstel.
Validatie: Test na het herstel opnieuw om te controleren of de oplossingen werken.
Afronding: De penetratietest is voltooid zodra alle kwetsbaarheden zijn aangepakt en de oplossingen zijn gecontroleerd.
Tip: Stel een duidelijke hersteltermijn vast en zorg dat alle gevonden kwetsbaarheden binnen die termijn worden aangepakt.
Rapportage en herstel bepalen mede hoe effectief een penetratietest is. Ze helpen organisaties kwetsbaarheden proactief aan te pakken en hun cyberbeveiliging te versterken.
Tools en technologieën voor penetratietesten
Hulpmiddelen voor netwerkscans
Hulpmiddelen voor netwerkscans zijn belangrijk in het proces van penetratietesten . Ze scannen en analyseren netwerken om kwetsbaarheden en zwakke plekken te vinden die kwaadwillenden zouden kunnen misbruiken. Met netwerkscans krijgen cyberbeveiligingsexperts inzicht in de beveiliging van een netwerk en in gebieden die aandacht of herstel nodig hebben. De tools geven een overzicht van de netwerkinfrastructuur, waaronder aangesloten apparaten, open poorten en de diensten op die poorten. Deze informatie helpt het aanvalsoppervlak en mogelijke toegangspunten te begrijpen.
Scanprogramma’s voor webtoepassingsbeveiliging
Scanners voor webtoepassingsbeveiliging zoeken naar kwetsbaarheden in webtoepassingen en helpen organisaties gevoelige gegevens tegen aanvallen te beschermen. Door aanvalstechnieken uit de praktijk na te bootsen vinden ze veelvoorkomende beveiligingsproblemen, zoals SQL-injectie, cross-site scripting (XSS) en onveilige directe objectverwijzingen. De resultaten geven inzicht in de beveiliging van webtoepassingen en helpen organisaties risico’s proactief te beperken.
Hulpmiddelen voor het kraken van wachtwoorden
Tools voor het kraken van wachtwoorden helpen testers de sterkte van wachtwoorden in systemen van een organisatie te beoordelen. De tools gebruiken verschillende technieken om zwakke wachtwoorden en mogelijke kwetsbaarheden op te sporen. Door aanvallen uit de praktijk na te bootsen, beoordelen testers het wachtwoordbeleid en wijzen ze belanghebbenden op het belang van sterke wachtwoorden.
Hulpmiddelen voor controle van draadloze netwerken
Tools voor controle van draadloze netwerken helpen kwetsbaarheden in wifi-netwerken vinden en risico’s beperken. Wireshark is een bekende tool waarmee experts netwerkverkeer vastleggen en analyseren. De pakketgegevens helpen verdachte of schadelijke activiteit te herkennen.
Voor het testen van wifi-netwerken gebruiken experts ook Aircrack-ng. De tool kan WEP- en WPA-PSK-sleutels kraken om de sterkte van de versleuteling te beoordelen. Aircrack-ng bevat ook functies voor het vastleggen en injecteren van pakketten.
Experts gebruiken soms ook Kismet, een open-source detector, sniffer en inbraakdetectiesysteem voor draadloze netwerken. Kismet kan netwerken, ook verborgen netwerken, detecteren en registreren en netwerkverkeer vastleggen. De gegevens omvatten onder meer SSID, MAC-adres en signaalsterkte.
Daarnaast is NetStumbler een Windows-tool om draadloze netwerken te detecteren. De tool toont gegevens zoals SSID, MAC-adres, kanaal en signaalsterkte. Ook ondersteunt hij eenvoudige netwerkdiagnostiek en het opsporen van mogelijke storingsbronnen.
Tools voor controle van draadloze netwerken helpen experts kwetsbaarheden te vinden, netwerkverkeer te analyseren en versleuteling te beoordelen. Zo kunnen zij draadloze netwerken beter beschermen en de vertrouwelijkheid en integriteit van verzonden gegevens bewaken.
Raamwerken voor social engineering
Frameworks voor social engineering bieden een gestructureerde manier om aanvallen uit de praktijk na te bootsen en de weerbaarheid van een organisatie te beoordelen. Ze helpen zwakke plekken in beveiligingsmaatregelen rond mensen te vinden en passende risicobeperking te plannen. Phishing en spearphishing proberen mensen gevoelige gegevens te ontfutselen of handelingen te laten uitvoeren die de beveiliging schaden. Bij pretexting gebruikt de aanvaller een verzonnen identiteit of situatie om informatie los te krijgen. Tailgating en meekijken over de schouder maken misbruik van vertrouwen of visuele waarneming om onbevoegd toegang te krijgen tot beperkte ruimten of gevoelige informatie. Dit soort technieken hoort alleen in een geautoriseerde test, zoals penetratietesten .
De rol van penetratietesten bij naleving
Kwetsbaarheden en zwakke plekken identificeren
Kwetsbaarheden en zwakke plekken identificeren is een belangrijk onderdeel van penetratietesten. Grondige beoordelingen brengen beveiligingsproblemen aan het licht die kwaadwillenden zouden kunnen misbruiken. De tester onderzoekt het doelsysteem, netwerk of de toepassing systematisch op zwakke plekken die onbevoegde toegang of datalekken mogelijk maken.
Testers combineren handmatige controles, geautomatiseerde scans en frameworks voor kwetsbaarheidsbeoordeling. Samen geven deze methoden een volledig beeld van de beveiliging en bruikbare aanbevelingen voor herstel.
Naast technische controles bekijken testers ook beveiligingsbeleid, procedures en het bewustzijn van medewerkers. Deze aanpak brengt menselijke risico’s aan het licht, zoals kwetsbaarheid voor social engineering of onvoldoende beveiligingstraining.
Testers presenteren bevindingen met kwantitatieve en kwalitatieve methoden. Een rapport beschrijft gevonden kwetsbaarheden, mogelijke gevolgen en maatregelen. Een geprioriteerde lijst op basis van ernst en misbruikbaarheid helpt organisaties middelen doelmatig in te zetten.
Het identificeren van kwetsbaarheden is doorlopend werk. Naarmate technologie verandert en nieuwe dreigingen ontstaan, moeten organisaties tests herhalen. Door problemen te blijven beoordelen en aanpakken, versterken ze hun beveiliging en beschermen ze gevoelige gegevens tegen onbevoegde toegang.
Gevoelige gegevens beschermen
Gevoelige gegevens beschermen is essentieel voor cyberbeveiliging. Een inbreuk kan grote financiële, reputatie- of juridische gevolgen hebben. Versleuteling beschermt gegevens door ze om te zetten in een vorm die alleen met de juiste ontsleutelingssleutel leesbaar wordt. Ook als gegevens worden onderschept, blijven ze dan onbruikbaar voor onbevoegden.
Toegangsbeheer is een andere belangrijke maatregel. Strikte machtigingen en verificatie zorgen ervoor dat alleen bevoegde personen gevoelige informatie kunnen inzien. Door toegang te beperken, verkleinen organisaties het risico op onbevoegde openbaarmaking of misbruik.
Naast versleuteling en toegangsbeheer kunnen organisaties oplossingen voor preventie van gegevensverlies (DLP) inzetten. Zulke oplossingen bewaken en voorkomen onbevoegde verzending of opslag van gevoelige gegevens. Ze detecteren en blokkeren bijvoorbeeld verzending via e-mail, bestandsoverdracht of andere communicatiekanalen.
Organisaties moeten gegevens ook regelmatig classificeren naar gevoeligheid. Dit helpt om beveiligingsmaatregelen en middelen af te stemmen op de belangrijkste gegevens. Zo krijgen de meest kritieke gegevens passende bescherming.
Gevoelige gegevens beschermen vraagt om een combinatie van versleuteling, toegangsbeheer, preventie van gegevensverlies en gegevensclassificatie. Deze maatregelen verkleinen het risico op datalekken en beschermen waardevolle informatie.
Incidentrespons verbeteren
Penetratietesten helpen organisaties kwetsbaarheden in systemen en netwerken te vinden en hun incidentrespons te verbeteren. Incidentrespons omvat het detecteren van beveiligingsincidenten, de reactie erop en het herstel. Teams werken samen om de impact te beperken en de normale bedrijfsvoering te herstellen.
Penetratietesten helpen incidentrespons op verschillende manieren:
Kwetsbaarheden identificeren: Tests brengen problemen aan het licht die aanvallers zouden kunnen misbruiken. Organisaties kunnen ze patchen of beperken en zo de kans op een geslaagde aanval verkleinen.
Incidentplannen toetsen: Gesimuleerde aanvallen toetsen of incidentresponsplannen en procedures goed werken en waar aanpassingen nodig zijn.
Responsvermogen verbeteren: Bevindingen en aanbevelingen helpen procedures bij te werken, personeel te trainen en nieuwe technologie of tools in te voeren.
Samenwerking verbeteren: Tests brengen IT-, beveiligings- en incidentresponsteams samen. Betere afstemming en communicatie versnellen de respons.
Regelmatige penetratietesten versterken de incidentrespons. Door kwetsbaarheden te vinden, plannen te toetsen, capaciteiten te verbeteren en teams beter te laten samenwerken, bereiden organisaties zich beter voor op beveiligingsincidenten.
Passende zorgvuldigheid aantonen
Passende zorgvuldigheid aantonen is een belangrijk onderdeel van penetratietesten. Organisaties voeren grondige beoordelingen uit en nemen maatregelen om systemen en gegevens te beveiligen. Regelmatige tests vinden proactief verborgen kwetsbaarheden en zwakke plekken in infrastructuur, toepassingen en processen. Zo kunnen organisaties problemen aanpakken voordat kwaadwillenden ze misbruiken.
De toekomst van penetratietesten
Opkomende technologieën en dreigingen
Nieuwe opkomende technologieën brengen kansen en uitdagingen voor cyberbeveiliging. Ze introduceren nieuwe aanvalsvectoren en kwetsbaarheden die cybercriminelen zouden kunnen misbruiken. Beveiligingsprofessionals moeten deze technologieën en bijbehorende dreigingen blijven volgen.
Het Internet of Things (IoT) verbindt apparaten en objecten die gegevens uitwisselen. De groei van IoT brengt risico’s mee, zoals zwakke verificatie, onveilige communicatieprotocollen en onbevoegde toegang tot gevoelige gegevens.
Ook kunstmatige intelligentie (AI) brengt nieuwe uitdagingen. AI-systemen veranderen allerlei sectoren, maar scheppen ook risico’s. Tegenstanders kunnen AI gebruiken voor geavanceerde aanvallen, zoals phishingberichten die met AI zijn gemaakt of malware die AI gebruikt.
Beveiligingsprofessionals moeten hun strategieën en verdediging aanpassen aan deze dreigingen. Voor IoT-apparaten zijn sterke verificatie en versleuteling nodig. Organisaties kunnen ook beveiligingsoplossingen met AI inzetten om aanvallen op basis van AI te detecteren en te beperken.
Snelle technologische vooruitgang brengt dus kansen en uitdagingen voor cyberbeveiliging. Professionals moeten alert blijven en hun strategieën aanpassen aan nieuwe technologieën en dreigingen.
Automatisering en kunstmatige intelligentie in penetratietesten
Automatisering en kunstmatige intelligentie (AI) veranderen penetratietesten en bieden cyberbeveiligingsexperts voordelen. Ze helpen kwetsbaarheden sneller en doelmatiger te vinden, zodat organisaties potentiële dreigingen voorblijven. Door herhaalbare taken te automatiseren en AI-algoritmen te gebruiken, richten experts zich op complexe beveiligingsproblemen en doeltreffende risicobeperking.
Doorlopend testen en DevSecOps
Doorlopend testen en DevSecOps zijn belangrijke cyberbeveiligingsconcepten. Doorlopend testen integreert testactiviteiten in de volledige softwarelevenscyclus. Zo worden kwetsbaarheden vroeg gevonden en aangepakt, wat problemen sneller opspoort en herstelt en het risico op inbreuken verkleint.
DevSecOps integreert beveiliging in het softwareontwikkelproces. Ontwikkel-, beheer- en beveiligingsteams werken samen om beveiliging in elke fase van de levenscyclus op te nemen.
Organisaties kunnen deze werkwijzen als volgt invoeren:
- Automatisering: Automatiseer beveiligingstests voor consistente en grondige dekking.
- Integratie: Neem beveiligingstools en -processen op in de ontwikkelpijplijn om kwetsbaarheden vroeg te vinden en aan te pakken.
- Samenwerking: Laat ontwikkel-, beheer- en beveiligingsteams samenwerken, zodat beveiliging een gedeelde verantwoordelijkheid is.
- Onderwijs en training: Train ontwikkelaars en andere belanghebbenden doorlopend in best practices voor beveiliging.
Doorlopend testen en DevSecOps verbeteren de beveiliging van softwaretoepassingen en beperken het risico op cyberaanvallen.
Ethische overwegingen bij penetratietesten
Ethische overwegingen zijn essentieel bij penetratietesten. Cyberbeveiligingsexperts moeten volgens ethische normen en principes handelen. Cybercriminelen blijven hun technieken aanpassen om kwetsbaarheden in systemen en netwerken te misbruiken . Testers moeten daarom de nieuwste ethische richtlijnen en best practices volgen.
Vaardigheden en opleiding voor penetratietesters
Penetratietesters hebben een sterke basis nodig in netwerken, besturingssystemen en programmeertalen. Ook kennis van beveiligingsprincipes en best practices is nodig. Technieken en tools voor ethisch hacken zijn essentieel voor effectieve tests.
Wie penetratietester wil worden, kan een formele opleiding volgen en relevante certificeringen behalen, zoals Certified Ethical Hacker (CEH) of Offensive Security Certified Professional (OSCP). Deze certificeringen toetsen kennis en vaardigheden voor penetratietesten.
Naast technische kennis hebben testers analytisch denkvermogen en probleemoplossend vermogen nodig. Ze moeten vanuit het perspectief van een aanvaller potentiële kwetsbaarheden in systemen en toepassingen herkennen.
Om nieuwe ontwikkelingen te volgen, kunnen professionals aan doorlopend leren doen en deelnemen aan cyberbeveiligingsconferenties en capture-the-flagwedstrijden (CTF’s).
Een combinatie van technische kennis, analytisch denkvermogen en doorlopend leren helpt penetratietesters beveiligingsrisico’s effectief te vinden en te beperken.
De toekomst van penetratietesten verandert snel. Naarmate technologie vordert en cyberdreigingen geavanceerder worden, moeten organisaties hun cyberbeveiliging blijven aanpassen. Op simeononsecurity.com vind je deskundige inzichten en bronnen over beveiliging. De website biedt beginners en ervaren professionals informatie over trends, goede werkwijzen en kennisbronnen, waaronder vaardigheden . Bezoek simeononsecurity.com voor meer informatie over cyberbeveiliging.
Conclusie
Regelmatige penetratietesten helpen de beveiliging en weerbaarheid van de cyberverdediging van een organisatie te waarborgen. Met systematische beoordelingen vinden organisaties kwetsbaarheden en zwakke plekken en pakken ze mogelijke beveiligingslacunes aan voordat kwaadwillenden ze misbruiken. De voordelen zijn onder meer betere incidentrespons, naleving van regelgeving en betere bescherming van gevoelige gegevens. Effectieve tests vragen om planning, passende tools en technologieën en naleving van best practices. Naarmate cyberbeveiliging verandert, moeten penetratietesten inspelen op nieuwe technologieën en dreigingen, automatisering en kunstmatige intelligentie inzetten en aansluiten op doorlopend testen en DevSecOps. Ook ethische overwegingen en blijvende ontwikkeling van vaardigheden blijven essentieel voor verantwoord en doeltreffend testen.
Veelgestelde vragen
Wat zijn penetratietesten?
Penetratietesten, ook wel ethisch hacken genoemd, zijn een proactieve manier om kwetsbaarheden in computersystemen en netwerken te vinden. Testers bootsen aanvallen uit de praktijk na om de beveiliging van een organisatie te beoordelen.
Waarom zijn regelmatige penetratietesten belangrijk?
Regelmatige penetratietesten helpen organisaties kwetsbaarheden aan te pakken voordat kwaadwillenden ze misbruiken. Bedrijven blijven zo cyberdreigingen voor en beschermen gevoelige gegevens.
Wat zijn de voordelen van regelmatige penetratietesten?
Voordelen zijn onder meer zwakke plekken in beveiligingsmaatregelen vinden, de werking van beveiliging toetsen, incidentrespons verbeteren en aan regelgeving voldoen.
Wat zijn veelgebruikte technieken voor penetratietesten?
Veelgebruikte technieken zijn netwerkscans, kwetsbaarheidsbeoordeling, misbruik van kwetsbaarheden, social engineering en het kraken van wachtwoorden. Zo vinden testers kwetsbaarheden vanuit verschillende invalshoeken.
Welke uitdagingen spelen bij penetratietesten?
Uitdagingen zijn onder meer complexe netwerken, veranderende aanvalstechnieken, beperkte tijd en middelen en de behoefte aan ervaren testers. Zorgvuldige planning en afstemming helpen deze uitdagingen aan te pakken.
Welke goede werkwijzen helpen bij effectieve penetratietesten?
Best practices zijn duidelijke doelen vastleggen, toestemming verkrijgen, geautomatiseerde en handmatige testmethoden combineren, bevindingen nauwkeurig documenteren en bruikbare aanbevelingen voor herstel geven.

Related Posts