Group Policy Objects (GPOs): een gids voor Windows-beheer
Table of Contents
GPO 101: Alles wat je moet weten over Group Policy Objects
Als je verantwoordelijk bent voor het beheren van een netwerk van computers binnen je organisatie, heb je waarschijnlijk gehoord van Group Policy Objects (GPO’s). Maar weet je echt wat ze zijn en hoe ze werken?
GPO’s zijn een krachtig hulpmiddel waarmee je centraal instellingen kunt beheren en configureren voor groepen computers of gebruikers in je netwerk. Met GPO’s kun je alles regelen, van beveiligingsbeleid en software-installaties tot desktopinstellingen en aanmeldscripts.
Maar het opzetten en beheren van GPO’s kan een ontmoedigende taak zijn, vooral voor beginners. Daarom is GPO 101 er. Deze uitgebreide gids geeft je alles wat je moet weten over GPO’s, inclusief wat ze zijn, hoe ze werken en hoe je ze effectief beheert.
Of je nu een ervaren IT-professional bent of net begint, deze gids geeft je de kennis en vaardigheden om optimaal gebruik te maken van GPO’s en je netwerkbeheer te vereenvoudigen.
Wat zijn GPO’s en hoe werken ze?
Group Policy Objects (GPO’s) zijn een fundamentele functie van Microsoft Windows-besturingssystemen, ontworpen om beheerders in staat te stellen beleid en instellingen te definiëren en af te dwingen voor gebruikers en computers binnen een Active Directory-domein. GPO’s functioneren als een set regels die het gedrag van computers en gebruikers op het netwerk bepalen. Deze regels worden opgeslagen in een hiërarchische structuur binnen het Active Directory-domein, en de toepassing ervan is gebaseerd op de locatie van gebruikers en computers in die hiërarchie.
Wanneer een gebruiker zich aanmeldt op een computer die deel uitmaakt van een Active Directory-domein, haalt de computer de relevante GPO’s op van de domeincontroller. Deze GPO’s worden vervolgens toegepast op de gebruiker en computer, waardoor de gedefinieerde instellingen of beleidsregels worden afgedwongen. Deze gecentraliseerde aanpak helpt beheerders om efficiënt instellingen te beheren en configureren voor groepen computers of gebruikers, wat consistentie in het netwerk bevordert.
GPO’s bieden uitgebreide configureerbaarheid, waarmee beheerders instellingen kunnen definiëren op verschillende gebieden, zoals:
Beveiligingsbeleid: GPO’s maken het mogelijk om beveiligingsbeleid door het hele netwerk af te dwingen. Deze beleidsregels kunnen onder meer eisen voor wachtwoordcomplexiteit, accountvergrendelingsdrempels, firewallinstellingen en meer omvatten. Door GPO-gebaseerd beveiligingsbeleid te implementeren, kunnen organisaties hun netwerkbeveiliging versterken.
Software-installatie en -configuratie: GPO’s vergemakkelijken de geautomatiseerde installatie en configuratie van softwarepakketten op doelcomputers. Beheerders kunnen GPO’s definiëren die specificeren welke softwareapplicaties moeten worden uitgerold en automatisch geïnstalleerd op computers binnen het domein. Deze mogelijkheid vereenvoudigt softwarebeheer en zorgt voor consistente softwareconfiguraties in het netwerk.
Desktopinstellingen: GPO’s stellen beheerders in staat om desktopinstellingen op netwerkcomputers te definiëren en af te dwingen. Deze instellingen kunnen onder meer bureaubladachtergrond, schermbeveiligingsconfiguraties, taakbalkvoorkeuren en andere visuele of functionele aspecten van de desktopomgeving omvatten. Door GPO’s te gebruiken voor desktopinstellingen, kunnen organisaties een gestandaardiseerde gebruikerservaring op hun netwerkcomputers behouden.
Aanmeldscripts: GPO’s kunnen worden gebruikt om aanmeldscripts uit te voeren, dit zijn sets instructies die worden uitgevoerd wanneer een gebruiker zich aanmeldt op zijn computer. Aanmeldscripts kunnen verschillende acties uitvoeren, zoals het koppelen van netwerkschijven, verbinding maken met netwerkbronnen, opdrachten uitvoeren of specifieke gebruikersinstellingen configureren. Dit stelt beheerders in staat om gebruikersspecifieke taken en configuraties tijdens het aanmeldproces te automatiseren.
De veelzijdigheid en kracht van GPO’s maken ze tot een essentieel hulpmiddel voor efficiënt netwerkbeheer, consistente beleidsafdwinging en vereenvoudigd beheer. Voor meer informatie over GPO’s en hoe je ze effectief kunt gebruiken, kun je de [officiële Microsoft-documentatie over Groepsbeleid]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) raadplegen.
Voordelen van het gebruik van GPO’s
Group Policy Objects (GPO’s) bieden tal van voordelen bij het beheren en configureren van instellingen binnen je netwerk. Hier zijn enkele belangrijke voordelen:
Gecentraliseerd beheer en configuratie: GPO’s stellen je in staat om instellingen centraal te beheren en configureren voor groepen computers of gebruikers in je netwerk. Deze gecentraliseerde aanpak vereenvoudigt het beheer en bespaart tijd en moeite, vooral in grotere netwerken. In plaats van instellingen handmatig op elke computer of gebruikersaccount te configureren, kun je beleid eenmaal definiëren en automatisch toepassen op de relevante doelgroepen.
Consistente beleidsafdwinging: Met GPO’s kun je beleid en instellingen consistent afdwingen in je netwerk. Door beleid op domein- of OU-niveau te definiëren, zorg je ervoor dat alle computers en gebruikers zich houden aan de gespecificeerde configuraties. Deze consistentie verbetert de beveiliging en vermindert het risico op kwetsbaarheden of verkeerde configuraties die kunnen leiden tot beveiligingslekken of operationele problemen.
Automatisering van netwerkbeheer taken: GPO’s maken automatisering van diverse netwerkbeheer taken mogelijk, wat de operaties vereenvoudigt en consistentie waarborgt. Zo kun je GPO’s gebruiken voor het automatiseren van software-installatie en configuratie, waardoor je softwarepakketten kunt uitrollen naar doelcomputers zonder handmatige tussenkomst. Ook kun je desktopinstellingen afdwingen, zoals achtergrondafbeelding, schermbeveiliging en beveiligingsopties over het netwerk. GPO’s maken ook het uitvoeren van inlogscripts mogelijk die specifieke acties uitvoeren bij het inloggen van gebruikers, zoals het koppelen van netwerkschijven of het uitvoeren van aangepaste opdrachten.
Door gebruik te maken van de kracht van GPO’s kun je efficiënt beheer bereiken, consistente beleidsafdwinging garanderen en netwerkbeheer taken vereenvoudigd automatiseren. Dit leidt uiteindelijk tot verbeterde productiviteit, beveiliging en stabiliteit binnen je netwerkomgeving.
Voor meer informatie over GPO’s en hun mogelijkheden kun je de [officiële Microsoft-documentatie over Groepsbeleid]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) raadplegen.
GPO-hiërarchie en overerving
In Group Policy Objects (GPO’s) is het begrijpen van de concepten GPO-hiërarchie en overerving cruciaal voor effectief beheer en configuratie van instellingen binnen een Active Directory-domein. Laten we deze concepten nader bekijken en onderzoeken hoe ze je netwerk beïnvloeden.
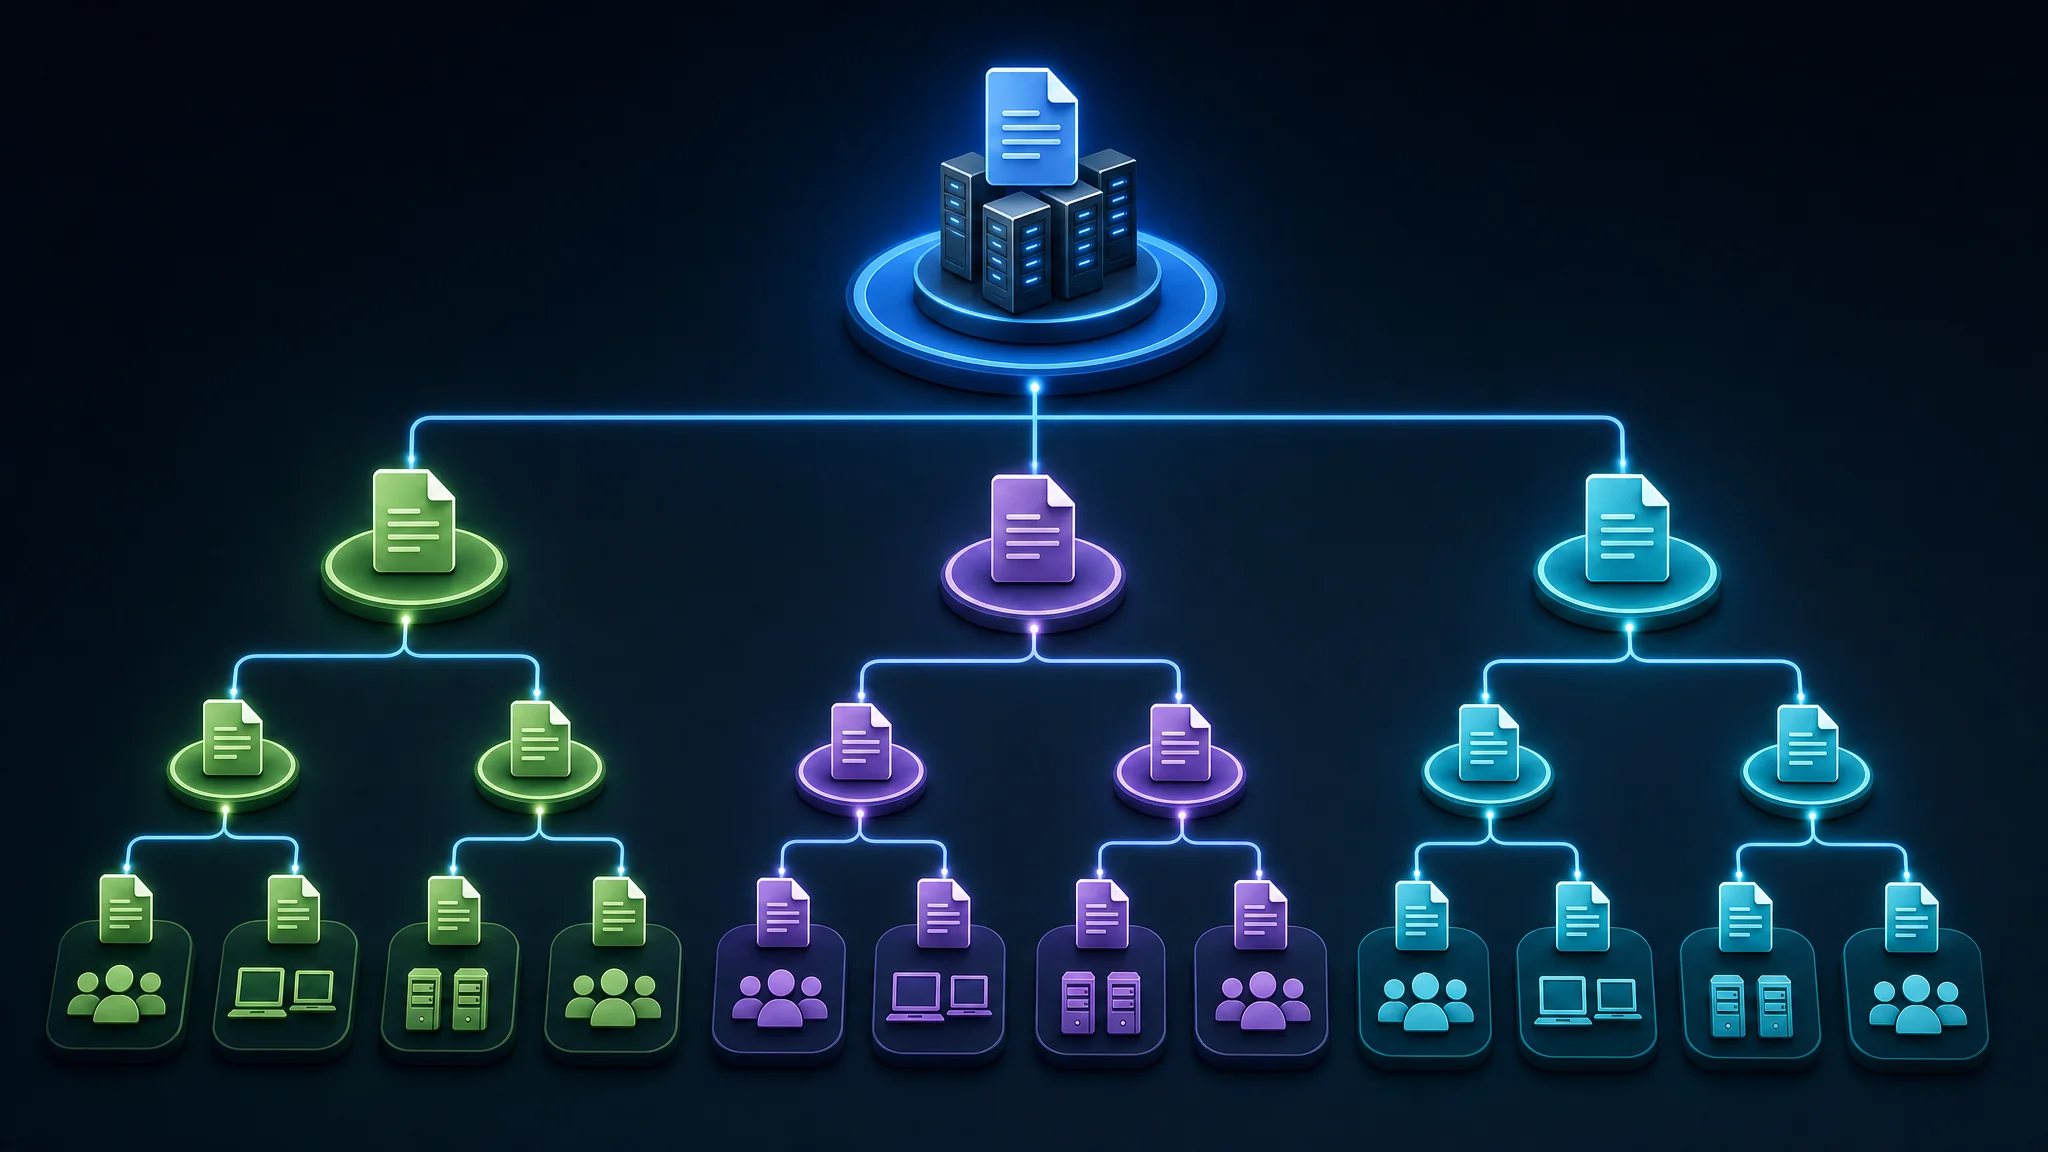
GPO-hiërarchie: GPO’s zijn georganiseerd in een hiërarchische structuur, beginnend met de domein-GPO op het hoogste niveau. Deze domein-GPO omvat instellingen die van toepassing zijn op alle computers en gebruikers binnen het domein. Onder de domein-GPO bevinden zich Organizational Unit (OU) GPO’s die instellingen bevatten die specifiek zijn voor de computers en gebruikers binnen elke OU. Deze hiërarchische structuur stelt je in staat om instellingen op verschillende niveaus toe te passen, gericht op diverse groepen of afdelingen binnen je organisatie.
Stel bijvoorbeeld dat je een Active Directory-domein hebt genaamd “example.com.” Binnen dit domein heb je verschillende OU’s, zoals “Sales,” “Marketing,” en “Finance.” Elke van deze OU’s kan eigen GPO’s hebben die specifieke configuraties toepassen op de computers en gebruikers binnen die OU’s. Deze hiërarchische opzet vergemakkelijkt de gerichte toepassing van beleidsregels en instellingen.
GPO-overerving: Wanneer een GPO aan een OU wordt gekoppeld, worden de daarin gedefinieerde instellingen overgeërfd door alle onderliggende OU’s en objecten binnen de bovenliggende OU. Deze overerving zorgt voor consistente beleidsafdwinging door de hele hiërarchie. Houd er echter rekening mee dat instellingen in onderliggende OU’s die van bovenliggende OU’s overerven kunnen overschrijven, wat flexibiliteit en fijnmazige controle over configuraties biedt.
Laten we een voorbeeld nemen. Stel dat je een bovenliggende OU hebt genaamd “Marketing” en een onderliggende OU daarin genaamd “Graphic Design.” Als je een GPO koppelt aan de bovenliggende “Marketing” OU, gelden de instellingen van die GPO voor alle objecten binnen zowel de “Marketing” als de “Graphic Design” OU’s. Als je echter een aparte GPO specifiek koppelt aan de “Graphic Design” OU, krijgen de instellingen in die GPO voorrang boven de overgeërfde instellingen van de bovenliggende GPO.
Het begrijpen van de GPO-hiërarchie en overerving is essentieel omdat het de reikwijdte en prioriteit bepaalt van de instellingen die worden toegepast op computers en gebruikers binnen je netwerk. Door GPO’s strategisch te organiseren en configureren, kun je consistente beleidsafdwinging garanderen en tegelijkertijd specifieke vereisten op verschillende niveaus van je organisatie structuur accommoderen.
Voor meer informatie en gedetailleerde voorbeelden kun je de officiële Microsoft-documentatie over GPO-verwerking en prioriteit raadplegen.
Group Policy Management Console (GPMC)
De Group Policy Management Console (GPMC) is een krachtig hulpmiddel dat het beheer van Group Policy Objects (GPO’s) in je netwerk vereenvoudigt. Het biedt een gebruiksvriendelijke grafische interface voor het efficiënt aanmaken, bewerken en beheren van GPO’s.
Met de GPMC kun je diverse taken uitvoeren met betrekking tot GPO-beheer, waaronder:
- Bekijken en beheren van de GPO-hiërarchie: De GPMC stelt je in staat om de GPO-hiërarchie in je netwerk te visualiseren en te navigeren. Je kunt gemakkelijk de relatie tussen verschillende GPO’s en hun koppeling aan Organizational Units (OU’s) begrijpen.
- Aanmaken en bewerken van GPO’s: De GPMC biedt intuïtieve opties voor het aanmaken van nieuwe GPO’s. Zo kun je met de rechtermuisknop op een OU klikken en “Een GPO in dit domein maken en hier koppelen” selecteren. Dit maakt het eenvoudig om GPO’s te koppelen aan specifieke OU’s. Eenmaal aangemaakt, kun je GPO’s bewerken door ze in de GPMC te selecteren en op de knop “Bewerken” te klikken.
- Koppelen van GPO’s aan OU’s: De GPMC maakt het mogelijk om GPO’s te koppelen aan specifieke OU’s, zodat de beleidsregels en instellingen in de GPO’s worden toegepast op de bijbehorende computers en gebruikers binnen die OU’s. Deze koppelingsmechanisme helpt bij het implementeren van gerichte configuraties voor verschillende groepen in je netwerk.
- Bekijken van GPO-status en instellingen: De GPMC biedt uitgebreide informatie over de status en instellingen van je GPO’s. Je kunt eenvoudig de toegepaste beleidsregels, configuraties en overervingsdetails voor elke GPO controleren. Deze zichtbaarheid stelt je in staat om GPO-implementaties effectief te valideren en problemen op te lossen.
- Delegatie van GPO-beheertaken: De GPMC ondersteunt het delegeren van GPO-beheertaken aan andere beheerders. Deze functie maakt het mogelijk om verantwoordelijkheden te verdelen en het beheer van GPO’s binnen je organisatie te vereenvoudigen.
De GPMC is een onmisbaar hulpmiddel voor het beheren van GPO’s en wordt meegeleverd met Windows Server 2008 en latere versies. Voor meer informatie over de GPMC en zijn functionaliteiten kun je de [officiële Microsoft-documentatie]( https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/cc731764(v=ws.10) raadplegen.
GPO’s aanmaken en bewerken
Het aanmaken en bewerken van Group Policy Objects (GPO’s) is een relatief eenvoudig proces met behulp van de Group Policy Management Console (GPMC). Om een nieuwe GPO aan te maken, klik je met de rechtermuisknop op de OU waar je de GPO aan wilt koppelen en selecteer je “Een GPO in dit domein maken en hier koppelen.” Vervolgens kun je de GPO een naam geven en de instellingen configureren. Stel bijvoorbeeld dat je een GPO wilt maken om een specifiek beveiligingsbeleid af te dwingen voor een groep computers. Je navigeert dan naar de juiste OU in de GPMC, klikt met de rechtermuisknop en selecteert “Een GPO in dit domein maken en hier koppelen.” Je kunt de GPO een naam geven, zoals “Beveiligingsbeleid GPO,” en de gewenste beveiligingsinstellingen binnen de GPO configureren, zoals vereisten voor wachtwoordcomplexiteit of firewallregels.
Om een GPO te bewerken, selecteert u eenvoudigweg de GPO in de GPMC en klikt u op de knop “Bewerken”. Dit opent de Groepsbeleid-editor, waarmee u de instellingen in de GPO kunt configureren. Binnen de Groepsbeleid-editor kunt u door verschillende beleidscategorieën navigeren en hun instellingen aanpassen op basis van uw behoeften. Stel bijvoorbeeld dat u een bestaande GPO hebt die bureaubladinstellingen definieert voor een groep gebruikers. U kunt de GPO selecteren in de GPMC, op de knop “Bewerken” klikken en vervolgens naar de sectie “Gebruikersconfiguratie” in de Groepsbeleid-editor navigeren. Vanaf daar kunt u diverse instellingen met betrekking tot de bureaubladomgeving wijzigen, zoals het bureaubladachtergrond, schermbeveiliging of mapomleiding.
Bij het maken en bewerken van GPO’s is het belangrijk om best practices te volgen om ervoor te zorgen dat uw GPO’s effectief en efficiënt zijn. Dit omvat het testen van GPO’s in een niet-productieomgeving voordat u ze op uw netwerk uitrolt, en het documenteren van uw GPO-configuraties voor toekomstige referentie. Het volgen van deze praktijken helpt het risico op onbedoelde gevolgen te minimaliseren en zorgt ervoor dat uw GPO’s aansluiten bij de eisen van uw netwerk.
Voor meer gedetailleerde informatie over het maken en bewerken van GPO’s kunt u de officiële Microsoft-documentatie raadplegen.
Veelvoorkomende GPO-instellingen en configuraties
Als het gaat om Groepsbeleidobjecten (GPO’s), zijn er veel instellingen en configuraties die kunnen worden gebruikt om uw netwerk te beheren en te controleren. Hier zijn enkele van de meest voorkomende instellingen en configuraties:
Beveiligingsbeleid: GPO’s stellen u in staat om beveiligingsbeleid in uw netwerk af te dwingen. Dit omvat instellingen zoals wachtwoordbeleid, gebruikersrechten toewijzingen en beveiligingsopties. Door deze beleidsregels via GPO’s te definiëren en toe te passen, kunt u de algehele beveiligingspositie van uw organisatie verbeteren.
Software-installatie en configuratie: GPO’s bieden een krachtig mechanisme voor het uitrollen van applicaties en het configureren van applicatie-instellingen op netwerkcomputers. U kunt GPO’s gebruiken om softwarepakketten automatisch te installeren, applicatie-instellingen aan te passen en consistente softwareconfiguraties in uw netwerk te waarborgen. Bijvoorbeeld, u kunt productiviteitstools zoals Microsoft Office of bedrijfsspecifieke applicaties uitrollen.
Bureaubladinstellingen: Met GPO’s kunt u bureaubladinstellingen definiëren en afdwingen op netwerkcomputers. Dit omvat het configureren van de bureaubladachtergrond, schermbeveiliging, taakbalkvoorkeuren en meer. Door gestandaardiseerde bureaubladinstellingen af te dwingen, zorgt u voor een consistente gebruikerservaring en behoudt u visuele samenhang binnen uw organisatie.
Aanmeldscripts: GPO’s maken het mogelijk om aanmeldscripts uit te voeren wanneer gebruikers zich aanmelden op hun computers. Deze scripts kunnen verschillende acties uitvoeren, zoals het koppelen van netwerkschijven, verbinding maken met bronnen, opdrachten uitvoeren of gebruikersspecifieke instellingen configureren. Aanmeldscripts automatiseren repetitieve taken en stellen u in staat de gebruikersomgeving tijdens het aanmelden te personaliseren.
Internet Explorer-instellingen: GPO’s bieden gedetailleerde controle over Internet Explorer-instellingen op netwerkcomputers. U kunt instellingen configureren zoals proxy-instellingen, startpagina’s, beveiligingszones en meer. Dit zorgt voor een gestandaardiseerde webbrowserervaring en maakt het afdwingen van beveiligingsmaatregelen binnen de organisatie mogelijk.
Windows Update-instellingen: GPO’s stellen u in staat om Windows Update-instellingen op netwerkcomputers te configureren. U kunt automatische updatebeleid specificeren, het plannen van update-installaties regelen en het updategedrag beheren. Dit zorgt ervoor dat computers in uw netwerk up-to-date blijven met de nieuwste beveiligingspatches en functie-updates.
De specifieke instellingen en configuraties die u implementeert met GPO’s hangen af van de unieke behoeften en eisen van uw organisatie. Om het uitgebreide scala aan beschikbare GPO-instellingen te verkennen, kunt u de officiële Microsoft-documentatie over Groepsbeleidinstellingen raadplegen.
Door de kracht van GPO’s te gebruiken en deze instellingen aan te passen aan de doelstellingen van uw organisatie, kunt u een goed beheerde en gecontroleerde netwerkomgeving creëren die is afgestemd op uw specifieke behoeften.
Problemen met GPO oplossen
Hoewel Groepsbeleidobjecten (GPO’s) krachtige hulpmiddelen zijn voor het beheren van netwerkconfiguraties, kunnen ze soms problemen ondervinden die troubleshooting vereisen. Hier zijn enkele veelvoorkomende problemen die u met GPO’s kunt tegenkomen:
GPO’s worden niet toegepast: Soms worden GPO’s niet toegepast op doelcomputers of gebruikers. Dit kan verschillende oorzaken hebben, zoals onjuiste GPO-configuratie, conflicten met andere GPO’s of problemen met de toepassingsvolgorde. Om dit probleem te diagnosticeren, kunt u de Group Policy Results (GPResult) tool gebruiken. GPResult stelt u in staat om de toegepaste GPO-instellingen op een specifieke computer of gebruiker te bekijken, zodat u eventuele afwijkingen of fouten kunt identificeren.
Onjuiste instellingen worden toegepast: In sommige gevallen kunnen GPO’s onjuiste instellingen toepassen op computers of gebruikers, wat leidt tot ongewenst gedrag. Dit kan gebeuren door misconfiguraties in de GPO zelf of conflicten met andere GPO’s. Om dit probleem op te lossen, kunt u de Group Policy Modeling tool gebruiken. Met deze tool kunt u de toepassing van GPO’s op een specifieke computer of gebruiker simuleren, waardoor u inzicht krijgt in de instellingen die worden toegepast en eventuele afwijkingen of conflicten kunt opsporen.
GPO-replicatieproblemen: In een omgeving met meerdere domeincontrollers moeten GPO’s correct worden gerepliceerd om consistente toepassing in het netwerk te garanderen. Als de replicatie van GPO’s faalt of fouten vertoont, kan dit leiden tot inconsistente beleidsafdwinging. Om problemen met GPO-replicatie op te lossen, kunt u de replicatiemonitoringtools gebruiken die uw directoryservice biedt, zoals de Active Directory Replication Status Tool (ADREPLSTATUS). Deze tools stellen u in staat de replicatiestatus van GPO’s tussen domeincontrollers te monitoren en eventuele replicatiefouten of vertragingen te identificeren.
Bij het oplossen van problemen met GPO’s is het belangrijk om een grondig begrip te hebben van de GPO-configuratie en de beschikbare tools voor diagnose en probleemoplossing. Daarnaast kan het bijblijven met de nieuwste Microsoft-documentatie over het oplossen van GPO-problemen waardevolle inzichten en oplossingen bieden voor veelvoorkomende GPO-gerelateerde problemen.
Door effectief problemen met GPO’s op te lossen, kunt u zorgen voor een soepele werking en consistente toepassing van beleidsregels en instellingen binnen uw netwerk.
Beste praktijken voor GPO-beheer
Om de effectiviteit en efficiëntie van uw Group Policy Objects (GPO’s) te maximaliseren, moet u beste praktijken voor GPO-beheer volgen. Door deze praktijken na te leven, kunt u zorgen voor een soepele uitvoering van uw netwerkbeheer taken. Hier zijn enkele aanbevolen beste praktijken:
Test GPO’s in een niet-productieomgeving: Voordat u GPO’s uitrolt naar uw productieomgeving, moet u ze testen in een niet-productieomgeving. Dit stelt u in staat om eventuele problemen of conflicten te identificeren en op te lossen voordat ze uw live netwerk beïnvloeden.
Documenteer GPO-configuraties: Het documenteren van uw GPO-configuraties is essentieel voor toekomstige referentie en probleemoplossing. Deze documentatie moet details bevatten zoals het doel van de GPO, de instellingen en eventuele afhankelijkheden of vereisten.
Gebruik beschrijvende namen: Ken beschrijvende en betekenisvolle namen toe aan uw GPO’s. Duidelijke en intuïtieve namen maken het makkelijker om het doel of de functie van elke GPO te identificeren, vooral bij het beheren van veel GPO’s in uw netwerk.
Implementeer beveiligingsfiltering: Om ervoor te zorgen dat GPO’s alleen worden toegepast op de juiste gebruikers en computers, gebruikt u beveiligingsfiltering. Dit houdt in dat GPO’s worden toegepast op basis van lidmaatschap van beveiligingsgroepen of andere criteria. Door beveiligingsfiltering te gebruiken, kunt u ervoor zorgen dat GPO’s gericht zijn op de bedoelde ontvangers, wat de beveiliging en efficiëntie verbetert.
Vermijd overcomplicatie van GPO’s: Hoewel GPO’s veel flexibiliteit bieden, is het belangrijk om ze niet te overcomliceren. Te veel instellingen of configuraties in één GPO opnemen kan het beheer en de probleemoplossing bemoeilijken. Overweeg in plaats daarvan om aparte GPO’s te maken voor verschillende doeleinden of configuraties, waarbij elke GPO zich richt op een specifieke set instellingen.
Door deze beste praktijken toe te passen, kunt u het beheer van uw GPO’s optimaliseren, netwerkconfiguratietaken vereenvoudigen en zorgen voor een consistente en efficiënte werking van uw netwerk.
Voor verdere richtlijnen over beste praktijken voor GPO-beheer kunt u verwijzen naar de officiële documentatie van Microsoft over Group Policy beheer. Deze bron biedt gedetailleerde informatie en aanbevelingen om u te helpen GPO’s effectief te beheren in uw netwerk.
Conclusie
Samenvattend bieden Group Policy Objects (GPO’s) aanzienlijke voordelen bij het beheren en configureren van instellingen binnen een Windows-netwerk. Door gebruik te maken van de GPO-hiërarchie en overerving, de Group Policy Management Console (GPMC) te gebruiken en beste praktijken te volgen, kunt u GPO’s effectief beheren en consistentie binnen uw netwerk behouden.
GPO’s bieden gecentraliseerde controle over cruciale aspecten zoals beveiligingsbeleid, software-installaties en desktopinstellingen. Dit niveau van controle helpt bij het afdwingen van gestandaardiseerde configuraties, het verbeteren van de beveiliging en het vereenvoudigen van netwerkbeheer taken.
Het begrijpen van de GPO-hiërarchie is cruciaal om ervoor te zorgen dat instellingen correct worden toegepast. GPO’s zijn georganiseerd in een hiërarchische structuur binnen het Active Directory-domein, beginnend met de domein-GPO en doorlopend naar organisatorische eenheid (OU) GPO’s. Deze structuur maakt overerving mogelijk, waarbij onderliggende OU’s instellingen erven van bovenliggende OU’s, maar deze indien nodig ook kunnen overschrijven.
De Group Policy Management Console (GPMC) is een krachtig hulpmiddel dat het beheer en de administratie van GPO’s vergemakkelijkt. Het biedt een uitgebreide interface voor het maken, bewerken en koppelen van GPO’s aan de juiste containers in uw netwerk. Daarnaast stelt de GPMC u in staat geavanceerde taken uit te voeren zoals back-up en herstel, rapportage en delegatie van beheerdersrechten.
Bij het oplossen van problemen met GPO’s kunnen tools zoals GPResult en Group Policy Modeling helpen bij het diagnosticeren en oplossen van problemen. GPResult stelt u in staat om de GPO-instellingen te bekijken die op een specifieke computer of gebruiker zijn toegepast, terwijl Group Policy Modeling u laat simuleren hoe GPO’s worden toegepast om eventuele conflicten of afwijkingen te identificeren.
Door het volgen van beste praktijken voor GPO-beheer, waaronder het testen van GPO’s in een niet-productieomgeving, het documenteren van configuraties, het gebruik van beschrijvende namen, het implementeren van beveiligingsfiltering en het vermijden van overcomplicatie, kunt u de effectiviteit en efficiëntie van uw GPO’s optimaliseren.
Over het geheel genomen helpen GPO’s IT-beheerders om netwerkbeheer taken te vereenvoudigen, consistente configuraties af te dwingen en de beveiliging in hun Windows-netwerken te verbeteren. Het omarmen van GPO’s en de bijbehorende tools en beste praktijken kan uw IT-beheer aanzienlijk verbeteren en bijdragen aan een goed beheerde netwerkomgeving.
Voor meer informatie en gedetailleerde richtlijnen over het beheren van GPO’s kunt u verwijzen naar de officiële Microsoft-documentatie over Group Policy. Deze bron biedt uitgebreide informatie, voorbeelden en beste praktijken om u te helpen GPO’s effectief te gebruiken in uw netwerk.
Referenties
- Overzicht van Group Policy - Microsoft Documentatie
- Group Policy Management Console (GPMC) - Microsoft Downloadcentrum
- Problemen oplossen met Group Policy - Microsoft Documentatie
- Beste praktijken voor Group Policy - Microsoft Documentatie
Related Posts